



Шифровальщик IceFire теперь атакует не только Windows, но и Linux

Шифровальщик IceFire теперь атакует не только Windows, но и Linux

Шифровальщик IceFire теперь атакует не только Windows, но и Linux

Киберпреступники, стоящие за атаками программы-вымогателя IceFire, переключились и на Linux. Специально для этих целей злоумышленники разработали соответствующий шифровальщик, на который обратили внимание исследователи из SentinelLabs.

По словам специалистов, в ходе новых атак операторам IceFire уже удалось взломать сети нескольких СМИ и организаций сферы развлечений. Согласно отчёту, кампания стартовала в середине февраля.

Как только злоумышленники проникают в сеть жертвы, они разворачивают новый вариант вредоносной программы, шифрующий системы Linux. При запуске IceFire принимается за определённые файлы, добавляя им расширение «.ifire».

Интересно, что по завершении процесса шифрования вредонос пытается замести следы и удалить свой бинарник из системы. IceFire не шифрует все файлы, специально исключая ряд путей. Это делается для того, чтобы не пострадали критические системные компоненты.

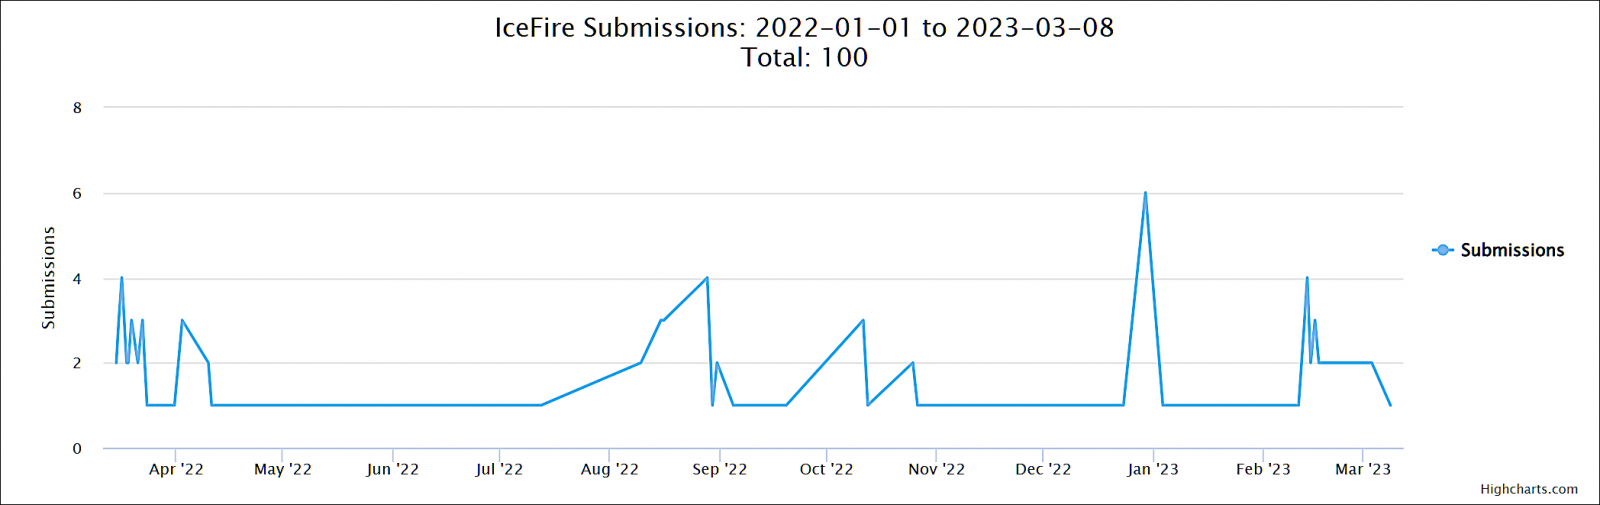
Операторы IceFire действуют с марта 2022 года, тем не менее их активность зачастую была скачкообразная:


Следует учитывать, что шифровальщик эксплуатирует уязвимость десериализации в софте IBM Aspera Faspex (CVE-2022-47986).

«В сравнении с Windows-версией заточенный под Linux образец сложнее развернуть в системе жертвы. Поскольку многие Linux-системы представляют собой серверы, фишинг и атаки вида drive-by-download работают хуже», — пишет SentinelLabs.

«Чтобы обойти эти ограничения, злоумышленники задействуют уязвимости в софте».

Подпишитесь на новости

Мошенники требуют повторно оплатить штрафы ГАИ под предлогом сбоя

Мошенники рассылают россиянам сообщения от имени Госавтоинспекции и Федерального казначейства с требованием повторно оплатить штраф или госпошлину. Предлог — предыдущий платёж якобы не был учтён после обновления системы.

О схеме рассказала РИА Новости пресс-служба платформы «Мошеловка» Народного фронта.

Получателю предлагают заново перечислить деньги либо внести небольшую комиссию за подтверждение операции. Для этого его направляют по фишинговой ссылке, убеждая, что иначе возникнет задолженность.

В «Мошеловке» подчеркнули, что государственные ведомства и Федеральное казначейство не требуют повторных платежей через сторонние ссылки и не взимают комиссии за подтверждение транзакций.

Проверять сведения об оплате специалисты платформы рекомендуют в подтверждённой учётной записи на «Госуслугах». Электронные квитанции об уплате госпошлин стоит сохранять.

Если данные о платеже не совпадают, следует обратиться в соответствующее ведомство через его официальную электронную приёмную.

RSS: Новости на портале Anti-Malware.ru