



Шифровальщик IceFire теперь атакует не только Windows, но и Linux

Шифровальщик IceFire теперь атакует не только Windows, но и Linux

Шифровальщик IceFire теперь атакует не только Windows, но и Linux

Киберпреступники, стоящие за атаками программы-вымогателя IceFire, переключились и на Linux. Специально для этих целей злоумышленники разработали соответствующий шифровальщик, на который обратили внимание исследователи из SentinelLabs.

По словам специалистов, в ходе новых атак операторам IceFire уже удалось взломать сети нескольких СМИ и организаций сферы развлечений. Согласно отчёту, кампания стартовала в середине февраля.

Как только злоумышленники проникают в сеть жертвы, они разворачивают новый вариант вредоносной программы, шифрующий системы Linux. При запуске IceFire принимается за определённые файлы, добавляя им расширение «.ifire».

Интересно, что по завершении процесса шифрования вредонос пытается замести следы и удалить свой бинарник из системы. IceFire не шифрует все файлы, специально исключая ряд путей. Это делается для того, чтобы не пострадали критические системные компоненты.

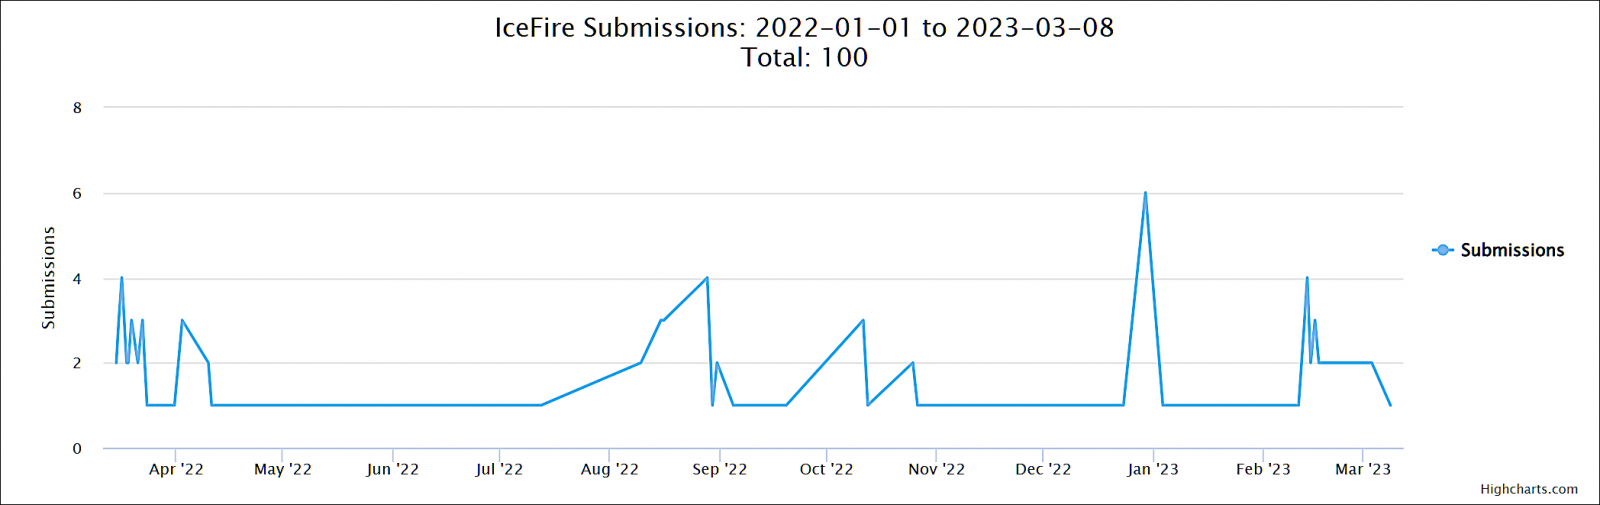
Операторы IceFire действуют с марта 2022 года, тем не менее их активность зачастую была скачкообразная:


Следует учитывать, что шифровальщик эксплуатирует уязвимость десериализации в софте IBM Aspera Faspex (CVE-2022-47986).

«В сравнении с Windows-версией заточенный под Linux образец сложнее развернуть в системе жертвы. Поскольку многие Linux-системы представляют собой серверы, фишинг и атаки вида drive-by-download работают хуже», — пишет SentinelLabs.

«Чтобы обойти эти ограничения, злоумышленники задействуют уязвимости в софте».

Подпишитесь на новости

Аладдин представил LiveTSM для доверенной загрузки Windows и Linux

«Аладдин» вывел на рынок Aladdin LiveTSM — средство доверенной загрузки для рабочих станций, серверов и объектов КИИ. Решение проверяет компоненты загрузки до запуска ОС и не требует изменения прошивки платформы. По данным компании, продукт сертифицирован ФСТЭК России по четвёртому уровню доверия, сертификат № 5124.

Как следует из описания Aladdin LiveTSM, модуль использует UEFI Secure Boot с настройкой ключей в режиме Custom.

Он проверяет собственное состояние, пользователя, аппаратный профиль и заданные объекты загрузки. При нарушении политики запуск блокируется, а событие записывается в журнал.

В Windows 10 и 11 решение проверяет целостность штатного загрузчика и передаёт ему управление. Для Linux предусмотрены два режима: прямая загрузка с проверкой ядра, начальной файловой системы и параметров командной строки либо запуск через проверенный штатный загрузчик. Поддерживается единый образ загрузки Unified Kernel Image.

Линейка включает три модели с интерфейсом USB. Встраиваемая TSMX-T110 предназначена для автоматической загрузки серверов, банкоматов и другого оборудования без локального пользователя. TSMX-E110 устанавливается внутри стационарных рабочих станций и требует аутентификации. Внешняя TSMX-C110 подключается к USB Type-A и рассчитана на ноутбуки и настольные ПК.

Для внутренних моделей доступны исполнения в корпусе JaCarta XL с переходником к USB-разъёму материнской платы и в виде платы M.2 2230 с поддержкой USB 2.0.

Компания подтвердила совместимость с Astra Linux 1.8, РЕД ОС 8, Альт 8 СП, РОСА «Хром», Windows 10 и 11.

RSS: Новости на портале Anti-Malware.ru