



Группа Iron Tiger разработала Linux-версию вредоноса SysUpdate

Группа Iron Tiger разработала Linux-версию вредоноса SysUpdate

Группа Iron Tiger разработала Linux-версию вредоноса SysUpdate

Киберпреступная группировка APT27, известная под именем Iron Tiger, разработала Linux-версию кастомного вредоноса SysUpdate. Теперь группа, чьи корни находятся якобы в Китае, способна атаковать больше корпоративных сервисов.

Согласно отчёту компании Trend Micro, злоумышленники начали тестировать Linux-версию зловреда в июле 2022 года. Только в октябре ряд пейлоадов попал в «дикую природу». Новый образец трояна написан на  C++ с использованием библиотеки Asio.

Функциональность семплов очень близка к тому, что демонстрирует Windows-версия SysUpdate. Не стоит также забывать, что APT27 прошлым летом уже проводила атаки на системы Linux и macOS с помощью бэкдора rshell.

В новых кампаниях по распространению SysUpdate, на которые обратили внимание специалисты Trend Micro, атакующие разворачивали не только Linux-, но и Windows-версию трояна. Точный вектор неизвестен, однако эксперты предполагают, что злоумышленники используют мессенджеры для введения жертв в заблуждение.

SysUpdate способен осуществлять следующие действия в заражённой системе:

  • Запускать, останавливать и удалять службы;
  • Снимать скриншоты;
  • Просматривать и завершать процессы;
  • Находить, удалять, переименовывать, загружать и скачивать файлы;
  • Запускать команды.

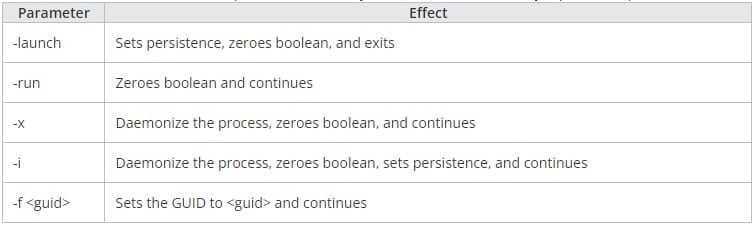
Linux-версия SysUpdate представляет собой исполняемый файл в формате ELF и использует те же ключи сетевого шифрования, что и его Windows-собрат. Бинарник поддерживает пять параметров, определяющих, что вредонос будет делать следующим шагом: настраивать GUID (Globally Unique Identifier), укрепляться в системе и т. п.


Троян копирует скрипт в директорию /usr/lib/systemd/system/, на что требуются права root. Linux-вариант также использует DNS-туннелирование, соответствующую информацию он берёт из /etc/resolv.conf.

Подпишитесь на новости

Хакеры стали взламывать автомобили через зарядные станции и каршеринг

Злоумышленники осваивают новые способы проникновения в автомобильные системы. Раньше машины взламывали в основном через Bluetooth, Wi-Fi или неофициальные прошивки, теперь точками входа становятся зарядные станции, сигнализации, сервисы каршеринга и автопарки.

По оценке АО «ГЛОНАСС», с января по октябрь 2026 года на автомобильные системы пришлось около 120-130 кибератак, а за весь 2025 год их было 430. Об этом пишут «Известия» со ссылкой на участников рынка.

Владимир Педанов из «ГЛОНАСС» рассказал, что угонщики ретранслируют сигнал ключа или подключаются к CAN-шине через проводку фары либо разъем OBD. Электроника машины в этом случае принимает ключ, хотя он находится далеко.

Главный риск для электромобилей, по словам Никиты Новикова из Angara Security, создают зарядные станции: они часто обмениваются данными с серверами без шифрования и строгой аутентификации. В России около 10 тыс. таких станций, больше 3 тыс. из них в Москве.

В 2026 году описали уязвимость, при которой злоумышленник выдавал себя за легитимную станцию и перехватывал сессии зарядки. Вмешательство в систему управления батареей грозит уже физической безопасностью водителя.

Александр Карпов из «АйТи Бастиона» предупреждает, что взлом каршеринга открывает доступ к персональным данным клиентов и системам удаленного управления машинами.

Среди недавних инцидентов издание называет атаку на владельцев кроссоверов Li Auto: злоумышленники захватили мастер-аккаунты и требовали выкуп, пострадали не менее 20 человек.

В 2027 году аналитики ожидают роста как успешных атак, так и попыток взлома.

RSS: Новости на портале Anti-Malware.ru