



В Сеть слиты якобы данные сотен тысяч клиентов СберЛогистики

В Сеть слиты якобы данные сотен тысяч клиентов СберЛогистики

В Сеть слиты якобы данные сотен тысяч клиентов СберЛогистики

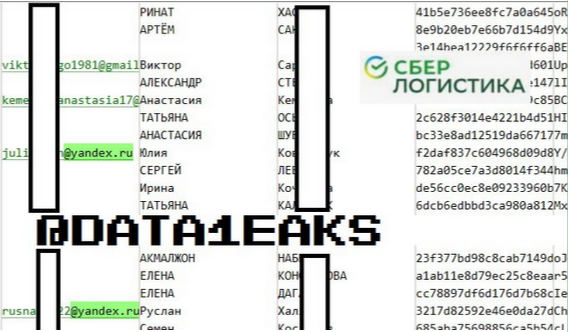
В телеграм-каналах, отслеживающих утечки информации в рунете, появилось сообщение о новой публикации хактивистов. Автор слива утверждает, что получил доступ к ПДн клиентов и сотрудников службы доставки «СберЛогистика».

В двух файлах, выложенных в общий доступ, суммарно содержится около 1,4 млн строк с номерами телефонов и адресами электронной почты. Новейшие записи внесены в базу 3 февраля этого года.

Согласно @data1eaks, файл users.csv содержит 671 476 строк со следующими данными:

  • Ф.И.О. клиента;
  • имейл (127 606 уникальных адресов);
  • телефон (668 601 уникальных номеров);
  • хеш пароля с солью.

В файл emp.csv включены данные более 10,6 тыс. сотрудников «СберЛогистики». Он содержит 691 550 строк с такой информацией:

  • Ф.И.О.;
  • номер телефона (10 335 уникальных);
  • адрес корпоративной почты (@sblogistica.ru);
  • филиал и должность;
  • прочая техническая информация и операционные действия.


По данным канала «Утечки информации», автор новой скандальной публикации — тот же источник, который ранее сливал аналогичную информацию «Почты России», портала GeekBrains, службы доставки Delivery Club и многих других российских сервисов.

Пресс-служба СберЛогистики прокомментировала предполагаемую утечку данных:

«Информация не соответствует действительности. Банк успешно отражает любые атаки и обладает самой современной системой защиты информации. Денежные средства клиентов надежно защищены, данные находятся в безопасности. На хакерских ресурсах в Интернете представлены различные данные, имеющие отношение к клиентам Сбербанка. Это компиляции различных баз данных, полученные в результате взлома компаний-подрядчиков дочерних компаний Сбера. Никакой чувствительной финансовой информации в них нет. Как правило, спекуляции на тему утечек спровоцированы мошенниками, которые торгуют компиляциями данных, рекомендуем не обращать на них внимания».

Подпишитесь на новости

СберТех запустил направление проверки безопасности ПО до внедрения

СберТех объявил о запуске нового направления по анализу безопасности программного обеспечения. В его основе собственная Лаборатория проверки ПО и технологическая платформа Platform V Orchestrator for Security Services. Задача — проверять софт до того, как его пустят в корпоративную инфраструктуру.

Как объясняет СберТех, платформа объединяет компоненты для работы с встроенными и внешними средствами анализа. Они позволяют проверять цифровые артефакты, контролировать состав ПО и его изменения, выявлять уязвимости, скрытые угрозы и дефекты в исходном коде и репозиториях.

Компания рассчитывает заменить разрозненные проверки и ручную обработку результатов единым управляемым процессом. По заявлению гендиректора СберТеха Максима Тятюшева, это позволит масштабировать проверки без пропорционального увеличения команды.

Потребность компания связывает с внедрением сотен продуктов от разных поставщиков, использованием компонентов с открытым исходным кодом и ростом атак на цепочки поставок ПО. Основные заказчики — банки, промышленность, телеком, энергетика и госсектор.

Platform V Orchestrator for Security Services поставляется как самостоятельный продукт и может интегрироваться в существующую инфраструктуру информационной безопасности заказчика. Решение поддерживает локальное развертывание и работу в изолированных средах: частных облаках и выделенных контурах обработки данных.

Реклама, 18+. ООО « Сбертех». ИНН 7736632467
ERID: 
2VfnxxYDDbr

RSS: Новости на портале Anti-Malware.ru