



На хакерском форуме опубликовали данные якобы сотрудников Activision

На хакерском форуме опубликовали данные якобы сотрудников Activision

На хакерском форуме опубликовали данные якобы сотрудников Activision

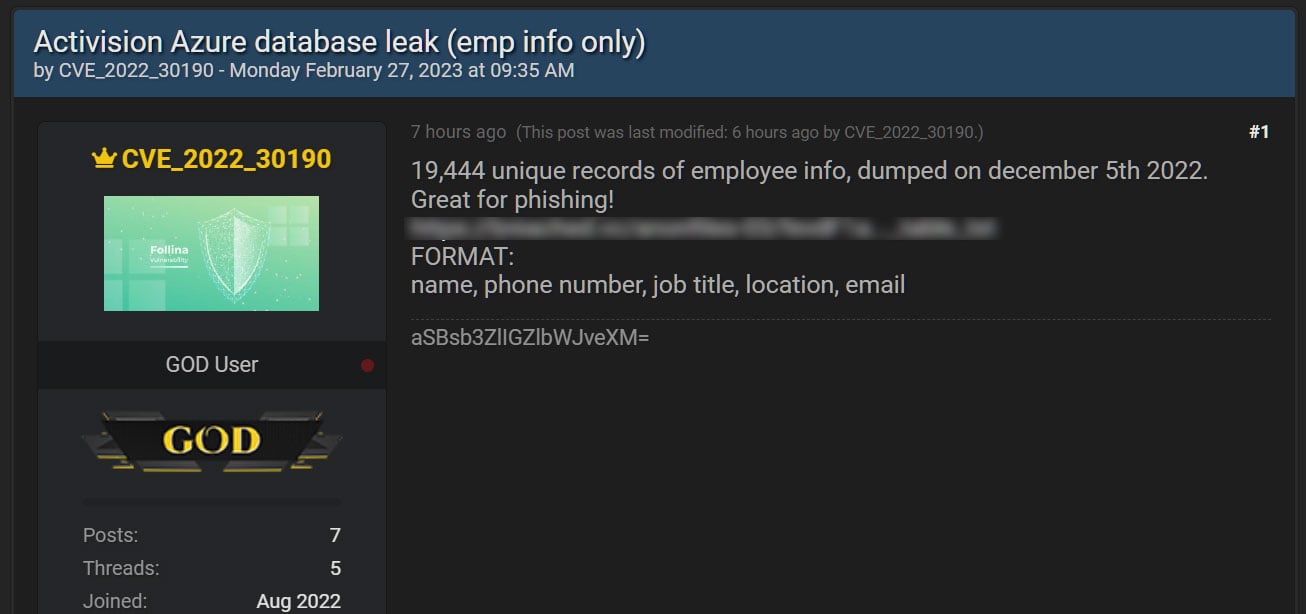
Один из участников форума для киберпреступников опубликовал архив с данными, якобы украденными у компании Activision, занимающейся разработкой и изданием видеоигр. Инцидент с кражей внутренней информации произошёл в декабре 2022 года.

Сведения о сотрудниках Activision всплыли на форуме Breached. Эту площадку злоумышленники используют для продажи и публикации слитых данных. В этом случае пользователь с ником CVE_2022_30190 опубликовал информацию, якобы взятую из БД Azure, принадлежащей Activision.

В размещённом архиве содержатся 19 444 уникальные строки с полными именами, телефонными номерами, должностями, имейлами и локациями. Дамп опубликован в виде текстового файла и доступен всем зарегистрированным участникам форума.


Пост на площадке Breached попался на глаза исследователям из FalconFeedsio. Они же первыми сообщили об утечке в Twitter. 21 февраля 2023 года Activision признала, что в декабре неизвестные киберпреступники обманули сотрудника кадрового отдела с помощью смишинга (СМС-фишинга) и заставили его выдать свои учёные данные.

В компании также отметили, что в ходе инцидента не были затронуты сведения об игроках и исходный код игровых проектов.

Подпишитесь на новости

Банковскую тайну разрешили отдавать на аутсорс без согласия клиента

Ваши банковские данные смогут обрабатывать за пределами банка, причём отдельно спрашивать разрешения не потребуется. Госдума приняла во втором и третьем чтениях законопроект о передаче такой информации ИТ-подрядчикам и облачным провайдерам.

Речь в том числе о банковской тайне и персональных данных клиентов, сообщает РБК.

Раздать сведения первому встречному дата-центру документ не разрешает. Для банков предусмотрены ограничения: обработчиками смогут стать аккредитованные ИТ-компании и банки с универсальной лицензией, отвечающие требованиям российского контроля. Серверы должны находиться в России.

О привлечении подрядчика финансовая организация обязана заранее уведомить ЦБ. Самому исполнителю потребуется аудит организации с лицензией ФСТЭК и (или) ФСБ России. За защиту полученных сведений и их разглашение предусмотрена ответственность.

Отдельный порядок прописан для российских банков под контролем зарубежных: передавать обработку иностранному банку можно будет при согласовании с ЦБ, ФСБ и Росфинмониторингом и соблюдении дополнительных условий.

Главное для клиента: согласие на такую обработку законопроект не требует. Банковская тайна останется тайной, просто работать с ней смогут дополнительные участники.

RSS: Новости на портале Anti-Malware.ru