



На хакерском форуме опубликовали данные якобы сотрудников Activision

На хакерском форуме опубликовали данные якобы сотрудников Activision

На хакерском форуме опубликовали данные якобы сотрудников Activision

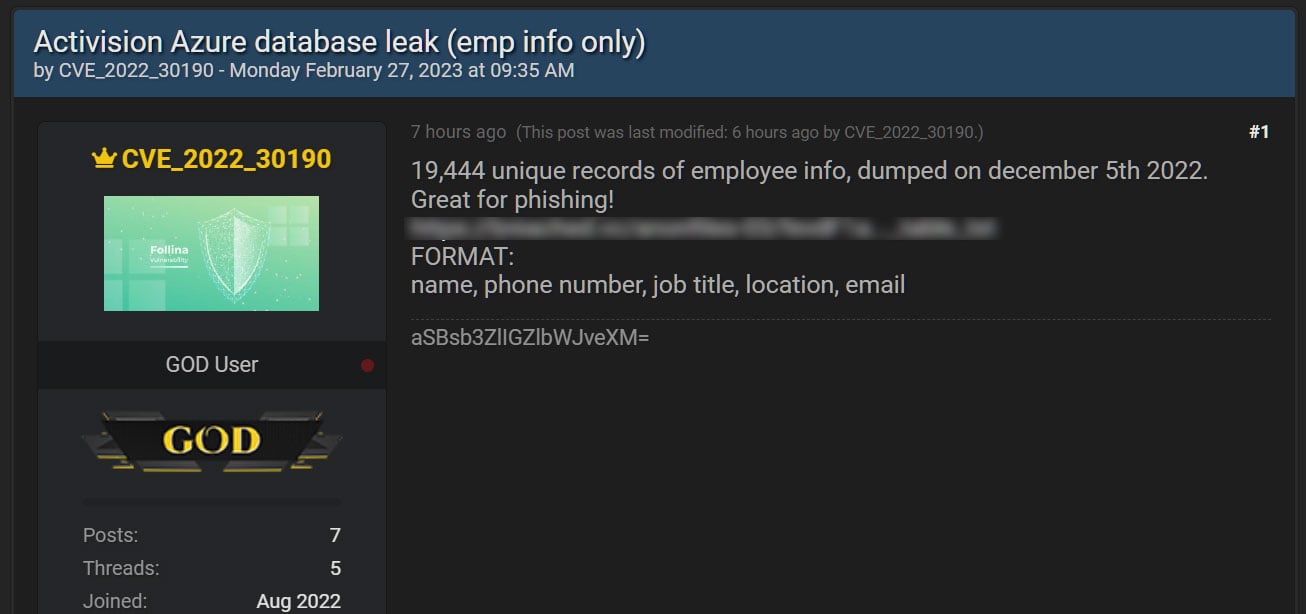
Один из участников форума для киберпреступников опубликовал архив с данными, якобы украденными у компании Activision, занимающейся разработкой и изданием видеоигр. Инцидент с кражей внутренней информации произошёл в декабре 2022 года.

Сведения о сотрудниках Activision всплыли на форуме Breached. Эту площадку злоумышленники используют для продажи и публикации слитых данных. В этом случае пользователь с ником CVE_2022_30190 опубликовал информацию, якобы взятую из БД Azure, принадлежащей Activision.

В размещённом архиве содержатся 19 444 уникальные строки с полными именами, телефонными номерами, должностями, имейлами и локациями. Дамп опубликован в виде текстового файла и доступен всем зарегистрированным участникам форума.


Пост на площадке Breached попался на глаза исследователям из FalconFeedsio. Они же первыми сообщили об утечке в Twitter. 21 февраля 2023 года Activision признала, что в декабре неизвестные киберпреступники обманули сотрудника кадрового отдела с помощью смишинга (СМС-фишинга) и заставили его выдать свои учёные данные.

В компании также отметили, что в ходе инцидента не были затронуты сведения об игроках и исходный код игровых проектов.

Подпишитесь на новости

Российской прописки мало: Минцифры готовит требования к доверенному ПО

Отечественное происхождение программы ещё не делает её безопасной. Минцифры разработало проект требований к доверенному российскому ПО: предлагается проверять устойчивость к внешним воздействиям и выполнение дополнительных условий безопасности.

Документ опубликован для общественного обсуждения. Среди предлагаемых требований есть отсутствие известных неустранённых уязвимостей, разработка, хранение исходников и сборка в контролируемой среде на территории России.

Также предусмотрены актуальные сведения о компонентах программы, техническая поддержка в стране и публикация информации об обновлениях.

Отдельное внимание уделено совместимости с российскими браузерами и средствами электронной подписи. Для разных классов продуктов — от операционных систем и СУБД до офисных пакетов и коммуникационных приложений — предусмотрены специальные требования.

Подтверждать соответствие разработчики смогут добровольно через экспертизу. Сведения о её результатах предполагается отражать в реестре российского ПО и перечне программ для собственных нужд.

RSS: Новости на портале Anti-Malware.ru