



Пиратская Final Cut Pro заражает пользователей macOS вредоносным майнером

Пиратская Final Cut Pro заражает пользователей macOS вредоносным майнером

Пиратская Final Cut Pro заражает пользователей macOS вредоносным майнером

Исследователи наткнулись на вредоносную криптомайнинговую кампанию, нацеленную на пользователей macOS. В качестве приманки злоумышленники используют вредоносную версию популярного видеоредактора Final Cut Pro, которую большинство антивирусов пока не детектирует.

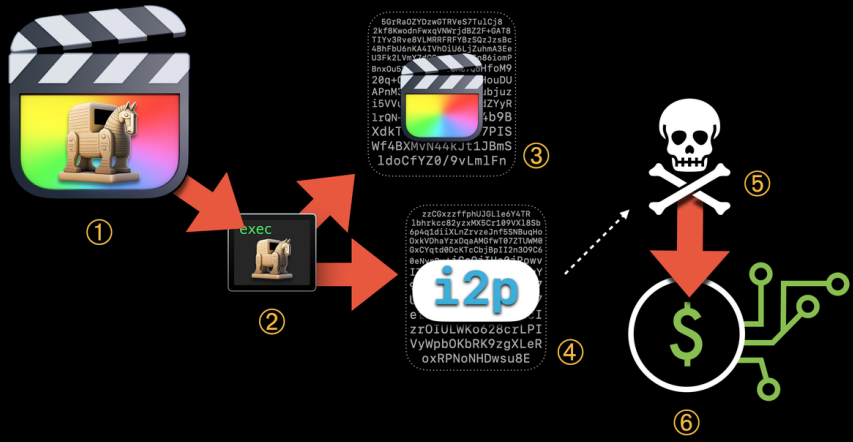
Установить себе скрытый вредонос можно через «крякнутые» версии Final Cut Pro, распространяемые на торрент-сайтах. В установочный пакет вшит майнер XMRig, добывающий для оператора цифровую валюту Monero.

По словам команды Jamf Threat Labs, такие «подарки» можно встретить на площадке The Pirate Bay. Их выложил пользователь с ником wtfisthat34698409672. Кроме Final Cut Pro, этот юзер публиковал Adobe Photoshop и Logic Pro X — они тоже содержат майнер в довесок.

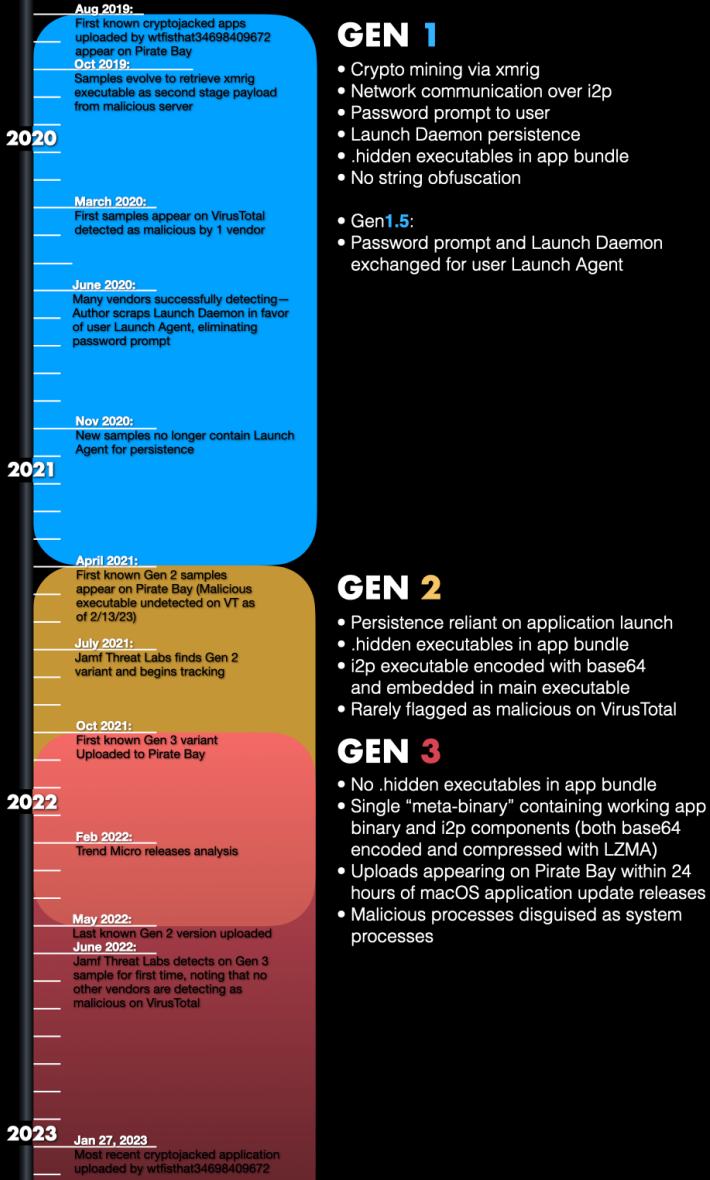
Подробный анализ показал исследователям, что фигурирующий в кампании вредонос прошёл три стадии разработки, на каждой из которых авторы добавляли более совершенные техники обхода защитных решений.


На сегодняшний день антивирусы детектируют только первое поколение зловреда, которое киберпреступники не используют с апреля 2021 года. Для анонимизации трафика при общении с командным сервером майнер использует сетевой уровень i2p (Invisible Internet Project).


Второе поколение вредоноса, появившееся между апрелем и октябрём 2021-го, использует base 64 для шифрования исполняемых файлов. Третье поколение стало основным с мая 2022 года, оно примечательно умением маскировать собственные процессы под системные.

Более того, последняя итерация зловреда постоянно отслеживает запуск Мониторинга системы и завершает свои процессы, чтобы оставаться незамеченной.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru