



Исходники мобильной игры Escalators слиты, данные геймеров под угрозой

Исходники мобильной игры Escalators слиты, данные геймеров под угрозой

Исходники мобильной игры Escalators слиты, данные геймеров под угрозой

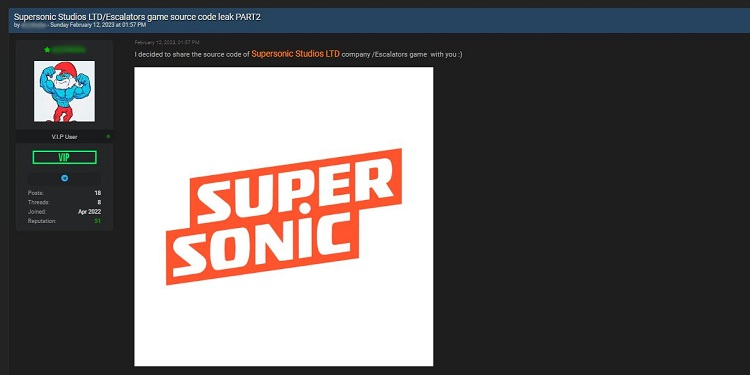
На нескольких хакерских форумах опубликованы исходные коды игры-головоломки Escalators для мобильных устройств — по крайней мере, так утверждает автор слива. В Cybernews ознакомились с содержимым дампа в 600 Мбайт и пришли к выводу, что утечка может обернуться убытками для издателя, а также кражей конфиденциальных данных пользователей.

Мобильная игра «Эскалаторы» относительно популярна: она собрала более 10 млн загрузок в Google Play и десятки тысяч отзывов в магазине Apple. Компания-издатель Supersonic Studios базируется в Тель-Авиве.

Утечка исходников — большая неприятность для разработчиков, так как это удар по интеллектуальной собственности. Злоумышленники также могут выяснить слабости приложения и подготовить эксплойты.

Слитая информация, по словам Cybernews, включает ссылку на Firebase и ключ доступа к хранилищу. С их помощью злоумышленник сможет добраться до закрытых пользовательских данных в базе Firebase и украсть или изменить их.

В дампе также содержатся ключи API для проведения платежей в приложениях Google и Apple. Эти данные обфусцированы, но исследователи обнаружили также инструкцию по деобфускации.

При наличии доступа к исходникам такая информация позволяет совершать внутриигровые покупки, не предусмотренные разработчиком. С помощью API-ключей автор атаки также сможет заполучить ID заказов, обезличенные ID пользователей и токены, подтверждающие право юзера на покупку продуктов из приложения.

Копии файлов в слитом наборе данных были получены в начале ноября 2022 года. О своих находках исследователи уведомили и Supersonic Studios, и разработчиков игры; отклика в обоих случаях пока не последовало.

Подпишитесь на новости

Мошенники используют ChatGPT[.]com для заражения Windows трояном

Знакомый адрес ChatGPT[.]com ещё не гарантирует, что перед вами официальный продукт OpenAI. Исследователи из Huntress обнаружили кампанию, в которой злоумышленники создали пользовательский GPT «Plus 5.6» и через него заманивали людей на сайт с якобы проверкой безопасности.

Название имитировало обозначение модели, а страница действительно находилась на ChatGPT.com.

В некоторых расследованных случаях пользователи попадали туда из рекламного результата Google по запросу «ChatGPT». Доверенный домен и верхняя строчка поиска — убедительная упаковка.

На обращения бот выдавал практически одинаковый ответ: основной сервис якобы испытывает проблемы, поэтому нужно перейти на резервный домен. Ссылка вела на Google Sites, где посетителя встречала поддельная проверка Cloudflare.


Дальше включался ClickFix: человеку предлагали скопировать команду и выполнить её в Windows. Никакой проверки, запуск начинал многоэтапное заражение трояном удалённого доступа. Вредонос позволяет злоумышленнику управлять компьютером, просматривать файлы и экран, использовать камеру и микрофон.

Huntress расследовала не менее 40 инцидентов, связанных с конкретным сайтом этой кампании. При этом только для двух заражений подтверждён вход через вредоносный GPT.

После обращения исследователей первый GPT удалили 25 сентября. Однако уже 27 сентября Huntress обнаружила другой, связанный с той же кампанией.

Главная уловка — доверие к площадке. Пользовательский бот на официальном сайте остаётся контентом стороннего автора.

RSS: Новости на портале Anti-Malware.ru