



С аккаунта NameCheap рассылаются фишинговые письма от имени Metamask и DHL

С аккаунта NameCheap рассылаются фишинговые письма от имени Metamask и DHL

С аккаунта NameCheap рассылаются фишинговые письма от имени Metamask и DHL

В конце прошлой недели клиентов Namecheap накрыл поток поддельных писем, нацеленных на кражу ПДн и ключей к криптокошелькам. Рассылка проводилась с платформы SendGrid (собственность Twilio), которую регистратор доменных имен использует для отправки одноразовых кодов аутентификации, нотификаций о возобновлении подписки и маркетинговых сообщений.

Фишинговые письма имитировали уведомления веб-сервисов DHL и MetaMask. После первых жалоб в Twitter компания Namecheap отключила рассылку почты с SendGrid, поставила в известность провайдера и запустила расследование.

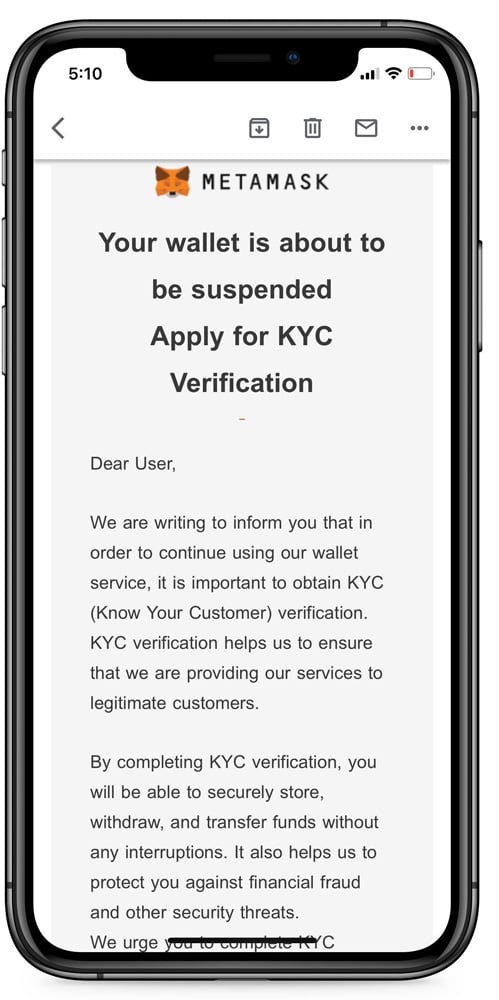
Одно из фейковых писем, якобы от MetaMask, получили и в BleepingComputer. Подписчика просят пройти проверку на благонадежность (процедуру KYC, «Знай своего клиента») во избежание блокировки криптокошелька.


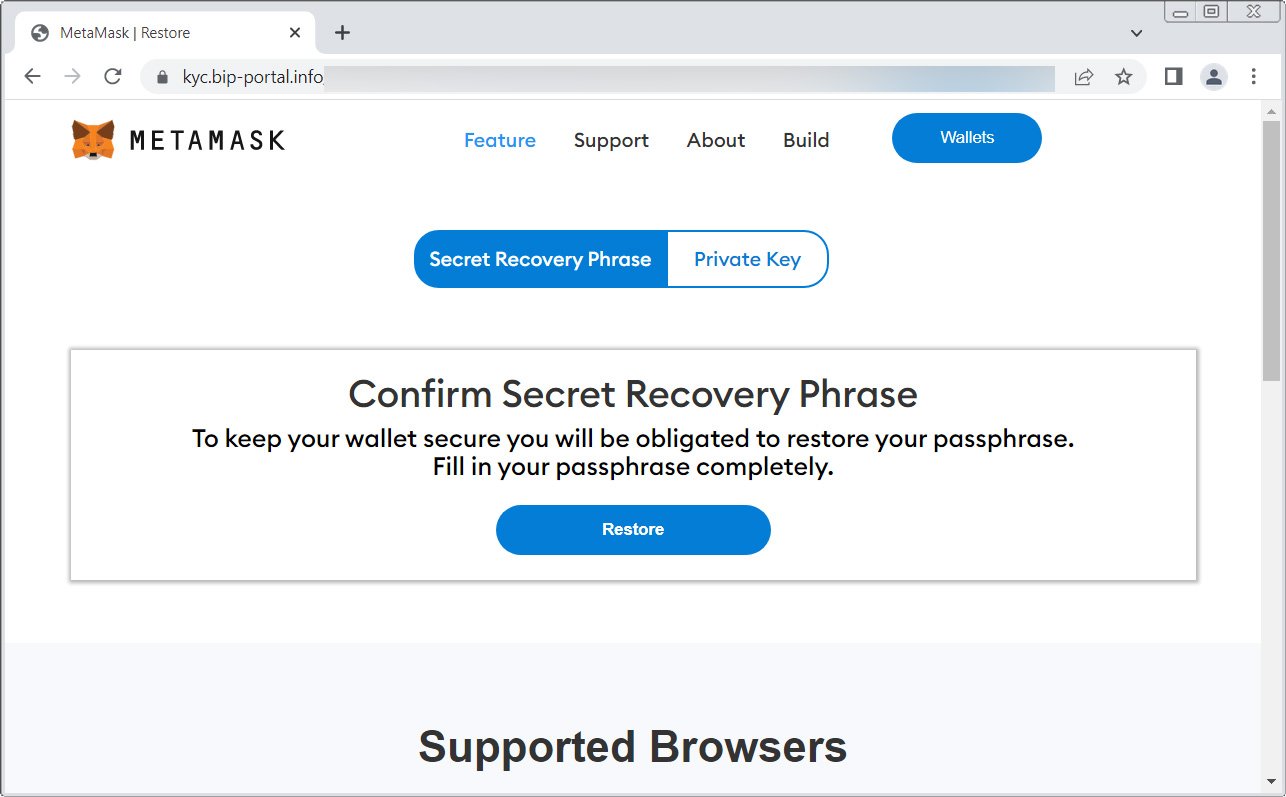
Фальшивка содержит маркетинговую ссылку Namecheap, перенаправляющую получателя на фишинговую страницу, замаскированную под сайт MetaMask. Визитеров здесь просят ввести секретный ключ или контрольную фразу для восстановления доступа:


Поддельные письма от имени DHL, как выяснили эксперты, сообщают о проблемах с доставкой посылки из-за неуплаты комиссии. Встроенная ссылка ведет на фишинговую страницу.

В воскресенье вечером, 12 февраля, Namecheap опубликовала заявление, заверив пользователей, что ее системы не скомпрометированы и клиентские аккаунты и ПДн в безопасности. К утру компания сообщила, что доставка ее писем возобновлена.

Имя провайдера почтовых услуг в анонсах не указано, но в твитах регистратор ранее указывал, что использует SendGrid, да и в заголовках фишинговых писем это имя присутствует. В ответ на запрос BleepingComputer о комментарии представитель Twilio заявил, что их ИБ-служба участвует в расследовании, но взлома или компрометации систем SendGrid они тоже не обнаружили.

Компания MetaMask, со своей стороны, предостерегла пользователей от ввода секретов на каком-либо сайте. Веб-сервис не собирает KYC-данные и не рассылает имейл-сообщения об аккаунтах. При получении подобного письма его следует немедленно удалить, а ссылки проигнорировать.

Один клик администратора может отдать WordPress-сайт злоумышленнику

В ядре WordPress обнаружили цепочку уязвимостей Click2Shell, которая позволяет удалённо выполнить PHP-код на сервере без учётной записи атакующего. Для захвата сайта достаточно, чтобы авторизованный администратор открыл специально подготовленную ссылку.

Проблему нашёл исследователь pwn.ai Паулос Йибело. Согласно техническому отчёту, WordPress по-разному обрабатывал один и тот же параметр ссылки предпросмотра темы.

API каталога очищал значение и находил легитимную тему, а JavaScript в браузере администратора вставлял исходную строку в jQuery-селектор без должного экранирования.

В результате подготовленный URL заставлял интерфейс WordPress самостоятельно нажать кнопку установки. Администратор при этом не выбирал ни «Установить», ни «Активировать», а тема оставалась неактивной и внешне сайт продолжал работать как обычно.

Для полноценного RCE исследователи добавили второй компонент — уязвимую тему Mobile Repair Zone 2.5.4 из официального каталога. Во время предпросмотра WordPress загружал её PHP-код, после чего небезопасный AJAX-обработчик позволял скачать и выполнить произвольный плагин.

Дальше атакующий мог читать wp-config.php, красть ключи и данные БД, менять файлы, создавать администраторов и внедрять скрипты. Атака не является полностью автоматической: ссылку должен открыть вошедший в систему администратор.

Роли Author и Editor нужных полномочий не имеют. Доставить URL можно через целевой фишинг или уже существующую XSS-уязвимость.

WordPress закрыл дыру в версии 7.1.1 и выпустил патчи для поддерживаемых старых веток. Поскольку подробности и PoC уже опубликованы, откладывать обновление нельзя. Временной страховкой может стать DISALLOW_FILE_MODS, запрещающий установку тем и плагинов, но нормальное лекарство всё то же — патч.

RSS: Новости на портале Anti-Malware.ru