



Июньская провальная атака на Group-IB — дело рук китайской Tonto Team

Июньская провальная атака на Group-IB — дело рук китайской Tonto Team

Июньская провальная атака на Group-IB — дело рук китайской Tonto Team

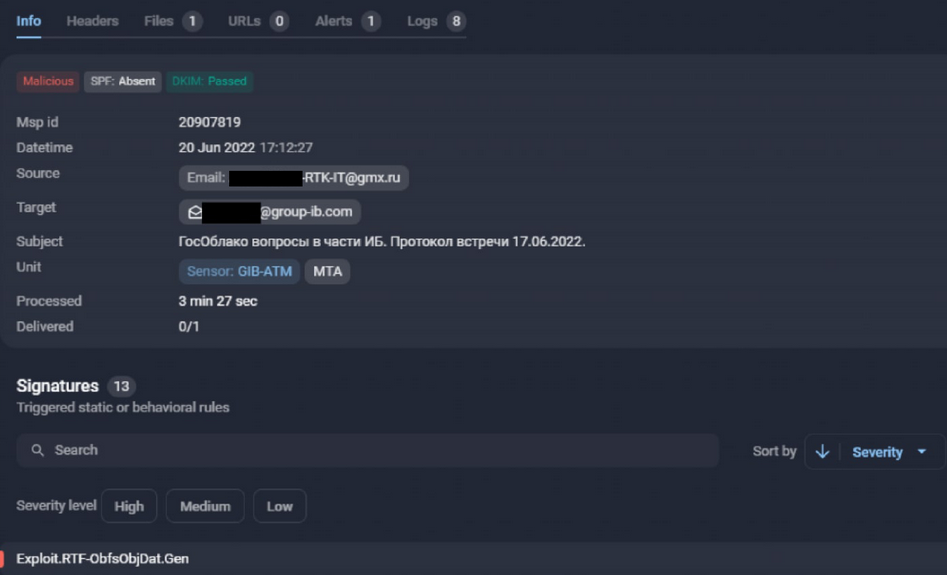
Аналитики из Group-IB опубликовали подробности летней кибератаки APT-группы Tonto Team, которой многие исследователи приписывают китайские корни. Вредоносные письма, разосланные на адреса сотрудников компании, были вовремя обнаружены и заблокированы; аналогичные послания получили несколько десятков российских ИТ- и ИБ-вендоров.

По данным GIB, хакерская группировка Tonto Team специализируется на кибершпионаже и краже интеллектуальной собственности как минимум с 2009 года. Изначально ее интересовали только мишени в Южной Корее, Японии, США и на Тайване, но к 2020 году целевые атаки распространились на страны Восточной Европы.

Летние вторжения начинались с адресного письма с вредоносным вложением — документом Microsoft Office с RTF-эксплойтом, созданным с помощью компоновщика Royal Road. Для проведения рассылок злоумышленники зарегистрировали почтовый ящик на бесплатном сервисе GMX Mail (Global Message eXchange).

Сообщения распространялись от имени реального сотрудника целевой компании. Из используемых эксплойтов были выявлены не утратившие актуальность CVE-2017-11882, CVE-2018-0802 и CVE-2018-0798 для Equation Editor (Microsoft от него отказалась в 2018 году).


После отработки эксплойта в систему загружается кастомный бэкдор Bisonal, который Tonto Team использует с 2019 года. Вредонос обеспечивает хакерам удаленный доступ и позволяет выполнять различные команды на зараженной машине. Для их получения он обращается к японскому серверу, который и ранее использовался в атаках APT-группы.

Основные функциональные возможности Bisonal:

  • сбор информации о скомпрометированном хосте (языковая кодировка системы, адрес прокси-сервера, время с момента загрузки системы, имя хоста, имя учетной записи, из-под которой запущен файл, локальный IP-адрес);
  • получение списка процессов;
  • завершение указанного процесса;
  • получение удаленного доступа к cmd.exe;
  • загрузка файла с командного сервера и его запуск;
  • создание файла на диске с использованием локальной языковой кодировки.

В ходе летних атак китайские хакеры также использовали другую полезную нагрузку — ранее недокументированный бэкдор QuickMute.

Все IoC, подтверждающие атрибуцию, приведены в блог-записи Group-IB, посвященной разбору APT-атак. Как выяснилось, это уже вторая атака Tonto Team против Group-IB; первая была проведена летом 2021 года и тоже оказалась провальной.

Подпишитесь на новости

Российский ИИ помог найти 250 пропавших детей в Новосибирской области

Городские камеры помогают не только следить за порядком, но и искать потерявшихся детей. По данным NtechLab, её видеоаналитика помогла правоохранителям найти в Новосибирской области 250 пропавших детей менее чем за полтора года.

Об этом компания сообщила ТАСС. Система FindFace Multi работает в составе комплекса «Безопасный город». Возможность поиска детей с помощью биометрии доступна жителям региона с апреля 2025 года.

Алгоритм анализирует видеопоток с камер на транспортных объектах, улицах, площадях и в госучреждениях. По словам разработчика, быстрое распознавание помогает полиции оперативно обнаруживать пропавшего ребёнка.

Здесь ИИ решает вполне конкретную задачу: помогает искать человека среди множества попавших в кадр лиц. Та же видеоаналитика используется для поиска людей, объявленных в розыск.

NtechLab утверждает, что только за 2025 год с её помощью правоохранители обнаружили в регионе более 3 тысяч правонарушителей.

Разработчик создаёт системы распознавания лиц, силуэтов, автомобилей и номерных знаков. По данным компании, её проекты реализованы более чем в 70 российских регионах и 34 странах.

Цифры приводит сама NtechLab; подробной разбивки по случаям и времени поиска в сообщении нет. При этом речь именно о помощи правоохранителям: алгоритм обрабатывает видео, а дальнейший поиск и действия остаются за людьми.

RSS: Новости на портале Anti-Malware.ru