



Июньская провальная атака на Group-IB — дело рук китайской Tonto Team

Июньская провальная атака на Group-IB — дело рук китайской Tonto Team

Июньская провальная атака на Group-IB — дело рук китайской Tonto Team

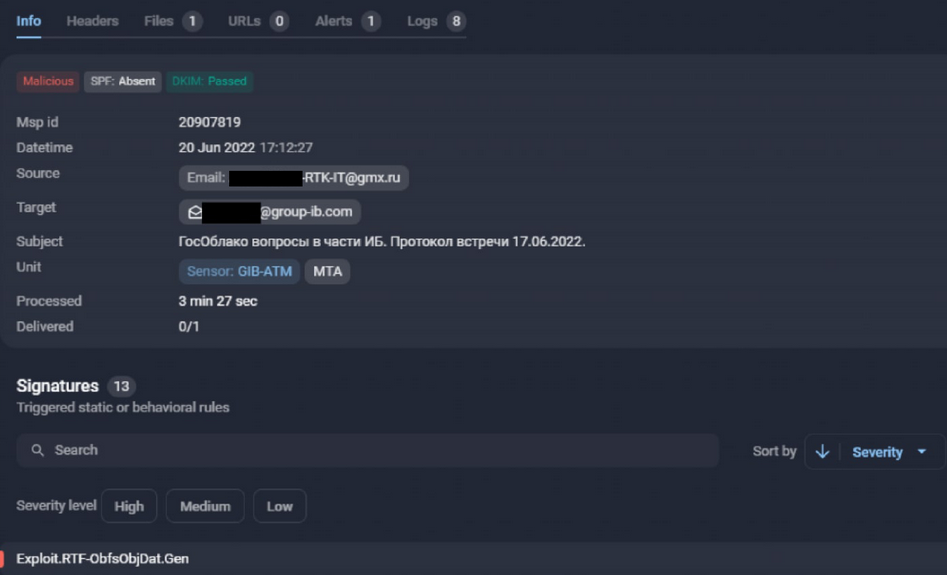
Аналитики из Group-IB опубликовали подробности летней кибератаки APT-группы Tonto Team, которой многие исследователи приписывают китайские корни. Вредоносные письма, разосланные на адреса сотрудников компании, были вовремя обнаружены и заблокированы; аналогичные послания получили несколько десятков российских ИТ- и ИБ-вендоров.

По данным GIB, хакерская группировка Tonto Team специализируется на кибершпионаже и краже интеллектуальной собственности как минимум с 2009 года. Изначально ее интересовали только мишени в Южной Корее, Японии, США и на Тайване, но к 2020 году целевые атаки распространились на страны Восточной Европы.

Летние вторжения начинались с адресного письма с вредоносным вложением — документом Microsoft Office с RTF-эксплойтом, созданным с помощью компоновщика Royal Road. Для проведения рассылок злоумышленники зарегистрировали почтовый ящик на бесплатном сервисе GMX Mail (Global Message eXchange).

Сообщения распространялись от имени реального сотрудника целевой компании. Из используемых эксплойтов были выявлены не утратившие актуальность CVE-2017-11882, CVE-2018-0802 и CVE-2018-0798 для Equation Editor (Microsoft от него отказалась в 2018 году).


После отработки эксплойта в систему загружается кастомный бэкдор Bisonal, который Tonto Team использует с 2019 года. Вредонос обеспечивает хакерам удаленный доступ и позволяет выполнять различные команды на зараженной машине. Для их получения он обращается к японскому серверу, который и ранее использовался в атаках APT-группы.

Основные функциональные возможности Bisonal:

  • сбор информации о скомпрометированном хосте (языковая кодировка системы, адрес прокси-сервера, время с момента загрузки системы, имя хоста, имя учетной записи, из-под которой запущен файл, локальный IP-адрес);
  • получение списка процессов;
  • завершение указанного процесса;
  • получение удаленного доступа к cmd.exe;
  • загрузка файла с командного сервера и его запуск;
  • создание файла на диске с использованием локальной языковой кодировки.

В ходе летних атак китайские хакеры также использовали другую полезную нагрузку — ранее недокументированный бэкдор QuickMute.

Все IoC, подтверждающие атрибуцию, приведены в блог-записи Group-IB, посвященной разбору APT-атак. Как выяснилось, это уже вторая атака Tonto Team против Group-IB; первая была проведена летом 2021 года и тоже оказалась провальной.

Подпишитесь на новости

ChatGPT начнёт показывать визуальную рекламу во время генерации изображений

Попросили нейросеть нарисовать картинку и заодно увидели рекламное предложение. OpenAI анонсировала новый визуальный формат объявлений в ChatGPT. Тестирование начнётся в США в октябре с небольшой группой рекламодателей.

Как объясняет OpenAI, объявления будут показываться во время генерации изображений.

Компания обещает явно маркировать рекламу и размещать её отдельно от создаваемой картинки. По её заявлению, рекламодатели не влияют на ответы ChatGPT.

Новый формат позволит демонстрировать товары в использовании и показывать впечатления, связанные с услугами. Для брендов это ещё один способ добраться до аудитории, которая, по данным OpenAI, составляет 1,2 млрд человек в неделю. Подписки — не единственный источник дохода, на который рассчитывает компания.


Параллельно OpenAI расширяет инструменты измерения эффективности рекламы: интеграции с Hightouch, Tealium и LiveRamp помогут передавать данные о конверсиях, а партнёры по атрибуции — оценивать, приводят ли объявления к покупкам и другим действиям. Красивый баннер должен оправдывать себя цифрами.

DoubleVerify и Integral Ad Science будут участвовать в проверке пригодности рекламного окружения. OpenAI утверждает, что партнёры не получат доступа к приватным разговорам пользователей. Защитные механизмы должны исключать рекламу из конфиденциальных диалогов, в том числе связанных с эмоционально уязвимыми состояниями.

Пока это американский эксперимент. Сроки запуска визуальной рекламы в других странах компания не назвала.

RSS: Новости на портале Anti-Malware.ru