



Июньская провальная атака на Group-IB — дело рук китайской Tonto Team

Июньская провальная атака на Group-IB — дело рук китайской Tonto Team

Июньская провальная атака на Group-IB — дело рук китайской Tonto Team

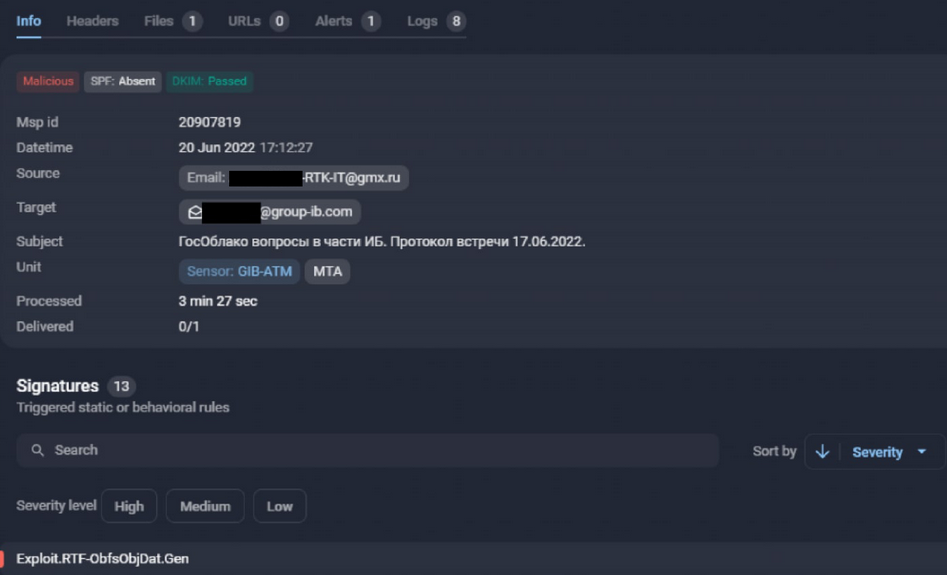
Аналитики из Group-IB опубликовали подробности летней кибератаки APT-группы Tonto Team, которой многие исследователи приписывают китайские корни. Вредоносные письма, разосланные на адреса сотрудников компании, были вовремя обнаружены и заблокированы; аналогичные послания получили несколько десятков российских ИТ- и ИБ-вендоров.

По данным GIB, хакерская группировка Tonto Team специализируется на кибершпионаже и краже интеллектуальной собственности как минимум с 2009 года. Изначально ее интересовали только мишени в Южной Корее, Японии, США и на Тайване, но к 2020 году целевые атаки распространились на страны Восточной Европы.

Летние вторжения начинались с адресного письма с вредоносным вложением — документом Microsoft Office с RTF-эксплойтом, созданным с помощью компоновщика Royal Road. Для проведения рассылок злоумышленники зарегистрировали почтовый ящик на бесплатном сервисе GMX Mail (Global Message eXchange).

Сообщения распространялись от имени реального сотрудника целевой компании. Из используемых эксплойтов были выявлены не утратившие актуальность CVE-2017-11882, CVE-2018-0802 и CVE-2018-0798 для Equation Editor (Microsoft от него отказалась в 2018 году).


После отработки эксплойта в систему загружается кастомный бэкдор Bisonal, который Tonto Team использует с 2019 года. Вредонос обеспечивает хакерам удаленный доступ и позволяет выполнять различные команды на зараженной машине. Для их получения он обращается к японскому серверу, который и ранее использовался в атаках APT-группы.

Основные функциональные возможности Bisonal:

  • сбор информации о скомпрометированном хосте (языковая кодировка системы, адрес прокси-сервера, время с момента загрузки системы, имя хоста, имя учетной записи, из-под которой запущен файл, локальный IP-адрес);
  • получение списка процессов;
  • завершение указанного процесса;
  • получение удаленного доступа к cmd.exe;
  • загрузка файла с командного сервера и его запуск;
  • создание файла на диске с использованием локальной языковой кодировки.

В ходе летних атак китайские хакеры также использовали другую полезную нагрузку — ранее недокументированный бэкдор QuickMute.

Все IoC, подтверждающие атрибуцию, приведены в блог-записи Group-IB, посвященной разбору APT-атак. Как выяснилось, это уже вторая атака Tonto Team против Group-IB; первая была проведена летом 2021 года и тоже оказалась провальной.

Подпишитесь на новости

МТС, МегаФон и Билайн обязали отключать оборудование по требованию ФСО

Продление права на частоты получили с дополнительным условием: по требованию Федеральной службы охраны операторы должны временно приостанавливать работу радиоэлектронных средств. Соответствующее требование ГКРЧ закрепила для МТС, МегаФона и «ВымпелКома», работающего под брендом «Билайн».

Условие включено в решение комиссии по итогам заседания 31 августа. Срок действия решения о выделении частот от 2006 года продлили до 31 декабря 2027-го. Теперь выполнение требований ФСО прямо связано с условиями использования этого спектра.

Речь идёт об ограничениях во время охранных мероприятий, особо важных работ и специальных мероприятий ведомства. Для абонентов приостановка работы оборудования может означать временную недоступность связи в соответствующей зоне.

Сама возможность таких отключений появилась раньше: как отмечает Hi-Tech Mail, полномочия ФСО в этой сфере существуют с 2011 года. Новое — закрепление обязанности операторов в условиях продления частотных разрешений.

При этом обязательства по расширению сети тоже остались. До 31 марта 2027 года компании должны обеспечить полное покрытие населённых пунктов с численностью от 2000 жителей.

Получается две задачи в одном документе: расширять доступность связи и быть готовыми временно отключать оборудование по требованию охраны. Для пользователей всё упирается в практику — где, когда и на какой срок введут ограничения.

RSS: Новости на портале Anti-Malware.ru