



Июньская провальная атака на Group-IB — дело рук китайской Tonto Team

Июньская провальная атака на Group-IB — дело рук китайской Tonto Team

Июньская провальная атака на Group-IB — дело рук китайской Tonto Team

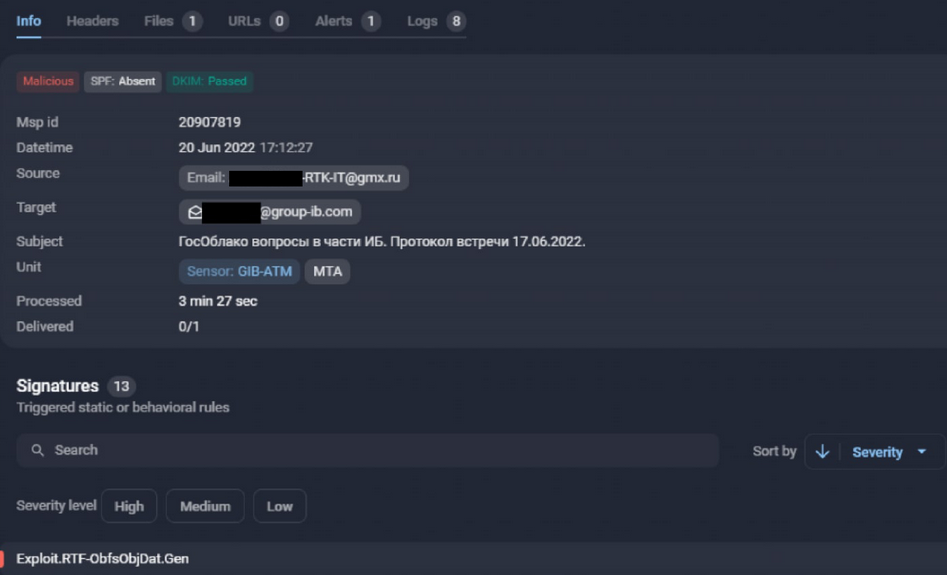
Аналитики из Group-IB опубликовали подробности летней кибератаки APT-группы Tonto Team, которой многие исследователи приписывают китайские корни. Вредоносные письма, разосланные на адреса сотрудников компании, были вовремя обнаружены и заблокированы; аналогичные послания получили несколько десятков российских ИТ- и ИБ-вендоров.

По данным GIB, хакерская группировка Tonto Team специализируется на кибершпионаже и краже интеллектуальной собственности как минимум с 2009 года. Изначально ее интересовали только мишени в Южной Корее, Японии, США и на Тайване, но к 2020 году целевые атаки распространились на страны Восточной Европы.

Летние вторжения начинались с адресного письма с вредоносным вложением — документом Microsoft Office с RTF-эксплойтом, созданным с помощью компоновщика Royal Road. Для проведения рассылок злоумышленники зарегистрировали почтовый ящик на бесплатном сервисе GMX Mail (Global Message eXchange).

Сообщения распространялись от имени реального сотрудника целевой компании. Из используемых эксплойтов были выявлены не утратившие актуальность CVE-2017-11882, CVE-2018-0802 и CVE-2018-0798 для Equation Editor (Microsoft от него отказалась в 2018 году).


После отработки эксплойта в систему загружается кастомный бэкдор Bisonal, который Tonto Team использует с 2019 года. Вредонос обеспечивает хакерам удаленный доступ и позволяет выполнять различные команды на зараженной машине. Для их получения он обращается к японскому серверу, который и ранее использовался в атаках APT-группы.

Основные функциональные возможности Bisonal:

  • сбор информации о скомпрометированном хосте (языковая кодировка системы, адрес прокси-сервера, время с момента загрузки системы, имя хоста, имя учетной записи, из-под которой запущен файл, локальный IP-адрес);
  • получение списка процессов;
  • завершение указанного процесса;
  • получение удаленного доступа к cmd.exe;
  • загрузка файла с командного сервера и его запуск;
  • создание файла на диске с использованием локальной языковой кодировки.

В ходе летних атак китайские хакеры также использовали другую полезную нагрузку — ранее недокументированный бэкдор QuickMute.

Все IoC, подтверждающие атрибуцию, приведены в блог-записи Group-IB, посвященной разбору APT-атак. Как выяснилось, это уже вторая атака Tonto Team против Group-IB; первая была проведена летом 2021 года и тоже оказалась провальной.

Подпишитесь на новости

Четыре VPN-стенда показали разные сроки работы до сетевых ограничений

Автор Хабра под ником PXI опубликовал результаты частного эксперимента с четырьмя VPN-стендами на протоколе VLESS. Он сравнил, как долго работают подключения с REALITY и Self-SNI TLS, напрямую и через промежуточный сервер в России.

Согласно публикации, стенд с REALITY и промежуточным сервером проработал четыре месяца, после чего автор отключил его сам.

Прямое подключение с REALITY попало под ограничения примерно через три месяца. Два стенда с Self-SNI TLS оказались недоступны через восемь и три дня соответственно.

В отдельных случаях доступность IP-адресов впоследствии восстанавливалась. Автор предполагает, что ограничения могли затрагивать как конкретный сервер, так и соседние адреса в подсети. Достоверно установить механизм блокировки по этим наблюдениям не удалось.


Убедительных доказательств активного зондирования серверов эксперимент также не дал. В журнале одного стенда обнаружился необычный HTTP-запрос, однако установить адрес отправителя автор не смог из-за неполного логирования.

PXI связывает обнаружение туннелей с анализом метаданных: размерами пакетов, интервалами между ними, продолжительностью соединений и соотношением входящего и исходящего трафика. Применение машинного обучения и конкретные правила работы DPI в исследовании не подтверждены.

Выборка ограничена четырьмя серверами у одного хостинг-провайдера. Стенды отличались объёмом трафика, транспортами и временем эксплуатации, поэтому результаты не позволяют однозначно объяснить причины ограничений или доказать преимущество одной конфигурации.

RSS: Новости на портале Anti-Malware.ru