



Троян W4SP снова проник в PyPi, крадет пароли разработчиков

Троян W4SP снова проник в PyPi, крадет пароли разработчиков

Троян W4SP снова проник в PyPi, крадет пароли разработчиков

В каталоге софта Python Package Index (PyPI) нашли пять вредоносных пакетов, крадущих пароли, cookies аутентификации Discord и данные криптовалютных кошельков. Разработчикам приложений стоит быть начеку.

Напомним, что на сегодняшний день в PyPI размещены 200 тысяч пакетов. Каталог позволяет девелоперам выбрать дополнения, подходящие под их задачи и проекты.

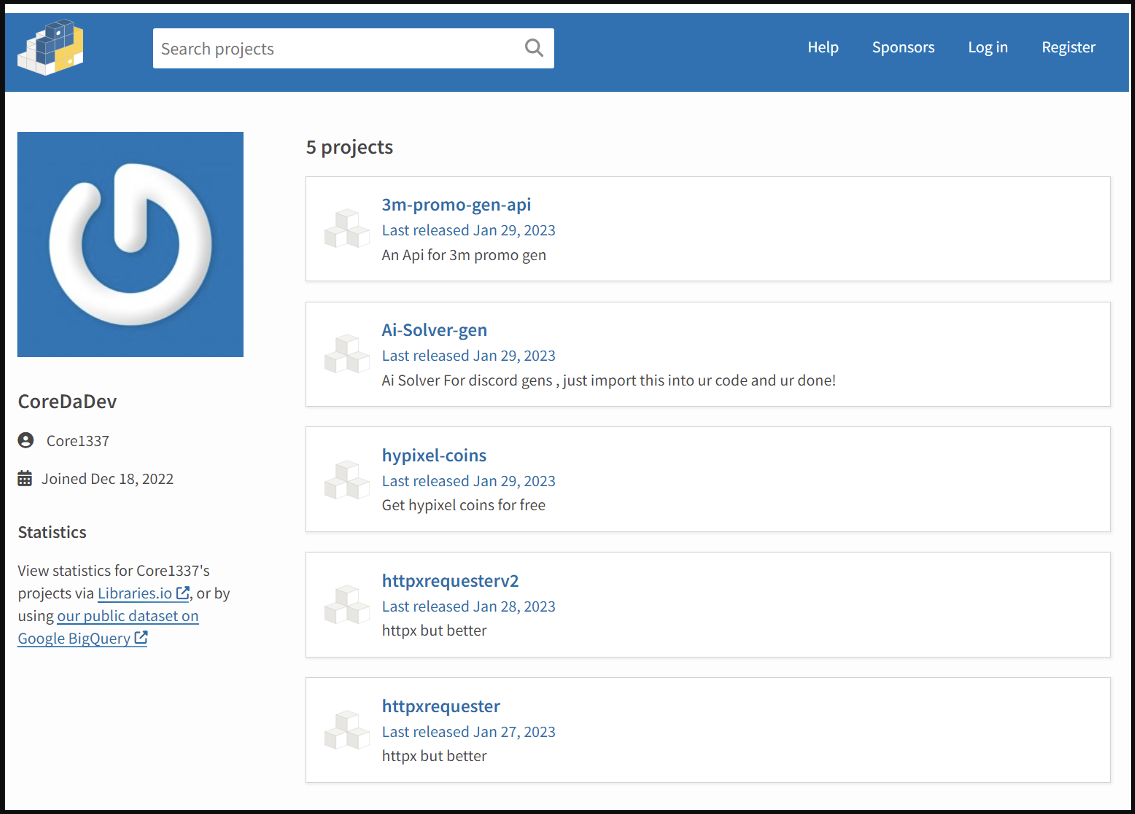
Между 27 и 29 января 2023 года неизвестные злоумышленники загрузили в PyPI вредоносные пакеты, в которых содержался троян W4SP Stealer, заточенный под кражу информации жертвы.

Специалисты утверждают, что все злонамеренные пакеты в настоящий момент удалены, однако это не отменяет того, что их успели скачать сотни ничего не подозревающих разработчиков. Вот список со статистикой загрузок:

  1. 3m-promo-gen-api – 136 скачиваний.
  2. Ai-Solver-gen – 132 скачиваний.
  3. hypixel-coins – 116 скачиваний.
  4. httpxrequesterv2 – 128 скачиваний.
  5. httpxrequester – 134 скачиваний.


Подавляющее большинство загрузок произошло в первые несколько дней после размещения пакетов в PyPI. Как выяснили исследователи из команды Fortinet, скрывающийся в пакетах вредонос после попадания в систему пытается выкрасть сохраненные в браузерах пароли, cookies и данные криптокошельков. Специалисты BleepingComputer узнали этот троян — W4SP.

В ноябре мы сообщали об очередном проникновении W4SP в PyPI. Тогда он суммарно собрал свыше 5700 загрузок. Зловред интересуется данными, сохраненными в Google Chrome, Opera, Brave Browser, Yandex Browser и Microsoft Edge.

Помимо этого, троян атакует ряд веб-сайтов в попытке добраться до конфиденциальной информации пользователя, которая бы помогла скомпрометировать его аккаунт. Среди атакуемых ресурсов есть следующие:

  • Coinbase.com
  • Gmail.com
  • YouTube.com
  • Instagram.com
  • PayPal.com
  • Telegram.com
  • Hotmail.com
  • Outlook.com
  • Aliexpress.com
  • ExpressVPN.com
  • eBay.com
  • Playstation.com
  • xbox.com
  • Netflix.com
  • Uber.com

Далее вредоносная программа использует функцию «upload» для загрузки украденных данных. Вебхук Discord помогает злоумышленникам разместить сведения на своем сервере.

Подпишитесь на новости

VPN через VK, MAX и DNS: Rawline собрал разные туннели в одном клиенте

Когда один способ подключения перестаёт работать, начинается перебор приложений: здесь VLESS, там DNS-туннель, отдельно — транспорт через звонки. Разработчик Rawline решил собрать этот набор в одном клиенте для Android, Windows, Linux и macOS. За основу взяты Throne и сетевые ядра sing-box и Xray.

Как устроен проект и какие проблемы безопасности пришлось решать, автор рассказал на Хабре.

Помимо привычных VPN-протоколов, Rawline поддерживает нестандартные транспорты через звонки VK и MAX, WebRTC, DNS и S3. Все подключения представлены обычными профилями, их можно импортировать по ссылке или QR-коду, проверять пинг, объединять в цепочки и настраивать маршрутизацию по приложениям и доменам. Работоспособность конкретного способа при ограничениях придётся проверять на своей сети.


Отдельный акцент — защита от приложений, исключённых из VPN. По словам автора, через незащищённый локальный прокси или прямое обращение к интерфейсу туннеля они могут отправить запрос через VPN и узнать адрес сервера.


В Rawline разработчик убрал лишние прокси-входы, защитил внутренние соединения случайными паролями и добавил проверку принадлежности трафика приложениям. Последняя защита включена по умолчанию на Android 10 и новее.

При проверке также обнаружилась проблема в нескольких транспортных мостах: постороннее приложение могло первым отправить UDP-пакет и перехватить канал. Автор сообщает, что исправил её и добавил тесты. Код и сборки опубликованы на GitHub.

RSS: Новости на портале Anti-Malware.ru