



Троян W4SP снова проник в PyPi, крадет пароли разработчиков

Троян W4SP снова проник в PyPi, крадет пароли разработчиков

Троян W4SP снова проник в PyPi, крадет пароли разработчиков

В каталоге софта Python Package Index (PyPI) нашли пять вредоносных пакетов, крадущих пароли, cookies аутентификации Discord и данные криптовалютных кошельков. Разработчикам приложений стоит быть начеку.

Напомним, что на сегодняшний день в PyPI размещены 200 тысяч пакетов. Каталог позволяет девелоперам выбрать дополнения, подходящие под их задачи и проекты.

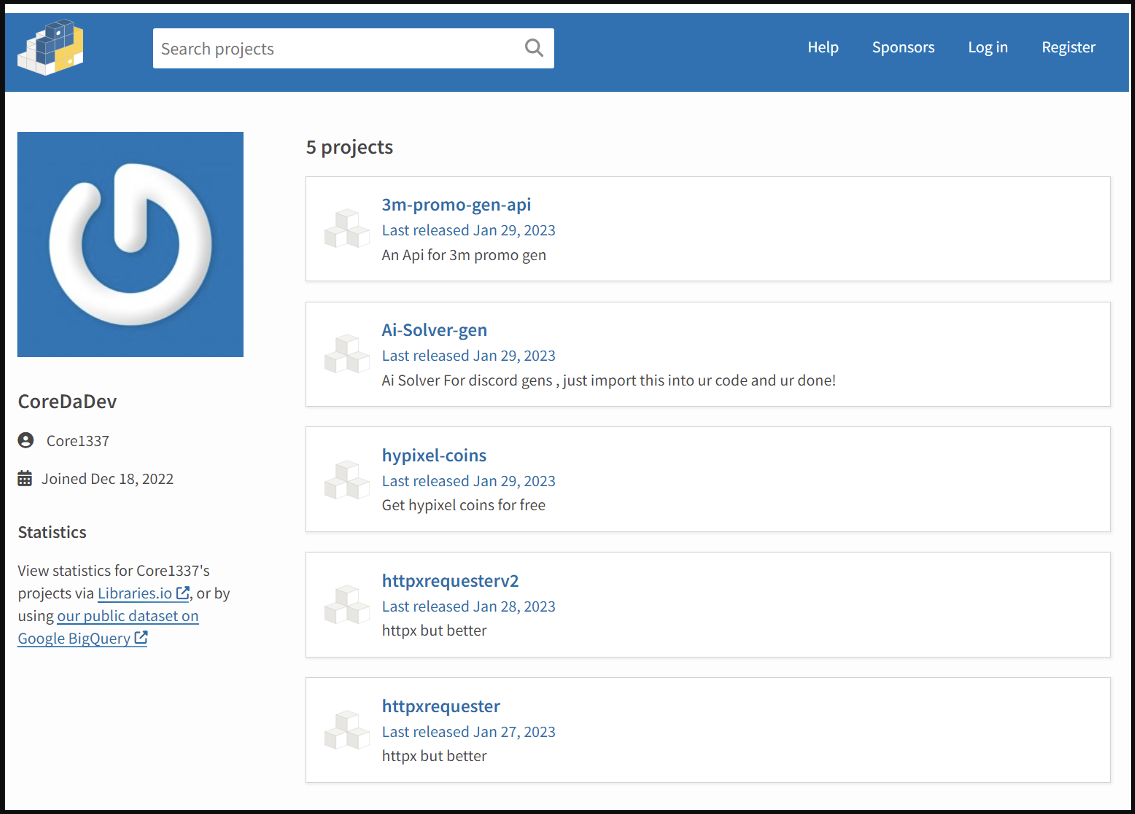
Между 27 и 29 января 2023 года неизвестные злоумышленники загрузили в PyPI вредоносные пакеты, в которых содержался троян W4SP Stealer, заточенный под кражу информации жертвы.

Специалисты утверждают, что все злонамеренные пакеты в настоящий момент удалены, однако это не отменяет того, что их успели скачать сотни ничего не подозревающих разработчиков. Вот список со статистикой загрузок:

  1. 3m-promo-gen-api – 136 скачиваний.
  2. Ai-Solver-gen – 132 скачиваний.
  3. hypixel-coins – 116 скачиваний.
  4. httpxrequesterv2 – 128 скачиваний.
  5. httpxrequester – 134 скачиваний.


Подавляющее большинство загрузок произошло в первые несколько дней после размещения пакетов в PyPI. Как выяснили исследователи из команды Fortinet, скрывающийся в пакетах вредонос после попадания в систему пытается выкрасть сохраненные в браузерах пароли, cookies и данные криптокошельков. Специалисты BleepingComputer узнали этот троян — W4SP.

В ноябре мы сообщали об очередном проникновении W4SP в PyPI. Тогда он суммарно собрал свыше 5700 загрузок. Зловред интересуется данными, сохраненными в Google Chrome, Opera, Brave Browser, Yandex Browser и Microsoft Edge.

Помимо этого, троян атакует ряд веб-сайтов в попытке добраться до конфиденциальной информации пользователя, которая бы помогла скомпрометировать его аккаунт. Среди атакуемых ресурсов есть следующие:

  • Coinbase.com
  • Gmail.com
  • YouTube.com
  • Instagram.com
  • PayPal.com
  • Telegram.com
  • Hotmail.com
  • Outlook.com
  • Aliexpress.com
  • ExpressVPN.com
  • eBay.com
  • Playstation.com
  • xbox.com
  • Netflix.com
  • Uber.com

Далее вредоносная программа использует функцию «upload» для загрузки украденных данных. Вебхук Discord помогает злоумышленникам разместить сведения на своем сервере.

Подпишитесь на новости

Онлайн-заявления в МВД о преступлениях получат силу бумажных

Отправить заявление о преступлении через интернет пока не позволяет обойтись без бумаги. Сейчас сотрудник МВД должен распечатать поступившее через сайт обращение и зарегистрировать его в книге учёта. Ведомство подготовило проект приказа, который позволит регистрировать заявления полностью в электронном виде.

О проекте и его деталях рассказал «Коммерсантъ», получивший пояснения МВД.

Подать заявление онлайн можно и сейчас через интернет-приёмную ведомства или «Госуслуги». Затем полицейский связывается с заявителем для уточнения деталей, а если обращение требует возбуждения уголовного дела, приглашает его лично.

Проект предполагает, что электронные записи получат ту же юридическую силу и значимость, что и бумажные. Однако новый порядок собираются применять при наличии технической возможности у конкретного территориального органа МВД.

Юристы видят в инициативе практический смысл. Возможность обратиться без лишних формальностей может побудить пострадавших от мошенников чаще сообщать о преступлениях. А электронная регистрация, по оценке экспертов, затруднит потерю заявления, изменение даты задним числом или отказ от его учёта.

Есть и вопрос для специалистов по ИБ: как защитят сведения в системе при кибератаках? Собеседник издания отмечает, что пока это неясно.

RSS: Новости на портале Anti-Malware.ru