



Троян W4SP снова проник в PyPi, крадет пароли разработчиков

Троян W4SP снова проник в PyPi, крадет пароли разработчиков

Троян W4SP снова проник в PyPi, крадет пароли разработчиков

В каталоге софта Python Package Index (PyPI) нашли пять вредоносных пакетов, крадущих пароли, cookies аутентификации Discord и данные криптовалютных кошельков. Разработчикам приложений стоит быть начеку.

Напомним, что на сегодняшний день в PyPI размещены 200 тысяч пакетов. Каталог позволяет девелоперам выбрать дополнения, подходящие под их задачи и проекты.

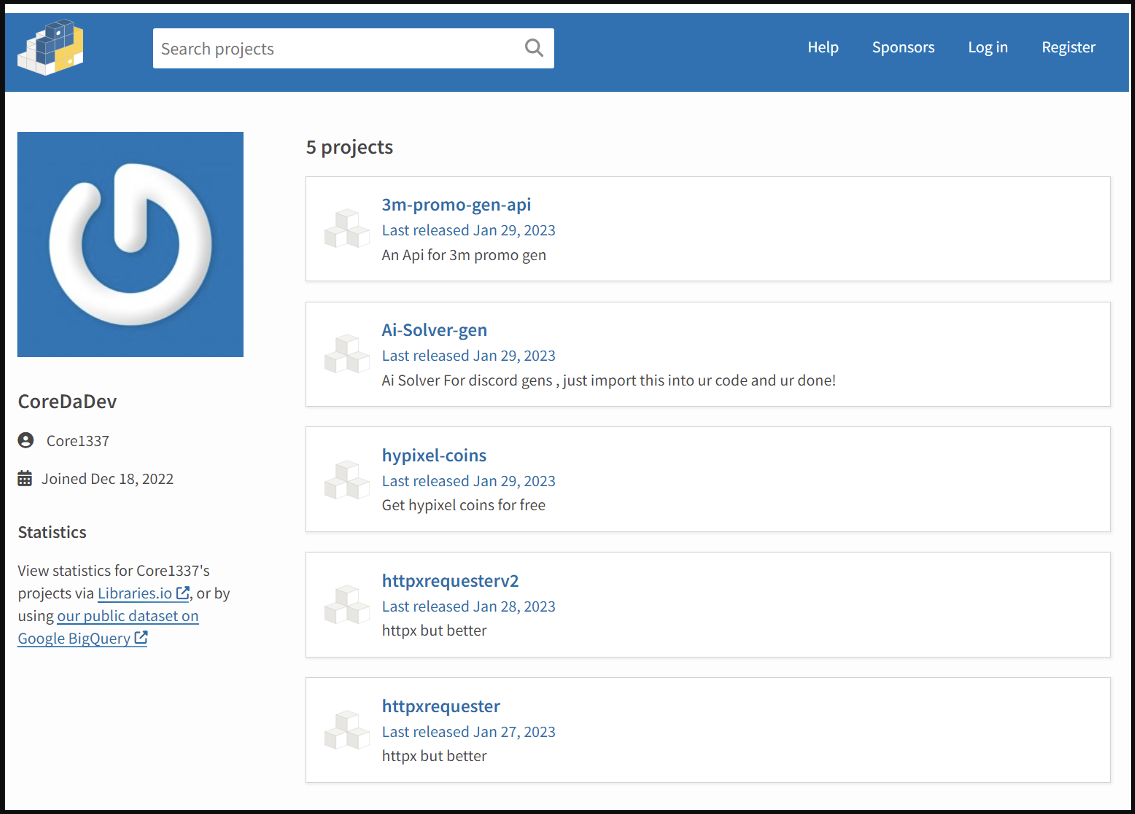
Между 27 и 29 января 2023 года неизвестные злоумышленники загрузили в PyPI вредоносные пакеты, в которых содержался троян W4SP Stealer, заточенный под кражу информации жертвы.

Специалисты утверждают, что все злонамеренные пакеты в настоящий момент удалены, однако это не отменяет того, что их успели скачать сотни ничего не подозревающих разработчиков. Вот список со статистикой загрузок:

  1. 3m-promo-gen-api – 136 скачиваний.
  2. Ai-Solver-gen – 132 скачиваний.
  3. hypixel-coins – 116 скачиваний.
  4. httpxrequesterv2 – 128 скачиваний.
  5. httpxrequester – 134 скачиваний.


Подавляющее большинство загрузок произошло в первые несколько дней после размещения пакетов в PyPI. Как выяснили исследователи из команды Fortinet, скрывающийся в пакетах вредонос после попадания в систему пытается выкрасть сохраненные в браузерах пароли, cookies и данные криптокошельков. Специалисты BleepingComputer узнали этот троян — W4SP.

В ноябре мы сообщали об очередном проникновении W4SP в PyPI. Тогда он суммарно собрал свыше 5700 загрузок. Зловред интересуется данными, сохраненными в Google Chrome, Opera, Brave Browser, Yandex Browser и Microsoft Edge.

Помимо этого, троян атакует ряд веб-сайтов в попытке добраться до конфиденциальной информации пользователя, которая бы помогла скомпрометировать его аккаунт. Среди атакуемых ресурсов есть следующие:

  • Coinbase.com
  • Gmail.com
  • YouTube.com
  • Instagram.com
  • PayPal.com
  • Telegram.com
  • Hotmail.com
  • Outlook.com
  • Aliexpress.com
  • ExpressVPN.com
  • eBay.com
  • Playstation.com
  • xbox.com
  • Netflix.com
  • Uber.com

Далее вредоносная программа использует функцию «upload» для загрузки украденных данных. Вебхук Discord помогает злоумышленникам разместить сведения на своем сервере.

Подпишитесь на новости

Соцсетям готовят штрафы до 5 млн рублей за дискредитацию ценностей

Не убрали фильм за сутки — готовьте деньги. Владельцев соцсетей и онлайн-кинотеатров предлагают штрафовать за отказ ограничить доступ к произведениям, дискредитирующим традиционные российские духовно-нравственные ценности. При повторном нарушении штраф для компании может достигнуть 5 млн рублей.

Профильный комитет Госдумы рекомендовал принять законопроект в первом чтении, сообщает «Интерфакс».

За первое неисполнение требования Роскомнадзора предлагают взыскивать до 20 тысяч рублей с граждан — владельцев площадок, до 200 тысяч с должностных лиц и до миллиона с компаний. За повторное — до 300 тысяч, 800 тысяч и 5 млн рублей соответственно.

Сергей Боярский отдельно уточнил: под гражданами здесь понимаются владельцы соцсетей, а не пользователи. Отдельный состав предусмотрен для владельцев онлайн-кинотеатров за само распространение таких произведений.

Для компаний потолок составит 700 тысяч рублей, при повторном нарушении — 3 млн. Если сервис удалит произведение в течение суток после отзыва прокатного удостоверения, проект предусматривает освобождение от ответственности.

Основанием для требования РКН должно стать решение или заключение Минкультуры. Дела о распространении предлагают возбуждать министерству, о неудалении — Роскомнадзору, а рассматривать их будут районные суды.

Сам запрет и обязанность ограничивать доступ уже существуют. Теперь к ним хотят прикрутить денежный аргумент.

RSS: Новости на портале Anti-Malware.ru