



Атакующие бэкдорят Windows с помощью тулкита Sliver и техники BYOVD

Атакующие бэкдорят Windows с помощью тулкита Sliver и техники BYOVD

Атакующие бэкдорят Windows с помощью тулкита Sliver и техники BYOVD

Киберпреступники запустили новую кампанию, в которой используется техника BYOVD (Bring Your Own Vulnerable Driver — приноси собственный уязвимый драйвер). Уязвимости в Sunlogin помогают злоумышленникам установить тулкит Sliver, а BYOVD — обойти защитные программы.

Bring Your Own Vulnerable Driver — довольно интересный вектор, позволяющий атакующим загрузить безобидный на первый взгляд драйвер, но при этом содержащий известные уязвимости. Зачастую такие драйверы подписаны, а значит, антивирусы вряд ли будут бить тревогу.

Ранее к BYOVD прибегали, например, участники киберпреступной группировки Lazarus, когда устанавливали руткит “FudModule“ на устройства жертв.

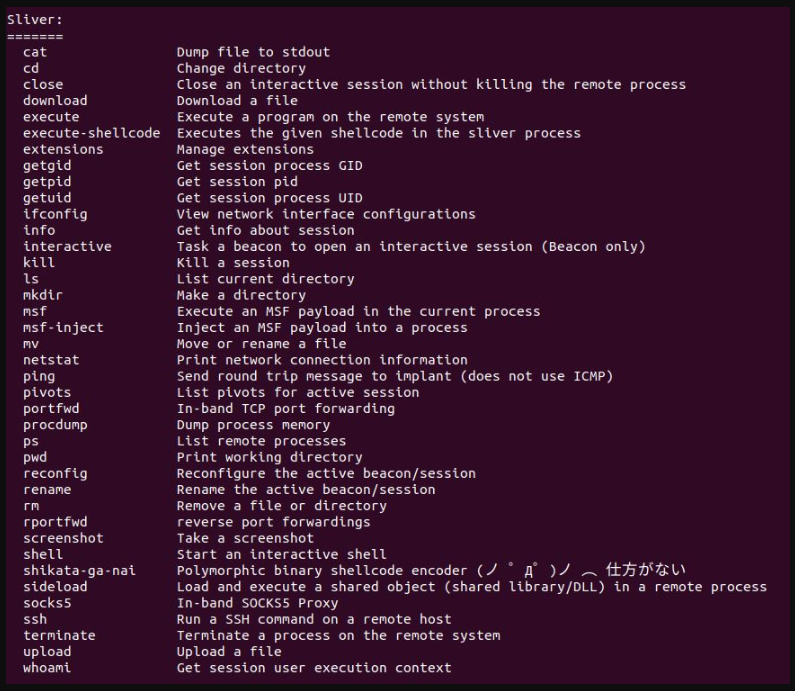
Sliver — набор инструментов для постэксплуатации, за его созданием стоит Bishop Fox. Фактически Sliver выступает в роли альтернативы Cobalt Strike, в котором недавно нашли критическую RCE-уязвимость.

Согласно свежему отчёту AhnLab Security Emergency Response Center (ASEC), в новых атаках киберпреступники используют уязвимости в Sunlogin, софте для удалённого доступа. Эти уязвимости — CNVD-2022-10270 / CNVD-2022-03672 — были выявлены в версии v11.0.0.33.

После эксплуатации злоумышленники задействуют скрипт PowerShell для установки Sliver, Gh0st RAT или вредоносного майнера XMRig.


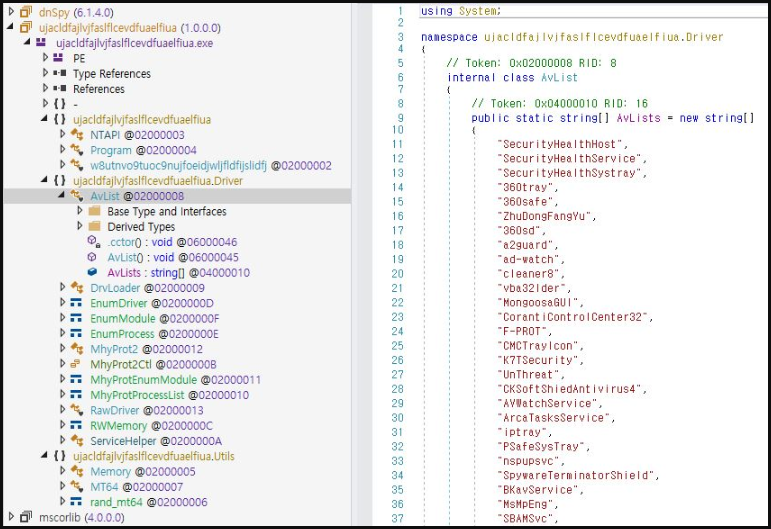
Обфусцированный PowerShell-скрипт отключает антивирусные продукты, декодирует исполняемый файл .NET и загружает его в память. Эта исполняшка является модифицированной версией инструмента с открытым исходным кодом — Mhyprot2DrvControl. Последний помогает использовать уязвимые драйверы Windows для выполнения вредоносных действий с правами уровня ядра.

В частности, задействуется файл mhyprot2.sys — подписанный драйвер для борьбы с читерством в игре Genshin Impact. Затем уязвимости mhyprot2.sys используются для получения привилегий ядра в Windows и отключения антивирусов.

Подпишитесь на новости

Банки навязывают россиянам рекламу при оформлении карт, ЦБ и ФАС против

Хотели банковскую карту, а получили вдобавок обязательную подписку на рекламные предложения. Российские банки включают согласие на рассылки в документы заранее, автоматически проставляют галочки или не дают продолжить оформление без них.

Такую практику выявили «Известия», изучив жалобы клиентов, решения ФАС и судов за 2026 год.

С подобными ситуациями сталкивались клиенты Россельхозбанка, ВТБ, Альфа-банка, Газпромбанка и Ozon Банка. Причём речь не всегда об инициативе сотрудника: согласие бывает встроено в стандартную форму или сам процесс оформления.

Например, петербургское УФАС выявляло заранее включённое согласие в документах ВТБ. Суд в Уфе установил, что условия Альфа-банка не позволяли отдельно отказаться от рекламы.

Московское УФАС выдало предупреждение Ozon Банку из-за автоматического включения согласия при входе в личный кабинет.

В ЦБ сообщили изданию, что заранее проставленные рекламные галочки недопустимы. В ФАС подчеркнули: согласие должно быть добровольным и оформляться отдельно. Отказ от рекламы, по позиции Банка России, не должен влиять на выдачу кредита.

Опрошенные изданием эксперты советуют сохранять скриншоты и документы, фиксировать обращения об отказе от рассылок и направлять жалобы регуляторам.

RSS: Новости на портале Anti-Malware.ru