



Зловредов прячут в надстройках Office, созданных с помощью Visual Studio

Зловредов прячут в надстройках Office, созданных с помощью Visual Studio

Зловредов прячут в надстройках Office, созданных с помощью Visual Studio

Эксперты Deep Instinct зафиксировали несколько атак, авторы которых используют надстройки VSTO (Microsoft Visual Studio Tools for Office) для доставки NET-зловредов в обход защиты Windows.

Вредоносная сборка чаще всего упакована вместе с документом, реже — загружается со стороннего сервера. Исполнение кода происходит при открытии файла в соответствующем офисном приложении (Word, Excel и проч.).

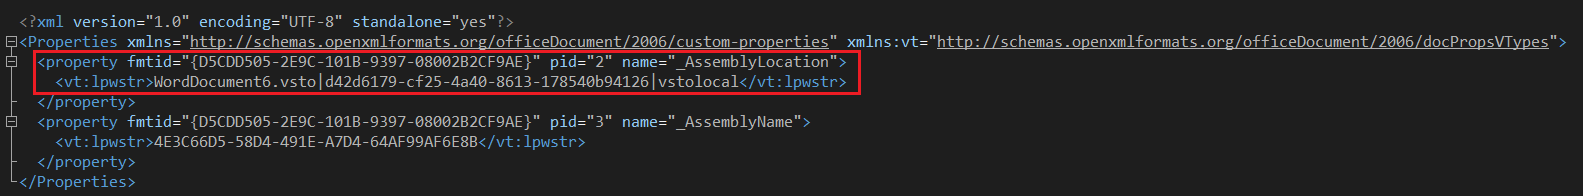
Согласно блог-записи Deep Instinct, присутствие VSTO-надстройки в файле можно определить по наличию пользовательских данных XML (custom.xml), по которым приложение находит и устанавливает целевую сборку.


Зависимости полезной нагрузки (скомпилированной в NET динамической библиотеки) хранятся вместе с документом, обычно внутри контейнера ISO. Злоумышленники задают этим файлам свойство «скрытый», чтобы создать видимость, будто архив содержит только документ Office.

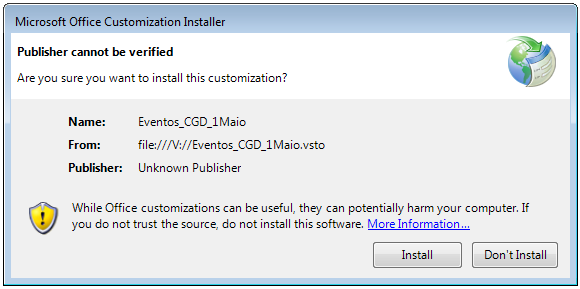
При его запуске на экране появляется предложение включить режим редактирования — как в случае с макросом, только здесь еще требуется разрешение на установку надстройки для просмотра документа. Если пользователь даст согласие, система выведет предупреждение с кнопками выбора:


Образец пейлоада, обнаруженный в ходе одной из атак, исполнял закодированный и сжатый PowerShell-код, загружающий дополнительный скрипт с C2. Другой семпл хранился отдельно от документа на удаленном сервере; в его задачи входила доставка запароленного ZIP-архива с вшитого URL, распаковка содержимого в папку %\AppData\Local\ и запуск высвобожденного conhost.exe.

Финальную полезную нагрузку в обоих случаях определить не удалось: на момент анализа C2-серверы были недоступны.

Для демонстрации VSTO как вектора атаки аналитики создали PoC-код, умышленно выбрав пейлоад с высоким уровнем детектирования. Остальные компоненты с успехом обошли Microsoft Defender.

Атаки с использованием VSTO пока редки, однако исследователи не исключают, что этот вектор возьмут на вооружение APT-группы и другие хорошо обеспеченные хакеры. Это еще одна альтернатива макросам VBA, для которых Microsoft ввела дефолтную блокировку. Злоумышленники теперь опробуют другие методы доставки вредоносов, отдавая предпочтение форматам файлов, не вызывающим подозрение у защиты — таким как ISO, VHD, RAR, XLL.

Подпишитесь на новости

Киберполигон без привязки к вузу: Ampire Cloud теперь для личных тренировок

«Перспективный мониторинг» представил Ampire Cloud — облачный сервис для самостоятельного обучения кибербезопасности на практике. Теперь для тренировок не обязательно ждать корпоративных учений или поступать в вуз с собственным киберполигоном.

О запуске бета-версии на конференции Ampire 360° сообщил генеральный директор AM Live Илья Шабанов, присутствующий на площадке.

Сервис развивает возможности киберполигона Ampire, который используется для подготовки специалистов по обнаружению атак и устранению их последствий.

Ampire Cloud предназначен для физических лиц и доступен через интернет круглосуточно. При этом вход модерируется: разработчики рассматривают каждую заявку.

По представленным слайдам, сервис предлагает тренировки в формате CSIRT. В конфигураторе доступны 35 уязвимых узлов и 230 уязвимостей и последствий. Среди инструментов называются AM TIP, ViPNet IDS NS и SecOnion. Также предусмотрены база знаний, отчеты, статистика и техническая поддержка.

По словам представителей компании, пользователи работают с виртуальными машинами и журналами событий, а сценарии атак приближены к реальным. Предстоит разбираться с инфраструктурой и следами атак, а не только выбирать правильный ответ в тесте.


 

Сейчас доступ бесплатный. После завершения бета-периода полугодовой бесплатный доступ обещают тем, кто активно дает конструктивную обратную связь. На слайдах эта льгота не заявлена для всех зарегистрировавшихся.

В дальнейшем предполагается подписочная модель; стоимость пока не раскрыта. Статус беты означает, что в работающем сервисе еще могут встречаться ошибки.

Для начинающих специалистов это возможность тренироваться самостоятельно. Для опытных — проверить навыки в учебной инфраструктуре, где цена неверного решения значительно приятнее, чем в рабочем контуре.

RSS: Новости на портале Anti-Malware.ru