



На чердаке психбольницы под Иркутском тихо майнили криптовалюту

На чердаке психбольницы под Иркутском тихо майнили криптовалюту

На чердаке психбольницы под Иркутском тихо майнили криптовалюту

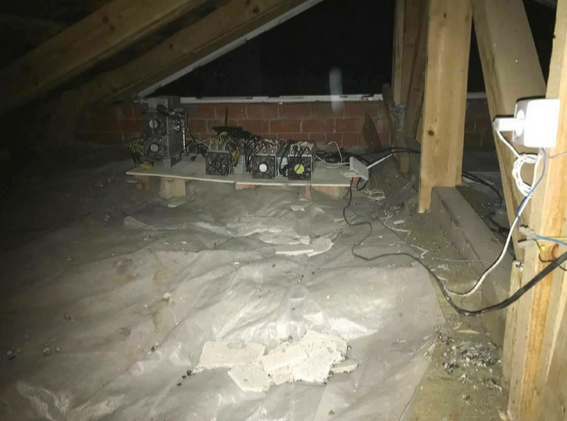
В ходе проверки исполнения законодательства об электроэнергетике и противопожарной безопасности в Иркутской областной психиатрической больнице обнаружены две майнинговые мини-фермы. Оборудование изъято; медиков обвинили в нецелевом использовании бюджета и нарушении требований пожарной безопасности.

Местная прокуратура в своем Telegram-канале пишет, что 13 машин, использовавшихся для добычи криптовалюты, располагались в чердачном помещении. Они были подключены к электросетям над лечебными корпусами, что «создавало риск возникновения аварийной ситуации и причинения вреда пациентам».


На основании находок был сделан вывод о неадекватном контроле целевого расходования бюджетных средств. Возбуждено дело об административном правонарушении, предусмотренном ст. 20.4 КоАП РФ (нарушение требований пожарной безопасности).

Прокуратура также поставила на контроль ход и результаты процессуальной проверки, организованной полицией по признакам преступления, предусмотренного ст. 165 УК РФ (причинение имущественного ущерба путем злоупотребления доверием).

В настоящее время специалисты оценивают ущерб от нелегального потребления электроэнергии в госучреждении. Как выяснил «Ъ», главврач психбольницы отрицает свою причастность к работе криптоферм.

Подпольный майнинг в Иркутской области сильно докучает местным жителям — из-за участившихся случаев аварийного отключения электроэнергии. В прошлом месяце иркутяне обратились к Президенту с просьбой ввести дифференцированные энерготарифы, чтобы можно было взимать повышенную плату за чрезмерное потребление электричества гражданами.

В прошлом году в России зафиксировали еще один случай майнинга криптовалюты в госучреждении. Аппаратура была установлена в психбольнице Бутырской тюрьмы; в организации нелегальной фермы подозревали замначальника столичного СИЗО.

Подпишитесь на новости

В 2027 году эксперты ждут рост успешных кибератак на 30-40%

Число успешных кибератак в 2027 году может вырасти на 30-40%. Такой прогноз дала ведущий аналитик Positive Technologies Яна Авезова. Злоумышленники будут активнее использовать ИИ для автоматизации атак, а также легитимные инструменты администрирования, позволяющие дольше оставаться незамеченными.

Прогнозы специалистов собраны в материале «Известий». Руководитель Kaspersky GReAT в России и СНГ Дмитрий Галов ожидает дальнейшего роста атак на цепочки поставок.

Через менее защищённых подрядчиков преступники смогут добираться до крупных заказчиков. Дополнительные риски создаёт внедрение корпоративных ИИ-систем с доступом к данным и внутренним сервисам.

Среди вероятных целей — серверы обновлений, системы централизованного управления ПО и инфраструктура разработки. Их компрометация позволяет распространять вредоносный код сразу на множество устройств или организаций.

Руководитель направления ИБ Лиги цифровой экономики Сергей Тунчик прогнозирует применение автономных ИИ-агентов для поиска уязвимостей и адаптации атак. Сами корпоративные агенты также могут стать точкой проникновения благодаря выданным им полномочиям.

Руководитель отдела ИБ Axiom JDK Дмитрий Карасовский относит к основным целям госсектор, ИТ-компании и промышленность. Особый интерес для атакующих представляют поставщики ПО, поскольку взлом одного разработчика открывает путь к его заказчикам.

RSS: Новости на портале Anti-Malware.ru