



Новый бэкдор IceBreaker атакует компании сферы азартных онлайн-игр

Новый бэкдор IceBreaker атакует компании сферы азартных онлайн-игр

Новый бэкдор IceBreaker атакует компании сферы азартных онлайн-игр

Киберпреступники запустили новую кампанию против сферы азартных онлайн-игр. По словам экспертов, злоумышленники используют ранее не встречавшуюся вредоносную программу — бэкдор IceBreaker.

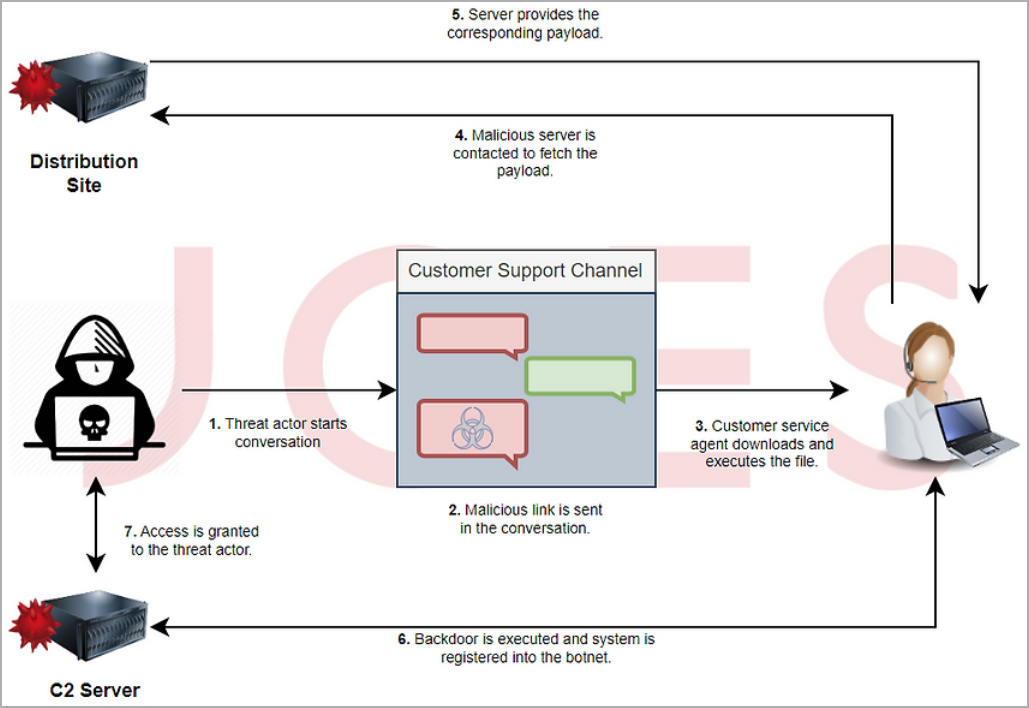
Для установки бэкдора атакующие прибегают к уловке: обманом заставляют сотрудников открыть вредоносный скриншот, отправленный якобы клиентом, который жалуется на проблему.

Эти атаки ведутся как минимум с сентября 2022 года, стоящую за ними группу пока не удалось установить. Исследователи из Security Joes считают, что IceBreaker является детищем новой киберпреступной группировки, занимающейся целевыми атаками.

Специалисты отмечают, что группа использует специфические методы социальной инженерии. Единственное публичное упоминание действий этих злоумышленников встречаются в октябрьском твите MalwareHunterTeam.

Для доставки бэкдора группировка связывается с техподдержкой атакуемой компании и представляется пользователем, столкнувшимся с проблемами входа или регистрации. Злоумышленники убеждают представителя техподдержки скачать и открыть изображение, на котором запечатлена проблема.

Физически это изображение хранится на фейковом веб-сайте, выдающем себя за легитимный сервис. Исследователи также наблюдали загрузку картинки из хранилища Dropbox.


Изображение в формате JPG скачивает MSI-пейлоад, который практически не детектируется на VirusTotal: 4 срабатывания из 60. На заключительном этапе сбрасывается архив CAB во временную папку и копируется исполняемый файл Port.exe. Бэкдор позволяет осуществлять следующие действия на устройстве:

  • зловред способен кастомизироваться плагинами, расширяя свою функциональность;
  • красть пароли и cookies из локального хранилища (в частности, Google Chrome);
  • активировать обратный прокси Socks5;
  • создавать LNK-файл (WINN.lnk) в директории автозагрузки Windows;
  • запускать кастомные VBS-скрипты;
  • снимать скриншоты;
  • генерировать удалённые сессии.
Подпишитесь на новости

Служба безопасности прокачалась: к давлению на жертв добавили дипфейки

Телефонным аферистам мало представиться банковской безопасностью или силовиками, теперь к психологическому давлению они добавляют дипфейки. А сценарии подгоняют под возраст жертвы. Технологии новые, но цель неизменная: заставить человека испугаться и сделать то, что нужно преступникам.

Об этом говорится в материалах МВД, с которыми ознакомился ТАСС. Ведомство отмечает, что злоумышленники постоянно меняют тактику и комбинируют разные способы воздействия.

В частности, звонки от якобы сотрудников банков и силовых структур могут сопровождаться использованием созданных ИИ подделок. Дипфейк в такой схеме становится дополнительным аргументом для убеждения жертвы: одной легенде человек не поверил, попробуют усилить впечатление технологией.

Отдельная проблема — вовлечение подростков в противоправные действия. По данным МВД, здесь преступники преимущественно используют шантаж и обещания лёгкого заработка. За привлекательной подработкой или требованием выполнить поручение может скрываться участие в чужой преступной схеме.

При этом в сообщении нет статистики, показывающей масштаб применения дипфейков.

Тем не менее вектор понятен: мошенники обновляют инструменты, сохраняя старую механику давления.

RSS: Новости на портале Anti-Malware.ru