



Новый бэкдор IceBreaker атакует компании сферы азартных онлайн-игр

Новый бэкдор IceBreaker атакует компании сферы азартных онлайн-игр

Новый бэкдор IceBreaker атакует компании сферы азартных онлайн-игр

Киберпреступники запустили новую кампанию против сферы азартных онлайн-игр. По словам экспертов, злоумышленники используют ранее не встречавшуюся вредоносную программу — бэкдор IceBreaker.

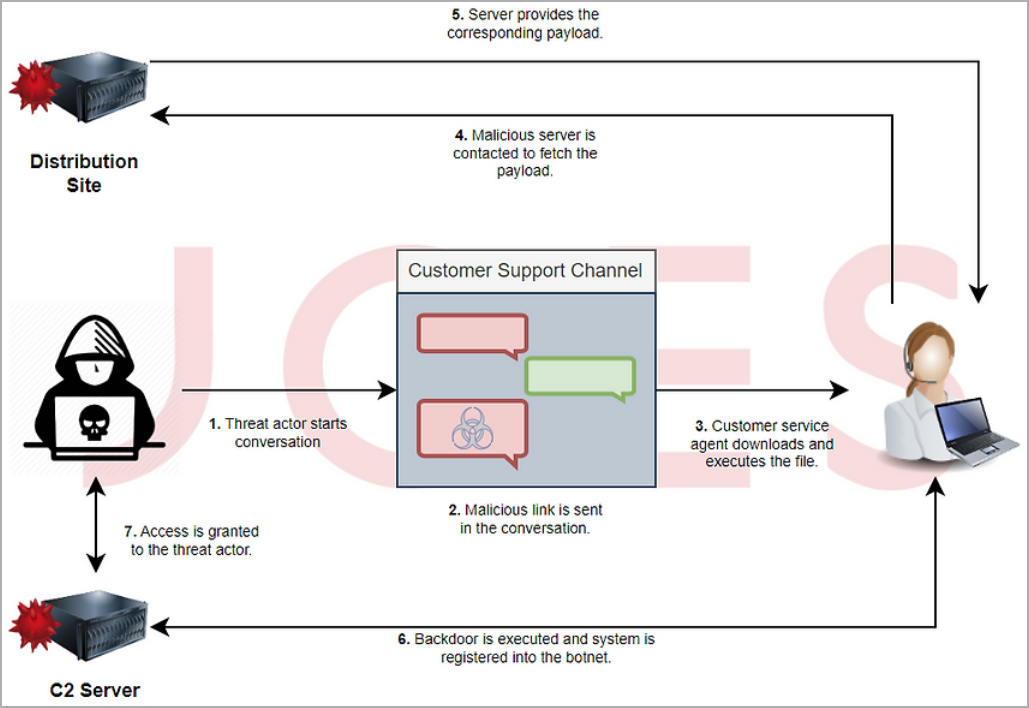
Для установки бэкдора атакующие прибегают к уловке: обманом заставляют сотрудников открыть вредоносный скриншот, отправленный якобы клиентом, который жалуется на проблему.

Эти атаки ведутся как минимум с сентября 2022 года, стоящую за ними группу пока не удалось установить. Исследователи из Security Joes считают, что IceBreaker является детищем новой киберпреступной группировки, занимающейся целевыми атаками.

Специалисты отмечают, что группа использует специфические методы социальной инженерии. Единственное публичное упоминание действий этих злоумышленников встречаются в октябрьском твите MalwareHunterTeam.

Для доставки бэкдора группировка связывается с техподдержкой атакуемой компании и представляется пользователем, столкнувшимся с проблемами входа или регистрации. Злоумышленники убеждают представителя техподдержки скачать и открыть изображение, на котором запечатлена проблема.

Физически это изображение хранится на фейковом веб-сайте, выдающем себя за легитимный сервис. Исследователи также наблюдали загрузку картинки из хранилища Dropbox.


Изображение в формате JPG скачивает MSI-пейлоад, который практически не детектируется на VirusTotal: 4 срабатывания из 60. На заключительном этапе сбрасывается архив CAB во временную папку и копируется исполняемый файл Port.exe. Бэкдор позволяет осуществлять следующие действия на устройстве:

  • зловред способен кастомизироваться плагинами, расширяя свою функциональность;
  • красть пароли и cookies из локального хранилища (в частности, Google Chrome);
  • активировать обратный прокси Socks5;
  • создавать LNK-файл (WINN.lnk) в директории автозагрузки Windows;
  • запускать кастомные VBS-скрипты;
  • снимать скриншоты;
  • генерировать удалённые сессии.
Подпишитесь на новости

В справке WhatsApp нашли скрытые указания для бота не упоминать GDPR

В коде справочных страниц WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) обнаружились скрытые указания для ИИ-поддержки: не рекомендовать обращение к регуляторам, а при упоминании суда или адвоката — не ссылаться на законодательство о защите данных. Пользователь видел обычную справку, а бот получал дополнительную методичку о том, чего лучше не говорить.

Находку опубликовала компания Redact. Исследователи проверили 545 страниц и обнаружили 102 скрытых блока на 80 из них.

Большинство содержало обычные служебные пояснения, но некоторые явно заслуживали отдельного внимания.

Например, пользователю, потерявшему доступ к номеру и не способному удалить аккаунт, бот не должен был советовать обращаться в надзорные органы. При этом европейская политика конфиденциальности WhatsApp прямо предусматривает возможность такой жалобы.


Другая инструкция запрещала обсуждать GDPR, LGPD и CCPA после упоминания юридического разбирательства, даже если пользователь сам спрашивал об этих нормах.

WhatsApp подтвердил WIRED, что указания предназначались собственному чат-боту поддержки. Их появление в публичном коде компания объяснила ошибкой, а ограничения — стремлением не давать юридические советы. К 18 октября скрытые блоки удалили.

RSS: Новости на портале Anti-Malware.ru