



PoS-зловред Prilex начал блокировать NFC-транзакции, мешающие краже

PoS-зловред Prilex начал блокировать NFC-транзакции, мешающие краже

PoS-зловред Prilex начал блокировать NFC-транзакции, мешающие краже

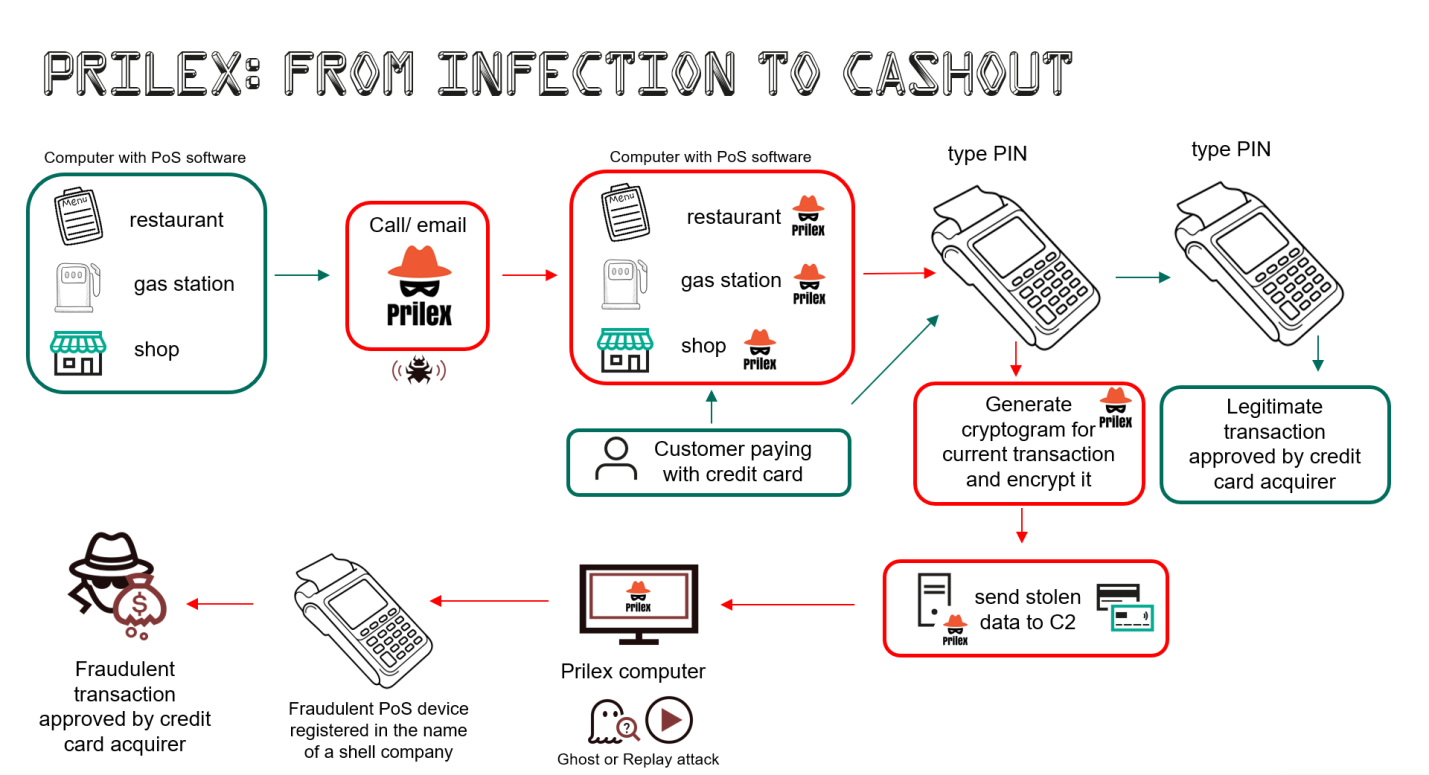
Вредонос Prilex обрел возможность блокировать попытки бесконтактной оплаты. На дисплее зараженного устройства отображается ошибка с предложением вставить карту в терминал; в этом случае перехват и кража данных позволяют получить реквизиты для проведения мошеннических транзакций.

Дело в том, что при совершении бесконтактных платежей (обычно с помощью NFC-технологий) номер карты при передаче заменяется токеном, в лучшем случае одноразовым. Такие данные бесполезны для злоумышленников, атакующих PoS-терминалы.

Как оказалось, Prilex теперь умеет обходить это препятствие: в коде, изученном Kaspersky, реализована логика на основе правил, согласно которым зловред определяет, когда воровать информацию, а когда блокировать транзакцию. В последнем случае плательщику отображается ошибка бесконтактного платежа и предложение воспользоваться картой более традиционным способом — вставив ее в ридер.

Вредонос, заточенный под PoS-терминалы, научился также определять ценность банковских карт; его особо интересуют категории вроде Black/Infinite и Corporate с большим лимитом на транзакции. Такие цели более привлекательны для мошенников, чем стандартные кредитки с невысоким балансом.

Доставка Prilex осуществляется с помощью социальной инженерии. Мошенник может установить зловреда на терминал, проникнув в компанию под видом специалиста по обновлению софта, либо навязать жертве AnyDesk, позволяющий заразить устройство удаленно.

При запуске вредонос перехватывает текущие транзакции и подменяет их содержимое, чтобы выудить данные банковских карт. Краденые данные в шифрованном виде отсылаются на C2-сервер и впоследствии используются для проведения GHOST-атак — мошеннических транзакций через подставной PoS-терминал, зарегистрированный на имя несуществующей компании.

Подпишитесь на новости

PT Application Firewall получил защиту от атак на LLM

Корпоративному ИИ-ассистенту доверили документы, клиентские данные и доступ к системам. Теперь осталось проследить, чтобы командовать им не начал первый встречный. Positive Technologies разработала LLM Firewall — модуль защиты ИИ-сервисов в составе PT Application Firewall.

По словам компании, он проверяет запросы к языковым моделям и их ответы: ищет попытки обойти ограничения, вытащить системные инструкции, раскрыть конфиденциальную информацию или использовать возможности агента в интересах атакующего.

Одна из целей — противодействие инъекциям в промпт. Вредоносную инструкцию можно отправить боту напрямую или спрятать в документе, который тот обрабатывает. Внешне это обычный текст, а по замыслу — попытка назначить нейросети нового начальника.

Подозрительные обращения модуль позволяет блокировать либо фиксировать для последующего разбора. Отдельно заявлено обнаружение персональных данных, паролей, ключей доступа, а также токсичного и запрещённого контента.

Проверка работает в обе стороны: контролируется и то, что отправляют модели, и то, что она выдаёт пользователю. Секреты могут утечь не только из-за хитрого атакующего, но и благодаря очень старательному сотруднику.

LLM Firewall уже интегрирован в PT AF Cloud. Он подключается к обмену между приложением и моделью через API, совместимый с OpenAI Chat Completions и Responses. Отдельная консоль управления не требуется. В PT AF PRO для развёртывания внутри инфраструктуры заказчика модуль обещают добавить позднее.

Для разных ИИ-сервисов можно задавать свои политики, выбирать мониторинг или блокировку, отдельно настраивать проверку запросов и ответов. События поступают в PT AF для анализа и расследования.

RSS: Новости на портале Anti-Malware.ru