



PoS-зловред Prilex начал блокировать NFC-транзакции, мешающие краже

PoS-зловред Prilex начал блокировать NFC-транзакции, мешающие краже

PoS-зловред Prilex начал блокировать NFC-транзакции, мешающие краже

Вредонос Prilex обрел возможность блокировать попытки бесконтактной оплаты. На дисплее зараженного устройства отображается ошибка с предложением вставить карту в терминал; в этом случае перехват и кража данных позволяют получить реквизиты для проведения мошеннических транзакций.

Дело в том, что при совершении бесконтактных платежей (обычно с помощью NFC-технологий) номер карты при передаче заменяется токеном, в лучшем случае одноразовым. Такие данные бесполезны для злоумышленников, атакующих PoS-терминалы.

Как оказалось, Prilex теперь умеет обходить это препятствие: в коде, изученном Kaspersky, реализована логика на основе правил, согласно которым зловред определяет, когда воровать информацию, а когда блокировать транзакцию. В последнем случае плательщику отображается ошибка бесконтактного платежа и предложение воспользоваться картой более традиционным способом — вставив ее в ридер.

Вредонос, заточенный под PoS-терминалы, научился также определять ценность банковских карт; его особо интересуют категории вроде Black/Infinite и Corporate с большим лимитом на транзакции. Такие цели более привлекательны для мошенников, чем стандартные кредитки с невысоким балансом.

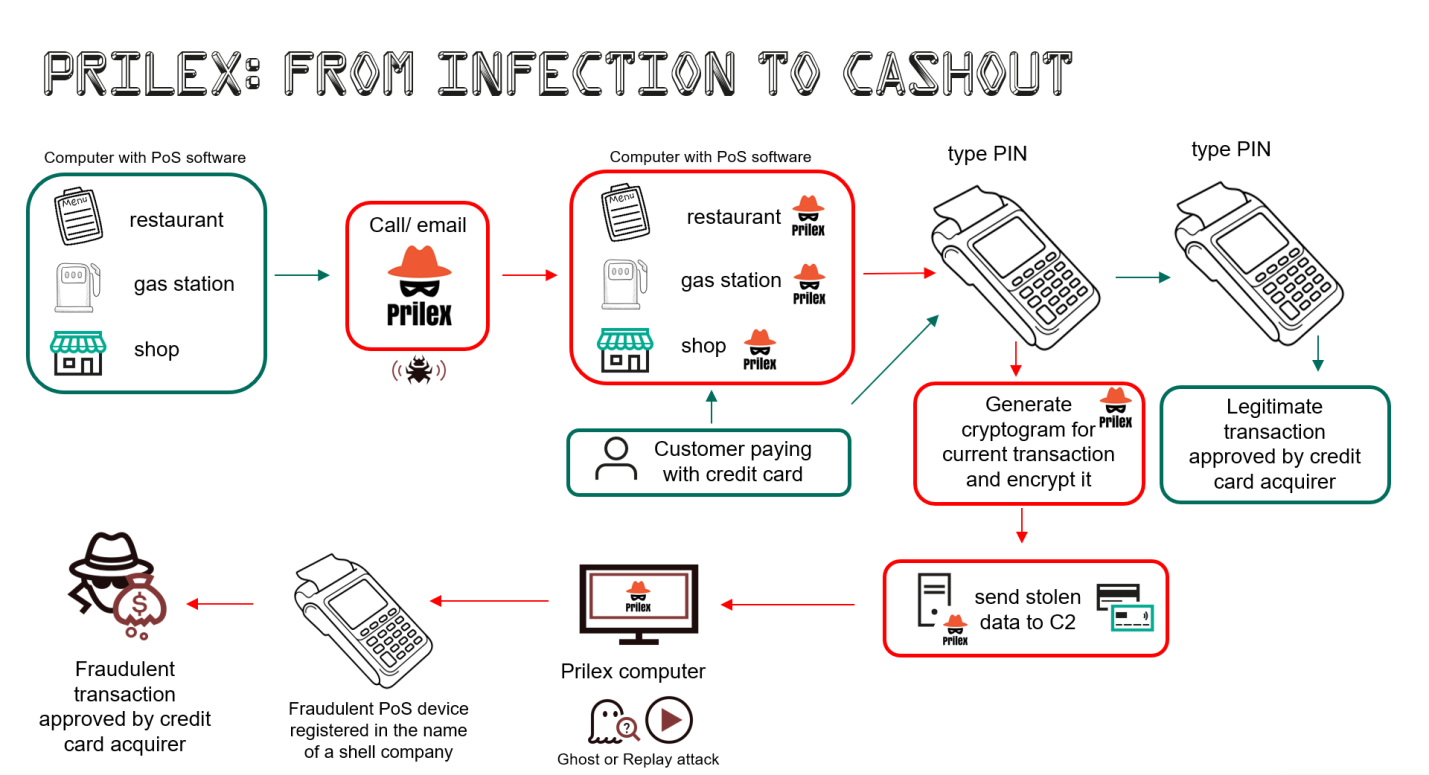
Доставка Prilex осуществляется с помощью социальной инженерии. Мошенник может установить зловреда на терминал, проникнув в компанию под видом специалиста по обновлению софта, либо навязать жертве AnyDesk, позволяющий заразить устройство удаленно.

При запуске вредонос перехватывает текущие транзакции и подменяет их содержимое, чтобы выудить данные банковских карт. Краденые данные в шифрованном виде отсылаются на C2-сервер и впоследствии используются для проведения GHOST-атак — мошеннических транзакций через подставной PoS-терминал, зарегистрированный на имя несуществующей компании.

Подпишитесь на новости

Google автоматически связывает профили на Android номером телефона

Завели отдельный Google-аккаунт, чтобы не связывать его с основным номером? Android может проявить инициативу за вас. Включённая по умолчанию функция автоматически подтверждает номера телефона и добавляет их ко всем аккаунтам Google, в которые выполнен вход на устройстве.

На такое поведение обратили внимание в Android Authority. Некоторые пользователи узнали о привязке из неожиданных писем о подтверждении номера. Сотрудники издания проверили свои смартфоны и тоже обнаружили включённую настройку.

Механизм описан и в справке Google: он распространяется на существующие и будущие аккаунты и номера. Добавили новый профиль — он связывается с номерами на устройстве. Добавили номер — он попадает в аккаунты.

Google объясняет проверку работой функций входа, восстановления доступа и связи. Но пользователям, которые намеренно разделяют учётные записи, такая забота способна испортить всю организацию цифровой жизни.

Отключить автоматическое подтверждение можно в настройках Android: Google → «Все сервисы» → «Конфиденциальность и безопасность» → «Подтверждение номера телефона».


При этом выключатель не удаляет уже добавленные номера. По инструкции Android Authority, их нужно отдельно убрать из ненужных профилей: настройки аккаунта Google → «Личная информация» → «Контактная информация» → «Телефон».

Некоторые пользователи жалуются, что настройка включается повторно, однако редакция издания воспроизвести это не смогла.

RSS: Новости на портале Anti-Malware.ru