



Вредоносный пакер TrickGate шесть лет ускользал от ИБ-экспертов

Вредоносный пакер TrickGate шесть лет ускользал от ИБ-экспертов

Вредоносный пакер TrickGate шесть лет ускользал от ИБ-экспертов

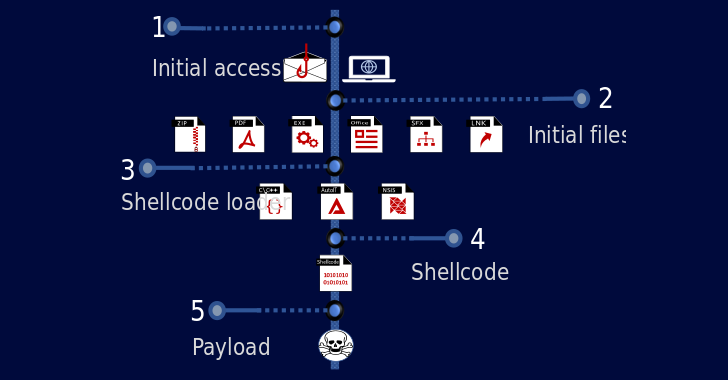
Основанный на шелл-коде упаковщик TrickGate более шести лет оставался незамеченным для исследователей в области кибербезопасности. С его помощью киберпреступники разворачивали ряд популярных вредоносов: TrickBot, Emotet, AZORult, Agent Tesla, FormBook, Cerber, Maze и REvil.

На пакер зловредных программ обратил внимание специалист Check Point Research Ари Олштейн. В отчёте Ари пишет следующее:

«TrickGate удавалось годами оставаться незамеченным благодаря своей трансформативности. Периодически в него вносятся определённые изменения».

Олштейн даже назвал пакер «мастером маскировки». TrickGate предлагают в качестве услуги киберпреступникам как минимум с конца 2016 года. Упаковщик может скрывать пейлоады за слоем обёрток кода, цель — обойти защитные системы.

Кроме того, пакеры могут работать и в качестве крипторов: шифровать вредоносные программы для обфускации. Интересно, что TrickGate с 2019 года мог отслеживаться под разными именами.


Данные телеметрии, которым располагает Check Point, указывают на то, что использующие TrickGate злоумышленники атаковали преимущественно промышленный сектор. В менее значительной степени — сферы здравоохранения, образования и госструктуры.

Эти атаки, как правило, стартовали с фишинговых писем, оснащённых вредоносными вложениями. Также в письмах встречались ссылки на загрузку вредоноса.

Подпишитесь на новости

Фишинг под видом договоров: группа Rezet разослала письма на 7000 адресов

Исследователи из Ф6/F6 обнаружили у кибершпионской группы Rezet панель AnyDoor для автоматизации фишинговых атак. По их оценке, инструмент создан с помощью ИИ. Через него злоумышленники отправили письма более чем на 7000 адресов, а одна из октябрьских рассылок охватила свыше 4800 получателей.

Подробности опубликованы в исследовании F6. AnyDoor собирает вредоносные файлы, выполняет массовую рассылку писем и предоставляет доступ к заражённым устройствам.

Аналитики нашли панель на управляющем сервере Rezet при изучении сентябрьских атак. После её переноса на другой хост в октябре специалисты снова обнаружили инструмент и продолжили наблюдение.


О применении нейросетей при разработке, по мнению F6, говорят комментарии в коде, оформление интерфейса и ошибки в логике скриптов. Исследователи предполагают, что панель ещё дорабатывается: сбои в цепочке заражения сохраняются, хотя инструмент уже используют в атаках.


Письма направляли промышленным, логистическим, финансовым и медицинским организациям, а также НИИ и компаниям других отраслей. Вредоносные EXE-файлы маскировали под акты, договоры и техническую документацию. Для отправки Rezet чередовала учётные записи на Яндексе.


Около 85% адресатов использовали домены в зоне .ru. Всего в базе рассылок обнаружены адреса в 25 национальных доменных зонах. Среди получателей были организации из стран СНГ, Европы, Азии и Африки.

Rezet также известна как RareWerewolf, LibrarianGhouls и LibrarianLikho. Группа действует как минимум с конца 2018 года. Её основные цели — кража данных и получение постоянного удалённого доступа к устройствам.

RSS: Новости на портале Anti-Malware.ru