



Microsoft Defender научился изолировать взломанные Linux-устройства

Microsoft Defender научился изолировать взломанные Linux-устройства

Microsoft Defender научился изолировать взломанные Linux-устройства

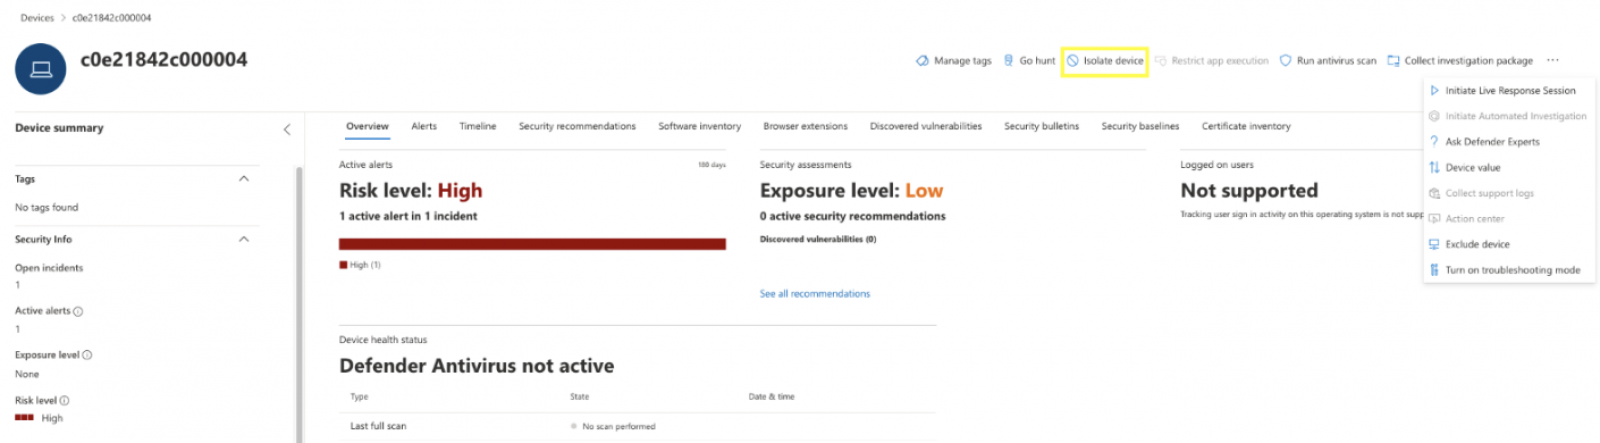
В Microsoft Defender for Endpoint (MDE) добавили поддержку изоляции устройств, использующих Linux. Новая функция пока доступна в пробной версии, ее можно включить через вызов API Центра безопасности Защитника или вручную на портале Microsoft 365 Defender.

Согласно анонсу, распространенный на Linux защитный механизм MDE работает так же, как в случае с Windows: отключает атакованное устройство от сети, но при этом сохраняет его связь с ATP-сервисом Defender в целях мониторинга. Изоляция поможет предотвратить захват контроля над устройством и дальнейшие враждебные действия, такие как эксфильтрация данных и горизонтальное перемещение по сети.

Нововведение реализовано с учетом поддерживаемых версий и дистрибутивов Linux (список приведен в документации по продукту). Функция включается отправкой соответствующего POST-запроса на API службы SecurityCenter Microsoft или с помощью опции «Изоляция устройства» (Isolate device) на портале Microsoft 365 Defender (сменная кнопка встроена в страницу устройства).


Пропускать весь трафик изолированного устройства через VPN-туннель при этом не рекомендуется: облачный сервис MDE станет недоступен. Лучше использовать раздельное туннелирование (split-tunneling) для MDE и Microsoft Defender Antivirus. Пользователей также предупреждают, что исключения Linux-изоляция не поддерживает.

После нейтрализации угрозы устройство можно вновь подключить к общей сети через API (отправка HTTP-запроса unisolate) или с помощью кнопки «Освободить от изоляции» (Release from isolation) на соответствующей странице портала.

Подпишитесь на новости

Один номер на два телефона: в Android нашли функцию Fast Switch

В приложении Google SIM Manager обнаружили упоминания Android Fast Switch — функции для использования одного телефонного номера на двух смартфонах. Согласно найденному описанию, мобильная связь будет автоматически переключаться на устройство, которое пользователь разблокировал.

Находку опубликовало Android Authority по результатам анализа кода приложения.

Для работы Fast Switch оба смартфона должны быть подключены к одному аккаунту Google. Пользователю также потребуется подтвердить запрос на совместное использование сим-карты. Функция рассчитана на владельца нескольких устройств.

В коде предусмотрены сообщения о несовместимых сим-картах. Другая строка предлагает сначала активировать симку в настройках второго телефона, чтобы сделать её доступной для совместного использования. Точные условия подключения пока неизвестны.

В отличие от ручного переноса eSIM, Fast Switch должна переключать обслуживание между устройствами в фоне. Подробностей о синхронизации истории звонков и других данных пока нет.

Список совместимых смартфонов, поддержка операторов и возможная плата за услугу не раскрыты. Сроки запуска также неизвестны. Находка относится к разрабатываемой функции, поэтому обнаруженный в приложении код не гарантирует её выхода для пользователей.

RSS: Новости на портале Anti-Malware.ru