



Microsoft Defender научился изолировать взломанные Linux-устройства

Microsoft Defender научился изолировать взломанные Linux-устройства

Microsoft Defender научился изолировать взломанные Linux-устройства

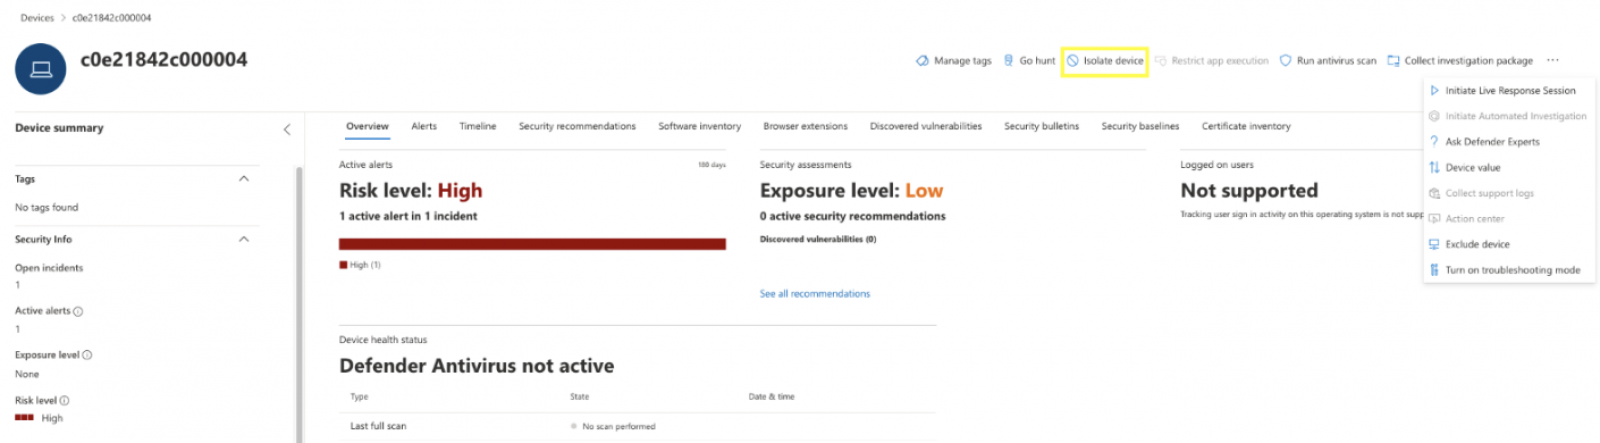
В Microsoft Defender for Endpoint (MDE) добавили поддержку изоляции устройств, использующих Linux. Новая функция пока доступна в пробной версии, ее можно включить через вызов API Центра безопасности Защитника или вручную на портале Microsoft 365 Defender.

Согласно анонсу, распространенный на Linux защитный механизм MDE работает так же, как в случае с Windows: отключает атакованное устройство от сети, но при этом сохраняет его связь с ATP-сервисом Defender в целях мониторинга. Изоляция поможет предотвратить захват контроля над устройством и дальнейшие враждебные действия, такие как эксфильтрация данных и горизонтальное перемещение по сети.

Нововведение реализовано с учетом поддерживаемых версий и дистрибутивов Linux (список приведен в документации по продукту). Функция включается отправкой соответствующего POST-запроса на API службы SecurityCenter Microsoft или с помощью опции «Изоляция устройства» (Isolate device) на портале Microsoft 365 Defender (сменная кнопка встроена в страницу устройства).


Пропускать весь трафик изолированного устройства через VPN-туннель при этом не рекомендуется: облачный сервис MDE станет недоступен. Лучше использовать раздельное туннелирование (split-tunneling) для MDE и Microsoft Defender Antivirus. Пользователей также предупреждают, что исключения Linux-изоляция не поддерживает.

После нейтрализации угрозы устройство можно вновь подключить к общей сети через API (отправка HTTP-запроса unisolate) или с помощью кнопки «Освободить от изоляции» (Release from isolation) на соответствующей странице портала.

Подпишитесь на новости

Старая уязвимость Windows помогла похитить данные миллиона карт

Злоумышленники похитили данные как минимум миллиона банковских карт, заразив более 700 POS-терминалов в свыше 20 странах. Большинство устройств находилось в Бразилии. Исследователи обнаружили инфраструктуру атакующих на оставленном в открытом доступе сервере.

Подробности опубликованы в исследовании Cybernews. На сервере хранились исходники вредоносной программы, инструменты эксплуатации и панель VINY JUNIOR TRILHAS с похищенными реквизитами.

Среди данных были номера карт, сроки действия, сведения о банках-эмитентах и датах выгрузки. Также обнаружена информация о 782 терминалах, включая версии ОС и местоположение.


Для повышения привилегий атакующие использовали CVE-2024-49138 в драйвере Windows Common Log File System. Microsoft исправила её в декабре 2024 года. Уязвимость требует предварительного доступа к системе и позволяет повысить права уже запущенного кода.


Получив системные привилегии, вредоносная программа устанавливала троян удалённого доступа и собирала карточные данные при обработке платежей. По данным исследователей, эксплойт адаптировали из общедоступного демонстрационного кода.

Сервер обнаружили в августе 2026 года; 31 августа он стал недоступен. О результатах расследования Cybernews сообщило бразильскому центру реагирования на компьютерные инциденты 8 сентября.

RSS: Новости на портале Anti-Malware.ru