



На этой неделе выйдет RCE-эксплойт для дыр в VMware vRealize Log

На этой неделе выйдет RCE-эксплойт для дыр в VMware vRealize Log

На этой неделе выйдет RCE-эксплойт для дыр в VMware vRealize Log

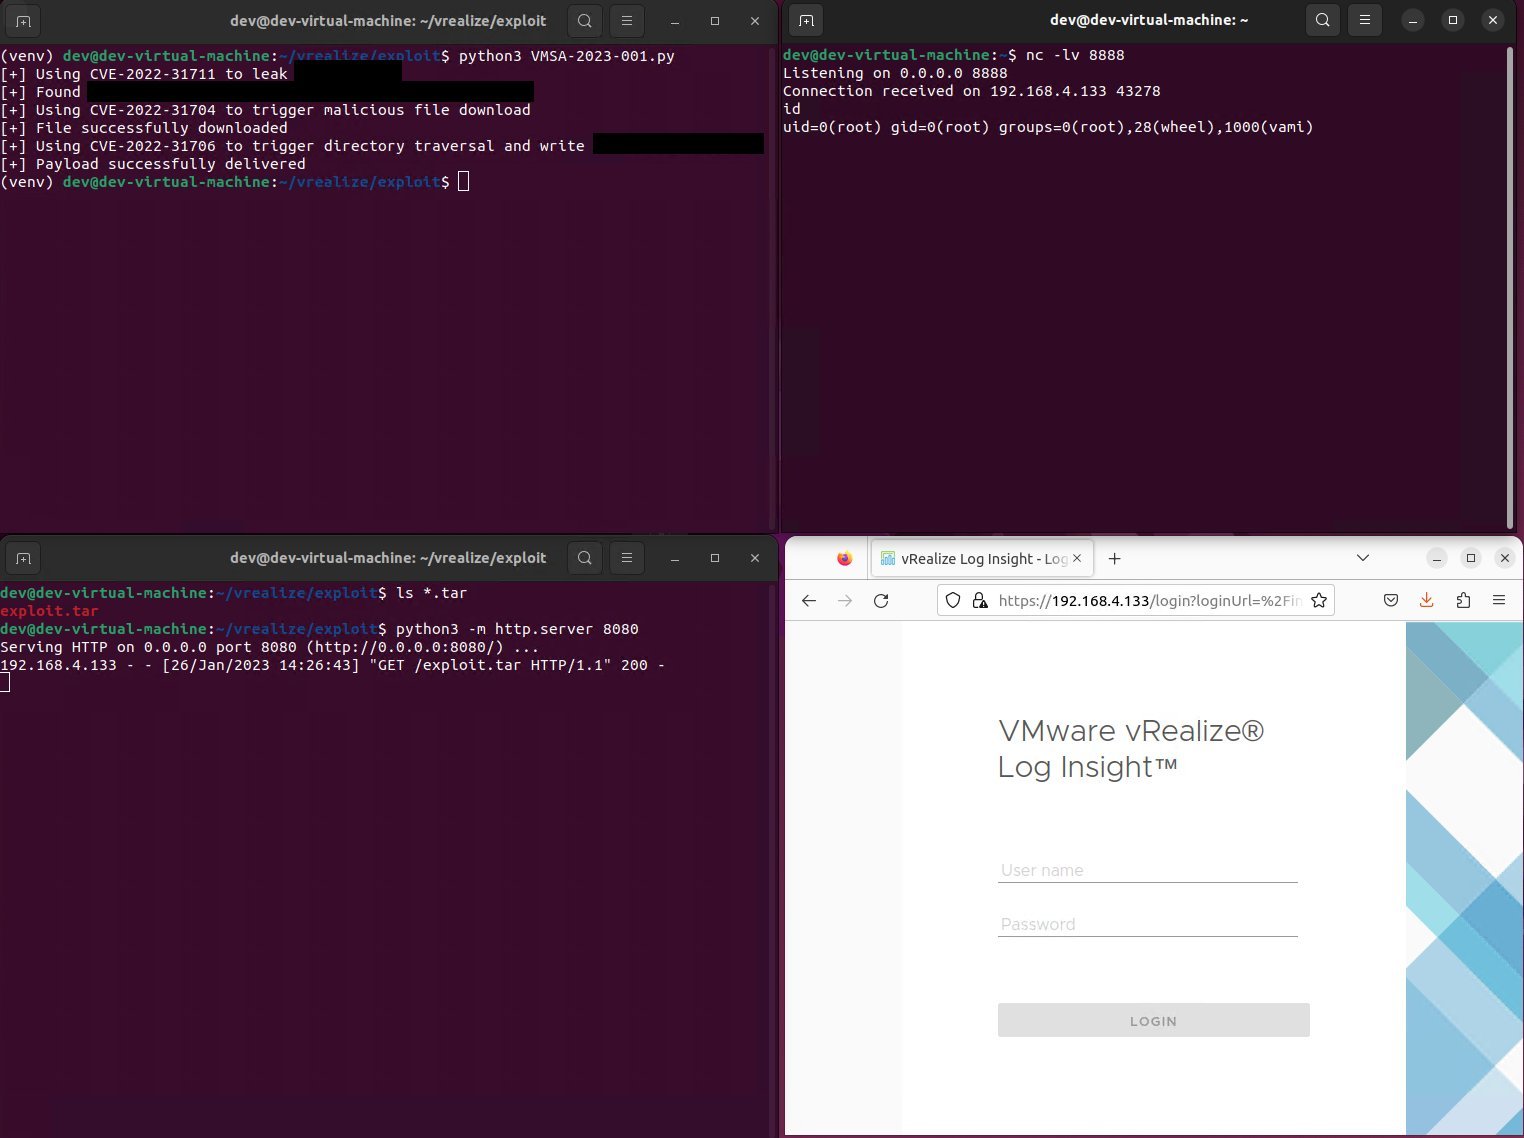
Исследователи из Horizon3 Attack Team обещают на этой неделе опубликовать эксплойт для цепочки уязвимостей, позволяющий удалённо выполнить код на непропатченных версиях VMware vRealize Log Insight.

Как известно, vRealize Log Insight облегает задачу администраторов VMware — анализировать и управлять терабайтами логов. Неделю назад разработчики выпустили патчи для четырёх дыр в vRealize Log Insight.

Две бреши из набора получили статус критических (9,8 балла из 10 по шкале CVSS), они позволяют злоумышленникам выполнить код удалённо, не проходя аутентификацию.

Первая (CVE-2022-31706) представляет собой возможность обхода каталога (Directory Traversal), атакующий может использовать её для внедрения файлов в затронутую операционную систему. Вторая (CVE-2022-31704) брешь существует из-за некорректного контроля доступа.

В прошедший четверг Horizon3 Attack Team уведомила администраторов VMware о доступности эксплойта, который связывает три уязвимости и с их помощью выполняет код под root. Эксплойт работает на дефолтных конфигурациях vRealize Log Insight и может использоваться в качестве первоначального вектора проникновения в сеть атакуемой организации.

Исследователи также опубликовали в блоге индикаторы компрометации (IOC), которые можно использовать для детектирования эксплуатации внутри сети. Стоит отметить, что атакующие могут добраться до конфиденциальной информации, включая ключи API и токены сессии.

Подпишитесь на новости

68% инцидентов без аналитика: что обещает ИИ в MaxPatrol O2

Очередь инцидентов растёт, а дополнительных аналитиков из воздуха не выдают. Positive Technologies предлагает разгрузить SOC с помощью каскада ИИ-моделей MaxPatrol O2. По данным компании, система автоматически закрывает 68% инцидентов, тратя на каждый около 15-20 секунд. По оставшимся аналитик получает вердикт с объяснением менее чем за 15 минут.

Работа разделена на два этапа. Сначала ML-модели оценивают инциденты и закрывают ложные срабатывания.

Подозрительные случаи передаются ИИ-агенту: он строит гипотезу, проверяет её по событиям из разных источников и готовит отчёт. Получается распределение обязанностей, похожее на работу первой и второй линий SOC.

В отчёте приводятся собранные события и похожие инциденты с вердиктами. Каждый факт можно проследить до исходного события. Степень самостоятельности системы настраивается: например, автоматическое закрытие можно разрешить только для отдельных классов инцидентов.

Разработчик также заявляет о совпадении вердиктов MaxPatrol O2 с вердиктами облачного сервиса PT X, сверенными с решениями аналитиков, более чем в 98% случаев.

В планах компании сократить долю инцидентов, требующих ручной работы, до 10%. Продукт доступен в облачной версии и для развёртывания в инфраструктуре заказчика.

Аналитиков из SOC пока не вычёркивают. Им обещают убрать значительную часть рутины, чтобы до подозрительной активности руки доходили раньше, чем до отчёта о пропущенной атаке.

RSS: Новости на портале Anti-Malware.ru