



Россиянам заблокировали доступ к сайтам ЦРУ и ФБР

Россиянам заблокировали доступ к сайтам ЦРУ и ФБР

Россиянам заблокировали доступ к сайтам ЦРУ и ФБР

Роскомнадзор закрыл доступ к сайтам ЦРУ, ФБР и проекта Rewards for Justice (RFJ) Госдепа США, нацеленного на борьбу с терроризмом и другими угрозами нацбезопасности, в том числе в киберпространстве.

О новых ограничениях в рунете сообщил сегодня днем «Ъ», предварительно проверив информацию через соответствующий сервис регулятора. Меры приняты в соответствии с законом «Об информации, информационных технологиях и защите информации» (№ 149-ФЗ от 27.07.2006, статьи с 15.1 по 15.6-1, а также 15.8 и 15.9); кто инициатор — неизвестно.

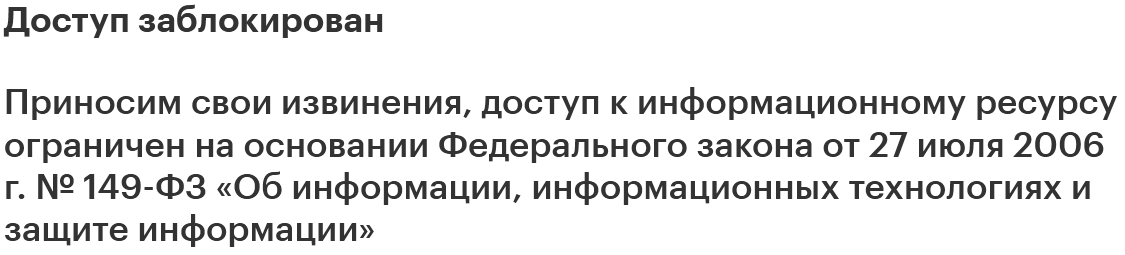
И действительно, при вводе в форму поиска по блоклисту РКН домена cia.gov, fbi.gov или rewardsforjustice.net результат один — доступ к сайту ограничен. При попытке входа на американские сайты в браузере отображается ошибка защищенного соединения (PR_CONNECT_RESET_ERROR) либо следующее предупреждение:


Чем именно виноват иностранный ресурс, не сказано, на странице-заставке приведен только перечень возможных причин. В реестре источников запрещенной информации, который ведет РКН, названные сайты в настоящий момент не числятся.

Вчера стало известно еще об одной блокировке в рунете: под раздачу попал skiff.com. Молодой почтовый сервис заточен под приватность, использует сквозное шифрование и, видимо, поэтому впал в немилость у некоего российского госоргана.

Летом российский регулятор вывел из черного списка Tor Project, но добавил туда перевозчика Wheely, а перед этим пытался воевать с VPN-сервисами, открывающими доступ к запрещенному в стране контенту.

Подпишитесь на новости

ГК Солар и F6 научили веб-шлюз кормить песочницу подозрительными файлами

ГК «Солар» и F6 подтвердили совместимость системы управления веб-доступом Solar webProxy с платформой динамического анализа файлов F6 Malware Detonation Platform. Интеграция должна быстрее выявлять неизвестные угрозы и не забивать песочницу безопасными шрифтами, иконками и прочим веб-мусором.

Как сообщили компании, Solar webProxy предварительно фильтрует поступающие через веб-канал объекты и по протоколу ICAP отправляет подозрительные файлы в F6 MDP.

Там их проверяют по репутации, статическим правилам и при необходимости запускают в изолированной виртуальной среде для анализа поведения.

Администраторы смогут сами выбрать степень паранойи: отправлять в песочницу больше файлов либо настроить точный предварительный отбор. Во втором случае вычислительные ресурсы не тратятся на заведомо служебные объекты, а очередь из действительно опасных файлов разбирается быстрее.

Проблема не теоретическая. По данным команды Solar webProxy, в 2025 году на архивы пришлось в среднем 37% веб-угроз. Вредоносную нагрузку удобно прятать внутри ZIP, RAR и 7Z, маскируя под документы, установщики и другие вполне приличные на вид файлы.

F6 Malware Detonation Platform умеет принудительно вскрывать и проверять файлы и ссылки в виртуальной среде, выявляя стилеры, кейлоггеры, шифровальщики и другую малварь.

Solar webProxy, в свою очередь, контролирует веб-трафик и решает, какие объекты действительно заслужили поездку в эту цифровую камеру допросов.

Интеграция ориентирована прежде всего на средние и крупные организации из финансового сектора, промышленности и госсектора, где через веб-шлюзы ежедневно проходят внушительные объёмы данных.

RSS: Новости на портале Anti-Malware.ru