



В свитчах Zyxel закрыта уязвимость, грозящая нарушением бизнес-процессов

В свитчах Zyxel закрыта уязвимость, грозящая нарушением бизнес-процессов

В свитчах Zyxel закрыта уязвимость, грозящая нарушением бизнес-процессов

Наличие DoS-уязвимости, найденной экспертом Positive Technologies, подтверждено для 47 моделей коммутаторов Zyxel. Производитель устранил ошибку и выпустил обновления прошивки для всех затронутых устройств.

Уязвимость CVE-2022-43393 возникла из-за неправильной проверки на наличие необычных или исключающих условий при обработке HTTP-запросов. В результате возникла возможность с помощью особого запроса удаленно изменить содержимое памяти устройства и вызвать отказ в обслуживании (DoS).

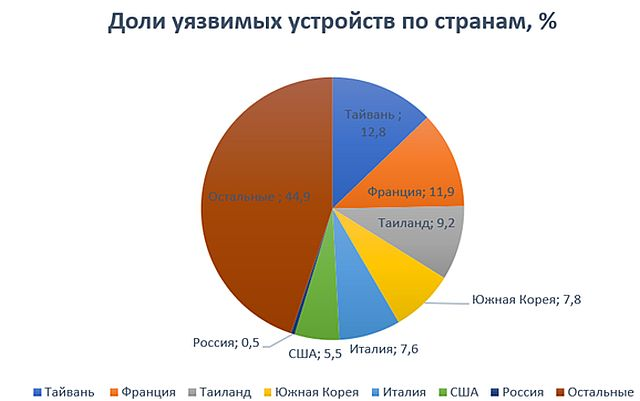
Степень опасности проблемы оценена в 9,8 балла по шкале CVSS. Сканирование интернета, проведенное в Positive Technologies две недели назад, выявило уязвимые коммутаторы Zyxel во многих странах, с наибольшей концентрацией во Франции и на Тайване.


Патчи вышли для всех затронутых свитчей (список приведен в бюллетене вендора). Поскольку коммутаторы обычно работают на уровне локальной сети, риск DoS-атаки можно снизить с помощью файрвола или шлюза безопасности. В целях оптимальной защиты Zyxel также советует ужесточить правила удаленного доступа к свитчам — ограничить запросы HTTP/HTTPS на доступ к админ-интерфейсу или сократить число IP-адресов, с которых можно обращаться с такими запросами.

«Данный тип уязвимостей на практике менее интересен, чем выполнение произвольного кода, — комментирует Никита Абрамов, специалист отдела анализа приложений в Positive Technologies и автор опасной находки. — Однако при использовании обнаруженной уязвимости может быть нарушен рабочий процесс предприятия или выведены из строя критически важные элементы его инфраструктуры. Все это несет затраты и риски для бизнеса и может стать недопустимым событием, которое поставит под угрозу деятельность компании».

Подпишитесь на новости

Шадаев: дата-центрам лучше уйти под землю, чем за рубеж

Минцифры хочет, чтобы российские компании оставляли дата-центры в стране, даже если для этого их придется строить под землей. Об этом 12 ноября на CNews Forum 2026 сказал глава ведомства Максут Шадаев. Министр заявил, что предпочел бы, чтобы ЦОДы уходили под землю, а не релоцировались.

Подробнее о заявлении министра пишет «Коммерсантъ». Напомним, в октябре ВСУ атаковали пять дата-центров, среди них объекты «Сбера», VK и Яндекса.

После ударов по ЦОД Яндекса начались масштабные сбои в сервисах компании и у организаций, которые арендуют у нее вычислительные мощности.

В Минцифры ожидают, что спрос на новые дата-центры скоро вырастет, и считают, что их будут строить в защищенных или заглубленных местах.

До конца 2026 года министерство подготовит меры поддержки для строительства ЦОД в регионах. Среди них будет льготное кредитование.

Вынести мощности за границу по закону можно. Ноябрьский указ президента разрешает временно использовать вычислительные мощности за рубежом, но только по согласованию с ФСБ России.

RSS: Новости на портале Anti-Malware.ru