



Эксперты опубликовали эксплойты для дыр в Samsung Galaxy App Store

Эксперты опубликовали эксплойты для дыр в Samsung Galaxy App Store

Эксперты опубликовали эксплойты для дыр в Samsung Galaxy App Store

В Сети появился эксплойт для уязвимостей в официальном магазине приложений Samsung Galaxy App Store. С его помощью злоумышленники могут установить любое приложение без согласия пользователя, а также перенаправить его на вредоносный сайт.

На бреши указали исследователи из NCC Group в ноябре-декабре 2022 года. 1 января 2023 года Samsung сообщила об устранении двух проблем с релизом новой версии Galaxy App Store под номером 4.5.49.8.

На днях специалисты NCC Group опубликовали технические детали уязвимостей вместе с кодом демонстрационного эксплойта (proof-of-concept, PoC). Следует учитывать, что эти векторы атаки подразумевают наличие локального доступа к устройству.

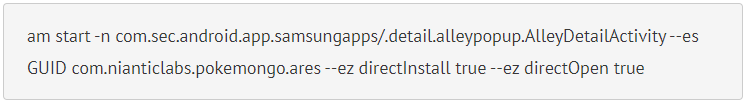
Одна из брешей (CVE-2023-21433) существует из-за некорректной проверки доступа, позволяющей киберпреступникам установить на смартфон любое приложение, доступное в магазине Galaxy App Store.

Как отметили в NCC Group, Galaxy App Store неправильно обрабатывает входящие запросы, допуская произвольные команды на установку любого софта. PoC-код исследователей, например, позволяет инсталлировать на мобильное устройство игру Pokemon Go.


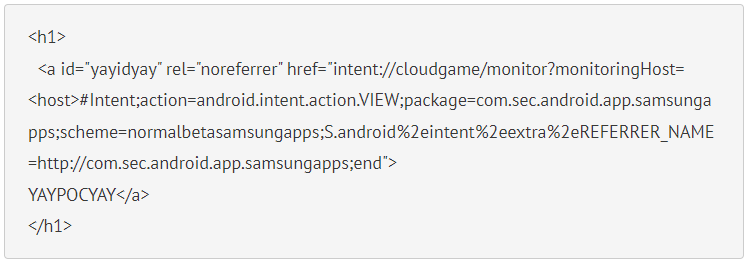
Вторая уязвимость (CVE-2023-21434) — некорректная обработка ввода, позволяющая злоумышленникам выполнить JavaScript-код на девайсе жертвы. Исследователи из NCC выяснили, что webview-компонент магазина Galaxy App Store содержит фильтр, ограничивающий число доменов, контент которых будет отображаться.

Проблема в том, что фильтр неправильно настроен, поэтому его можно обойти и подсунуть пользователю контент вредоносного сайта. PoC-код содержит гиперссылку, которая (если кликнуть на неё в Chrome) откроет JavaScript страницу с вредоносным JavaScript.


Хуже всего придётся владельцам моделей смартфонов, которые Samsung уже не поддерживает. Всем другим рекомендуется установить патчи.

Подпишитесь на новости

Бесплатное ТВ превратило Android-смартфоны в добычу для трояна StreamRat

Киберпреступники начали распространять новый банковский троян StreamRat через рекламу в Meta (признана экстремистской и запрещена в России) и TikTok. Пользователям обещают бесплатный просмотр телевидения, а вместо сериалов предлагают установить APK, способный практически полностью захватить смартфон.

Кампанию под названием Steamtv Esp. обнаружили специалисты ThreatFabric. С 11 июня по 3 июля 2026 года вредоносную рекламу могли увидеть около 570 тысяч пользователей Meta (признана экстремистской и запрещена в России). Это число отражает охват объявлений, а не количество заражённых устройств.

После клика жертва попадает на фишинговый сайт. Посетителям с компьютеров показывают ошибку, а владельцам Android — кнопку загрузки и заботливую инструкцию по отключению защиты: разрешить установку из неизвестных источников и предоставить приложению доступ к Accessibility Services.


Далее загрузчик временно назначает себя домашним экраном, чтобы пользователь не сорвался с крючка, и запускает неработающий VPN, лишающий другие приложения доступа к интернету. Предположительно, так операторы пытаются помешать облачным средствам защиты проверить APK.


После установки StreamRat получает инструменты для удалённого просмотра экрана, скрытого создания скриншотов, кейлоггинга, подмены окон банковских приложений и перехвата данных интерфейса. В скрытом режиме троян снимает экран каждые 200 миллисекунд без привычного уведомления о трансляции.

Как сообщает ThreatFabric, вредонос связан с инфраструктурой, ранее использовавшейся для распространения троянов Mirax и GodFather. Панель управления StreamRat поддерживает разные роли операторов, поэтому разработчики, вероятно, готовят его к сдаче в аренду по модели «вредонос как услуга».

RSS: Новости на портале Anti-Malware.ru