



На этой неделе в Сеть выложат PoC-эксплойт для RCE-дыры в ManageEngine

На этой неделе в Сеть выложат PoC-эксплойт для RCE-дыры в ManageEngine

На этой неделе в Сеть выложат PoC-эксплойт для RCE-дыры в ManageEngine

Код демонстрационного эксплойта (proof-of-concept, PoC) для критической уязвимости в ряде продуктов Zoho ManageEngine обещают опубликовать на этой неделе. Этот PoC позволяет удалённо выполнить код в обход аутентификации.

Речь идёт об уязвимости под идентификатором CVE-2022-47966, которая существует из-за устаревшей дырявой сторонней зависимости — Apache Santuario. Успешная эксплуатация позволяет атакующим выполнить произвольный код на серверах ManageEngine.

Брешь затрагивает практически все продукты ManageEngine, но разработчики Zoho, к счастью, подготовили патч ещё в конце октября 2022 года.

Тем не менее исследователи из Horizon3 Attack Team предупредили администраторов о готовности PoC-кода для CVE-2022-47966. Поскольку эту уязвимость достаточно легко использовать в атаках вида “spray and pray“, админам рекомендуют как можно скорее установить патчи.

В планах Horizon3 выпустить код эксплойта на этой неделе. Специалисты также опубликовали индикаторы компрометации (IOC), чтобы у организаций была возможность проверить присутствие злоумышленников в системе.

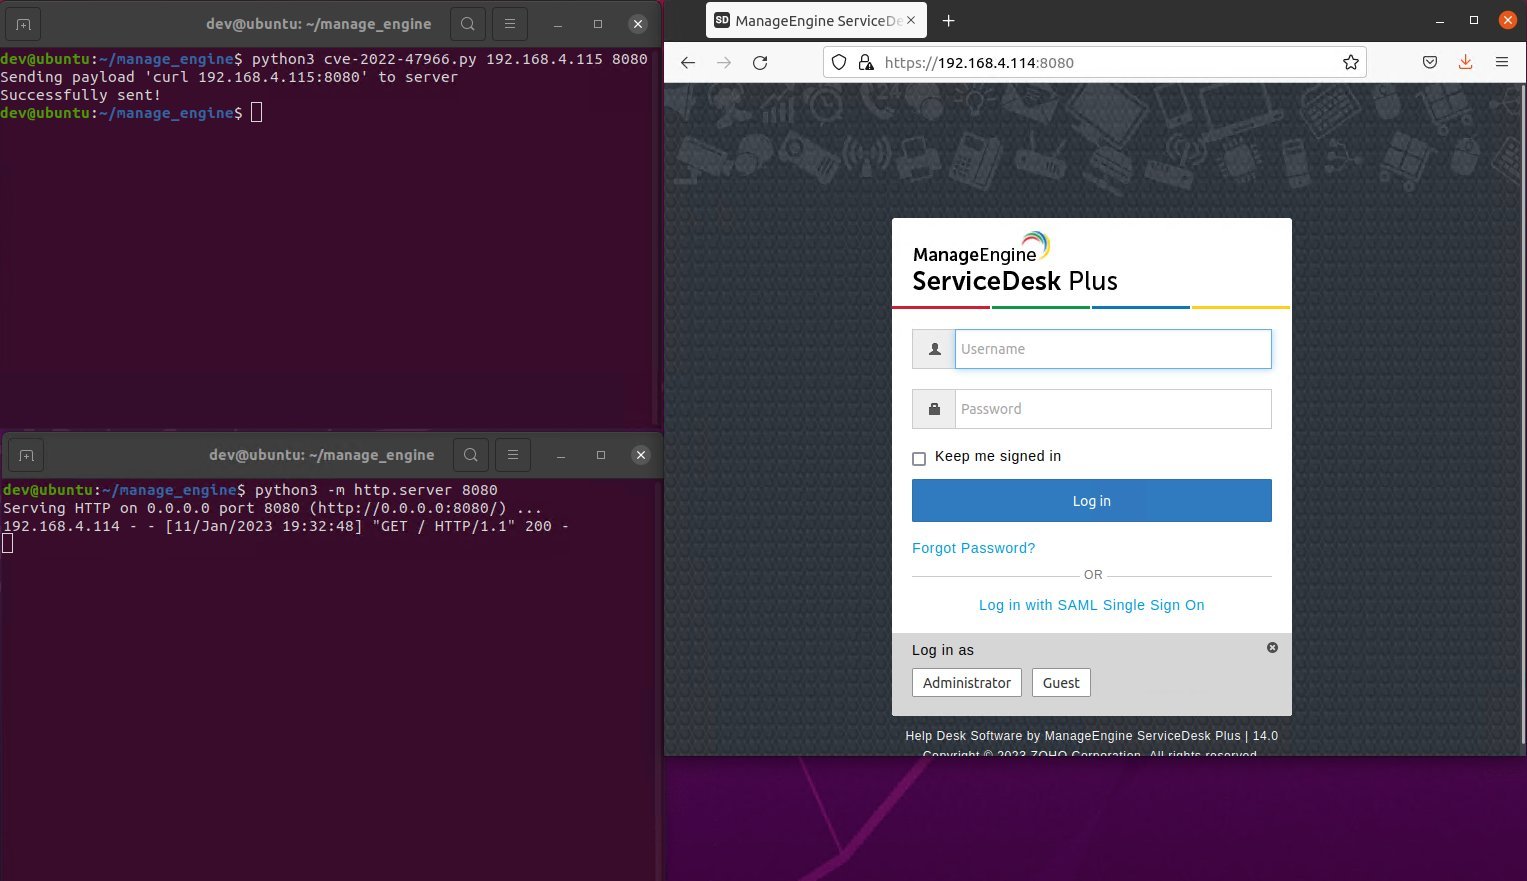
На одном из выложенных скриншотов исследователи продемонстрировали эксплойт в действии:

Подпишитесь на новости

Хакеры спрятали вредонос в обновлении ПО для дронов Quantum Systems

Неизвестные киберпреступники взломали корпоративную сеть немецкого производителя беспилотников Quantum Systems и разместили вредоносную программу на сервере обновлений компании. Код был замаскирован под обычное обновление Qbase, программы для планирования полетов.

В октябре командование Бундесвера на время приостановило полеты всех беспилотников компании. О кибератаке сообщил Der Spiegel.

Их используют украинские военные, а в Бундесвере они стоят на вооружении под названием Falke. По данным Spiegel, вредоносное обновление попало на серверы Бундесвера и других заказчиков, но до самих дронов не дошло. Его обнаружили при плановой проверке.

Расследованием занимаются Служба военной контрразведки Бундесвера, Федеральное ведомство по охране конституции и Федеральное ведомство по информационной безопасности. Кто стоит за атакой, пока не установлено.

Вечером 12 ноября Quantum Systems подтвердила инцидент. В компании заявили, что первичный анализ указал на кибератаку со стороны враждебных хакеров, а угрозу удалось локализовать вместе с профильными ведомствами.

По словам представителей Quantum Systems, эксплуатация беспилотников не несет рисков для пользователей. Компания считает, что стала целью именно из-за значимости своей работы для безопасности заказчиков.

Handelsblatt со ссылкой на компанию пишет, что запрет полетов действовал в Германии, а за ее пределами дроны продолжали работать в обычном режиме. Министерство обороны ФРГ обсуждать готовность техники отказалось.

RSS: Новости на портале Anti-Malware.ru