



MSI сломала защиту Secure Boot в прошивке сотен материнских плат

MSI сломала защиту Secure Boot в прошивке сотен материнских плат

MSI сломала защиту Secure Boot в прошивке сотен материнских плат

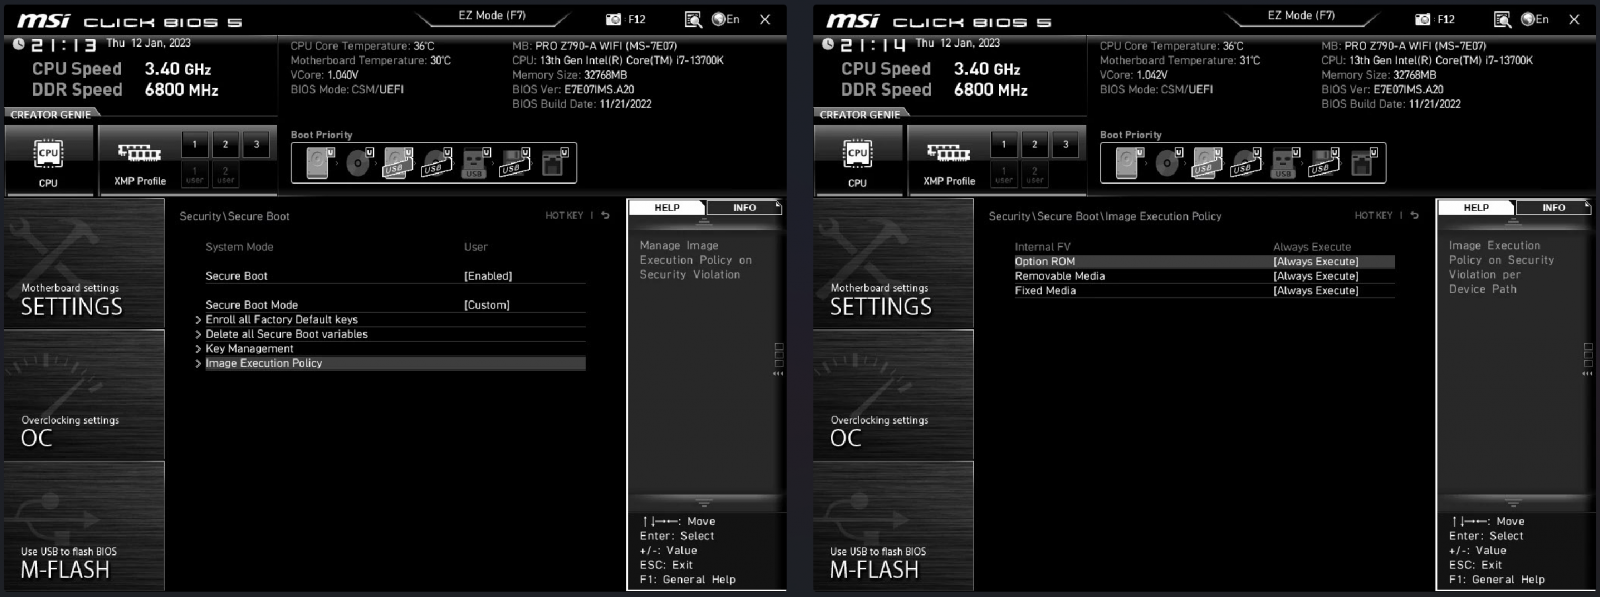
Более 290 материнских плат от MSI по умолчанию содержат небезопасную настройку UEFI Secure Boot, позволяющую загружать образ операционной системы с некорректной или отсутствующей подписью.

На проблему указал польский исследователь Давид Потоцкий. По его словам, неоднократные попытки связаться с MSI и проинформировать компанию о баге не привели к результату.

Как отметил Потоцкий, проблема затрагивает множество материнских плат от MSI, как на Intel, так и на AMD. Среди проблемных материнок есть и последние модели, использующие актуальную версию прошивки.

Secure Boot — одна из защитных функций, встроенных в прошивку UEFI-плат. Её задача — следить, чтобы только доверенный (подписанный) софт загружался на этапе запуска операционной системы.

Чтобы зафиксировать подлинность ядра, загрузчика ОС и других критически важных компонентов, Secure Boot проверяет PKI (public key infrastructure, инфраструктура открытых ключей). Если софт не подписан или сама подпись была модифицирована, Secure Boot заблокирует загрузку системы.

Давид Потоцкий утверждает, что версия прошивки MSI под номером 7C02v3C, выпущенная 18 января 2022 года, поменяла дефолтные настройки Secure Boot. Теперь ОС загрузится даже в том случае, если были обнаруженные сомнительные компоненты.


Полный список затронутых материнских плат Потоцкий выложил на GitHub. Пользователям рекомендуют зайти в настройки BIOS и проверить опцию “Image Execution Policy“. Её значение нужно установить на “Deny Execute“.

Напомним, в ноябре геймеры подверглись атаке фейкового MSI Afterburner, который устанавливал на их компьютеры майнеры и троян RedLine.

Подпишитесь на новости

МФТИ разработал способ определять координаты без GPS и ГЛОНАСС

Спутниковый сигнал пропал, а навигация ещё может работать. Инженеры МФТИ разработали метод определения координат по сигналам сотовых вышек. В автомобильных испытаниях, по словам разработчиков, погрешность составила от 3 до 20 метров. Дополнительное оборудование не требуется.

Об исследовании рассказали «Известия». Метод использует измерения, которые смартфон или модем выполняет в штатном режиме (прежде всего мощность принимаемого опорного сигнала базовых станций, RSRP).

Просто перевести палочки связи в метры не получится. Уровень сигнала зависит от расстояния, характеристик вышки и окружающей среды. Поэтому для каждого источника нужна калибровка: индивидуальная модель распространения радиоволн.

Терминал получает измерения от нескольких станций с известными координатами. Алгоритм сопоставляет их с моделями и вычисляет наиболее вероятное положение объекта, снижая влияние нестабильных источников и аномальных замеров. По словам директора исследовательского центра МФТИ Григория Серегина, метод работает даже без установленной сим-карты.

Разработчики рассматривают применение для грузовиков, поездов, беспилотных машин и карьерной техники. Особенно интересны площадки с собственными LTE-сетями: там покрытие можно сделать плотным и контролируемым.

Но объявлять спутники ненужными рано. Эксперт НТИ Олег Яблоков подчёркивает: точность зависит от плотности базовых станций. В городе их много, на удалённой трассе — совсем другая картина.

Поэтому технологию логично использовать как резерв к спутниковой навигации и инерциальным датчикам.

RSS: Новости на портале Anti-Malware.ru