



StrongPity атакует пользователей Android вредоносной версией Telegram

StrongPity атакует пользователей Android вредоносной версией Telegram

StrongPity атакует пользователей Android вредоносной версией Telegram

APT-группа StrongPity запустила кампанию, в ходе которой киберпреступники атакуют пользователей Android вредоносной версией Telegram. Троянизированный мессенджер распространяется через сайт, замаскированный под сервис видеочата — Shagle.

Об активности StrongPity рассказал специалист ESET Лукас Штефанко. В отчёте исследователь пишет следующее:

«Вредоносный сайт, имитирующий Shagle, используется для распространения кастомного бэкдора группы StrongPity. Вредонос представляет собой модифицированную версию Telegram, в которую добавлен код зловреда».

StrongPity известна своими интересными методами. Например, в конце 2021 года мы писали об атаках группировки, в которых вредоносная составляющая была спрятана в инсталляторе Notepad++. StrongPity также называют APT-C-41 и Promethium, а её активность впервые зафиксировали в 2012 году.

Встроенный в Telegram бэкдор не отличается от того, что StrongPity использовала раньше. Вредонос может записывать звонки, отслеживать местоположение Android-устройства, собирать СМС-сообщения, историю звонков, список контактов и файлы.

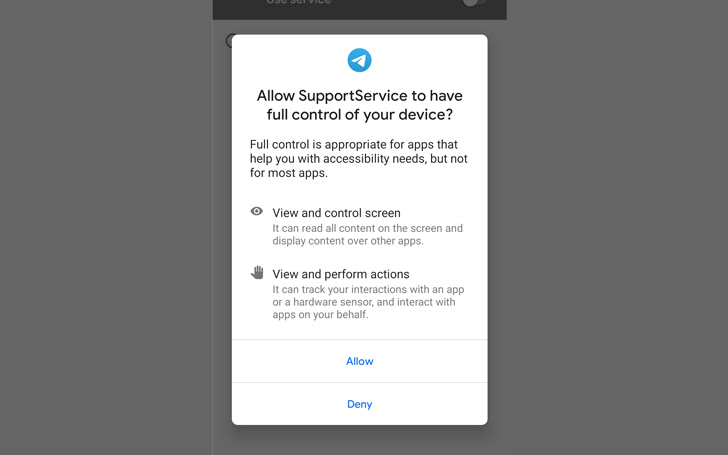
Если бэкдор получит доступ к специальным возможностям Android (accessibility services), он сможет перехватывать уведомления от других установленных приложений.


Кроме того, вредоносная программа способна загружать дополнительные компоненты с командного сервера (C2). Функциональность бэкдора спрятана в легитимной версии Telegram, датируемой 25 февраля 2022 года.

Интересно, что имя пакета совпадает с подлинным приложением Telegram. Это значит, что вы не сможете установить вредонос в систему, где уже стоит легитимный мессенджер. В настоящий момент, по словам Штефанко, вредоносный сайт неактивен.

Подпишитесь на новости

Подписчики ChatGPT Pro жалуются на блокировки и недоступность архивов чатов

Платная подписка ChatGPT Pro оказалась не страховкой от внезапного отключения. Пользователи жалуются на блокировки без предупреждения, потерю доступа к переписке и обращения в поддержку, которые заканчиваются предложением подать апелляцию.

Один из подписчиков описал свой случай на форуме OpenAI: 7 ноября вместо входа он получил ошибку account_deactivated.

По словам автора, письма с объяснением не было. При этом он участвовал в программе OpenAI для специалистов по кибербезопасности, а вход защищал физическим ключом YubiKey.

Пользователь предположил, что причиной стали подключения к ChatGPT и Codex через VPN-серверы в разных регионах. Подтверждения этой версии нет.

Аккаунт OpenAI Support ответил: индивидуальные апелляции нельзя рассматривать на публичном форуме, нужно воспользоваться официальной формой или справочным центром. Конкретную причину отключения в ответе не назвали.

В другой ветке подписчики сообщают об отклонённых апелляциях либо долгом ожидании ответа. Некоторые утверждают, что вместе с доступом к сервису для них закрылись годы рабочих материалов, исследований и личных записей.

Масштаб проблемы неизвестен, а считать VPN причиной бана пока рановато.

Напомним о схожей истории с Claude. Нейросеть в этом году начала массово блокировать российских пользователей. Им возвращают стоимость оплаченных подписок, однако аккаунты удаляются вместе со всеми данными. Позже баны связали с IP и платежами, но формула блокировок не доказана.

RSS: Новости на портале Anti-Malware.ru