



Вредоносные PyPI-пакеты используют туннели Cloudflare для обхода файрволов

Вредоносные PyPI-пакеты используют туннели Cloudflare для обхода файрволов

Вредоносные PyPI-пакеты используют туннели Cloudflare для обхода файрволов

Злоумышленники запустили очередную кампанию против пользователей репозитория Python Package Index (PyPI). В этот раз киберпреступники загрузили шесть вредоносных пакетов, доставляющих в системы разработчиков инфостилеры.

Опасные пакеты обнаружили специалисты Phylum в период с 22 по 31 декабря 2022 года. Среди них были pyrologin, easytimestamp, discorder, discord-dev, style.py и pythonstyles. Как это обычно и бывает, вредоносный код авторы скрывали в скрипте настройки — setup.py.

Таким образом, одной команды “pip install“ хватало для запуска инсталляции вредоносной составляющей. Задача зловреда — запустить PowerShell-скрипт, получить ZIP-архив и установить инвазивные зависимости: pynput, pydirectinput и pyscreenshot.

Вредонос также активирует полученный из архива Visual Basic Script, чтобы запустить ещё больше кода в формате PowerShell.

«Библиотеки позволяют злоумышленникам контролировать и отслеживать действия мыши, клавиатуры, а также фиксировать контент на экране», — гласит отчёт Phylum.

Кроме того, вредоносные пакеты способны красть cookies, сохранённые пароли и данные криптовалютных кошельков. Эту информацию операторы вредоноса получают из браузеров Google Chrome, Mozilla Firefox, Microsoft Edge, Brave, Opera, Opera GX и Vivaldi.

Но есть в этой кампании и нечто новенькое: пейлоад пытается скачать и установить инструмент командной строки cloudflared для Cloudflare Tunnel, позволяющий обеспечить безопасный способ подключения ресурсов к Cloudflare (без публично маршрутизируемого IP-адреса).

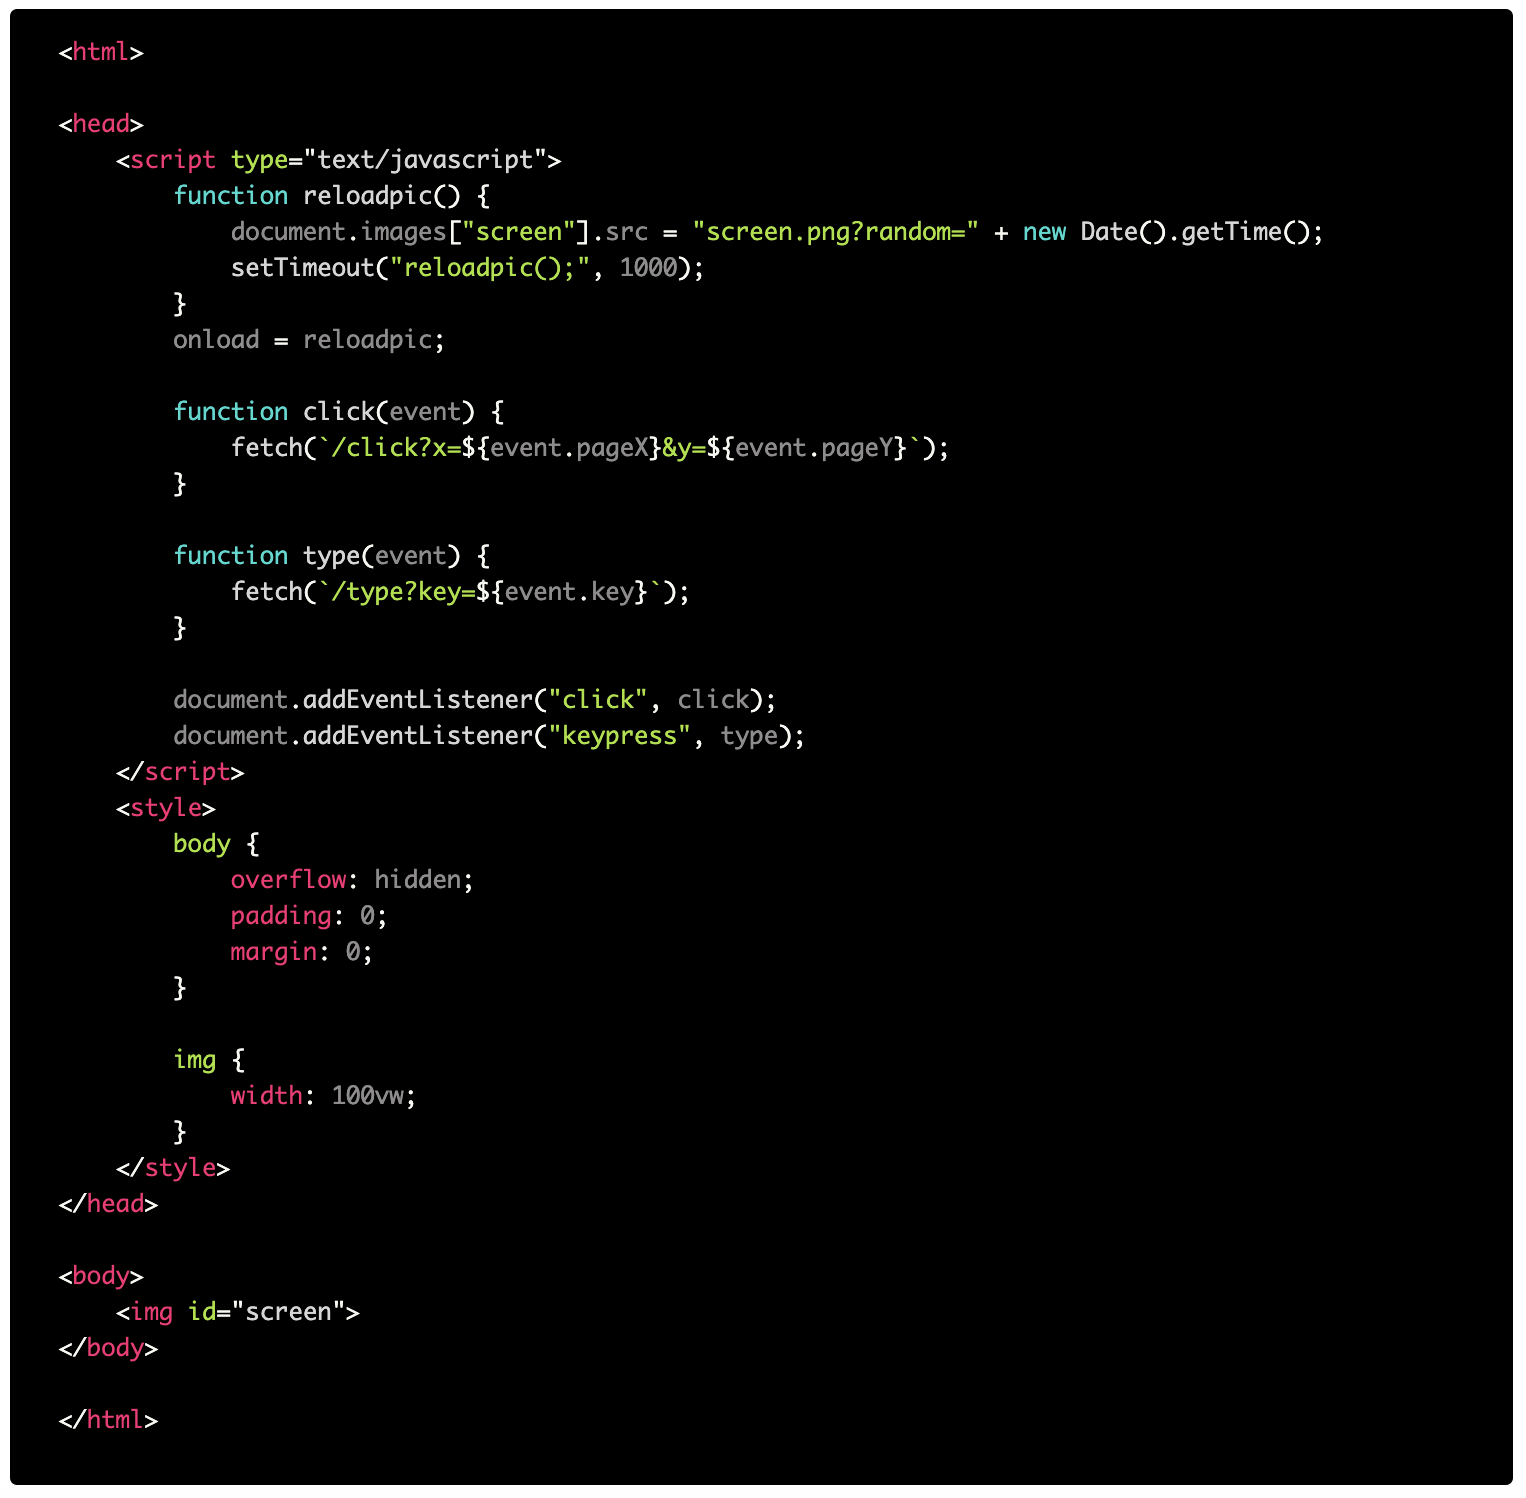
Суть замысла злоумышленников заключается в использовании туннеля для удалённого доступа к скомпрометированному устройству. За эту функциональность отвечает Flask-приложение, скрывающее троян “xrat“ для удалённого доступа.

Упомянутое приложение также поддерживает функцию “live“, которая использует JavaScript для отслеживания событий клавиатуры и мыши.

Подпишитесь на новости

Слухи о блокировке Steam в России не подтверждаются: что известно

16 ноября в СМИ и телеграм-каналах появились сообщения о том, что российские власти требуют от Valve данные пользователей Steam, в том числе владельцев казахстанских аккаунтов, и грозят заблокировать платформу. Писали также, что власти собираются отслеживать незадекларированные доходы от дорогих скинов. Официальных подтверждений этому нет.

Первой эти утверждения опубликовала аналитическая статья ProFinance, остальные издания подхватили их позже.

В самой статье требования описаны со слов сообщается, без указания ведомства, чиновника или документа. Автор признает, что правовая основа и механизм таких требований пока неясны. Роскомнадзор, ФНС и другие ведомства ничего подобного не заявляли, Valve о получении запроса не сообщала.

Подтверждены только налоговые данные Казахстана. По сведениям Комитета государственных доходов республики, за первое полугодие 2026 года Valve заплатила там НДС примерно на 2 млрд рублей, больше всех иностранных интернет-компаний, включая Temu, Apple и Google.

По сравнению с первым полугодием 2025 года сумма выросла более чем вдвое. Рост связывают с россиянами, которые после ухода Visa и Mastercard переводят аккаунты Steam в казахстанский регион. Определить их долю по официальным данным нельзя, гражданство покупателей в них не учитывается.

Вице-спикер Госдумы Владислав Даванков выступил против возможной блокировки. Он сравнил ее с блокировкой банка со всеми вкладами и заявил, что пополнение аккаунтов через Казахстан не вина платформы. Даванков пообещал поднять вопрос на заседании Госдумы 17 ноября.

Законопроект о видеоиграх, внесенный в декабре 2024 года, до сих пор не прошел первое чтение.

RSS: Новости на портале Anti-Malware.ru