



Фейковые VSCode-расширения используются в атаках на разработчиков

Фейковые VSCode-расширения используются в атаках на разработчиков

Фейковые VSCode-расширения используются в атаках на разработчиков

Специалисты Aqua обратили внимание на интересный вектор атаки, которым злоумышленники пользуются в новых кампаниях, нацеленных на разработчиков и цепочки поставок софта. В магазин расширений для Visual Studio Code загружаются вредоносные копии.

Илай Гольдман из Aqua объясняет в отчёте:

«Эта техника может использоваться в качестве точки входа при атаках на многие организации».

Расширения для VS Code распространяются через специальный маркетплейс, запущенный Microsoft. Магазин позволяет разработчикам добавлять языки программирования, отладчики и инструменты в редактор исходного кода.

«Все расширения работают с правами пользователя, открывшего VSCode, и без какой-либо песочницы. Это значит, что условное расширение может устанавливать любую программу на устройство, включая шифровальщики, вайперы и т. п.», — дополняет Гольдман.

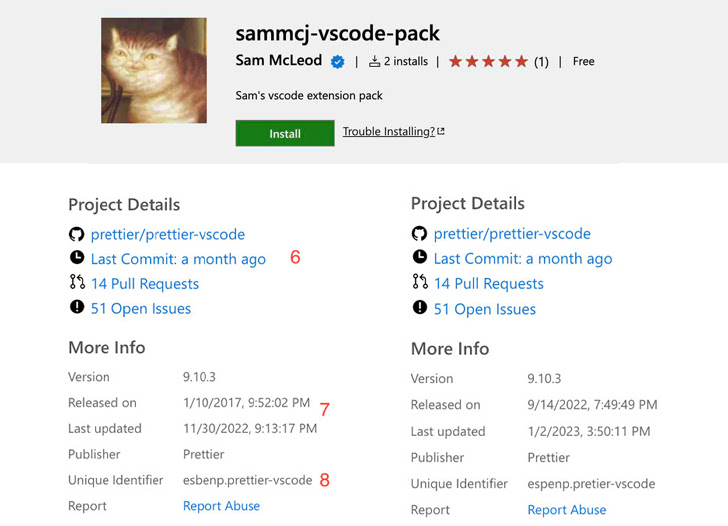
В ходе исследования эксперт Aqua выяснил, что злоумышленники могут замаскировать вредоносное расширение под легитимное, добавив незначительные вариации в URL. Магазин также позволяет указать аналогичное имя, разработчика, описание и информацию о репозитории, что идеально подходит для маскировки.


Единственное, по чему можно отличить подделку от оригинального расширения, — число установок и рейтинг. Более того, атакующие даже могут обойти значок верификации, подтверждающий аутентичность разработчика.

Проще говоря, киберпреступник может купить любой домен, зарегистрировать его для получения галочки и загрузить троянизированную версию легитимного расширения. Гольдман создал proof-of-concept (PoC) в виде аддона, замаскированного под утилиту Prettier. За 48 часов приманку скачали более тысячи девелоперов.

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru