



UEFI-дыры Qualcomm угрожают устройствам Microsoft, Lenovo, Samsung

UEFI-дыры Qualcomm угрожают устройствам Microsoft, Lenovo, Samsung

UEFI-дыры Qualcomm угрожают устройствам Microsoft, Lenovo, Samsung

Множество устройств от таких техногигантов, как Microsoft, Lenovo, Samsung и др., содержат уязвимости из-за дырявой UEFI-прошивки в чипах Qualcomm Snapdragon. Сам производитель уже выпустил патчи, поэтому осталось только их установить.

В общей сложности, по словам Qualcomm, заплатки закрывают больше двадцати брешей. В их числе  ошибки в процессах подключения и загрузки. О некоторых проблемах сообщили специалисты компании Binarly.

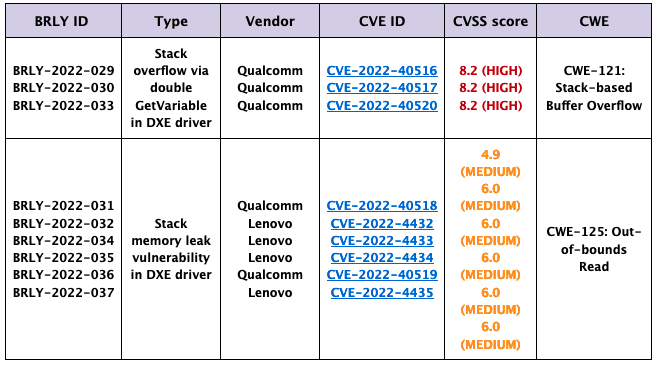
Как рассказал изданию SecurityWeek Алекс Матросов, основатель Binarly, его сотрудникам удалось выявить девять проблем в безопасности. Эксперты наткнулись на них, изучая прошивку ноутбуков Lenovo Thinkpad X13.

В ходе исследования оказалось, что пять из выявленных уязвимостей затрагивают не только лэптопы от Lenovo, но и другие устройства, работающие на чипах Snapdragon. Матросов также отметил, что на его памяти это первый раз, когда бреши находят в UEFI-прошивке компьютеров, работающих на Arm.

Помимо ноутбуков от Lenovo, уязвимостям подвержены Microsoft Surface, Windows Dev Kit 2023 (Project Volterra) и ряд устройств от Samsung.

«Согласно уведомлению Qualcomm, число затронутых чипсетов просто колоссально», — подчёркивает основатель Binarly.

В сообщении Lenovo корпорация пишет, что две проблемы — переполнение буфера и чтение за пределами границ — связаны с драйвером DXE. Этими дырами может воспользоваться локальный злоумышленник.

Матросов считает, что эксплуатация выявленных уязвимостей может привести к выполнению произвольного кода, именно поэтому им был присвоен высокий уровень опасности.


В Qualcomm призывают всех конечных пользователей, кого затрагивают эти проблемы, установить соответствующие патчи. Специалисты Binarly планируют обнародовать технические детали брешей сегодня, 9 января.

Подпишитесь на новости

В 5G-смартфоны хотят поселить Кузнечика, но модемы пока не готовы

Надписи «поддерживает 5G» для российского рынка в перспективе может оказаться мало. Минцифры подготовило проект требований, по которым смартфоны в отечественных сетях пятого поколения должны поддерживать российский алгоритм шифрования «Кузнечик».

Срок — 1 марта 2032 года: производителям предлагают заранее подготовиться. О проекте сообщает РБК.

Пока это инициатива, не утверждённое правило. Длинный переходный период нужен для появления совместимых устройств.

Главная загвоздка находится внутри смартфона. Как объясняют опрошенные эксперты, шифрованием радиоканала занимается модем, а используемые чипы Qualcomm и Unisoc российский алгоритм не поддерживают.

Просто поменять сим-карту не получится: для массового внедрения нужна аппаратная поддержка.

По оценке главы «Сигналтека» Алексея Алясева, поддержка в телефонах может появиться не раньше 2030 года. Доработка базовых станций для шифрования радиоканала тоже потребует времени и денег.

При этом объявлять нынешним смартфонам цифровую пенсию рано. В Минцифры заявили, что зарубежные устройства без российского шифра смогут работать в 5G как обычно.

Базовая станция должна включать отечественное шифрование, только если его поддерживает телефон. Порядок применения требований после 2032 года, включая уже купленные аппараты, ещё уточнят.

Напомним, 5G на частоте 4,9 ГГц в России пока ограничивается пилотными зонами.

RSS: Новости на портале Anti-Malware.ru