



Инструмент для уведомления об ошибках Windows используется в кибератаках

Инструмент для уведомления об ошибках Windows используется в кибератаках

Инструмент для уведомления об ошибках Windows используется в кибератаках

Киберпреступники начали использовать инструмент Windows Problem Reporting (WerFault.exe) в Windows для загрузки вредоносной программы в память ОС. Напомним, что WerFault.exe предназначен для сообщения об ошибках в работе операционной системы и установленных программ.

Для помещения вредоноса в память используется техника сторонней загрузки DLL (DLL sideloading). Такой способ позволяет незаметно заражать устройства, не вызывая алертов защитных программ, поскольку запуск зловреда происходит посредством легитимного системного файла Windows.

На новую кампанию обратили внимание специалисты K7 Security Labs. Исследователям пока не удалось точно установить происхождение киберпреступников, но есть предположение, что они из Китая.

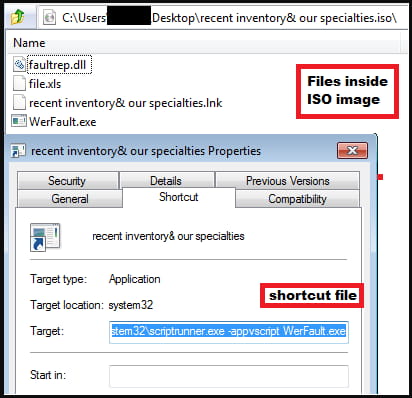
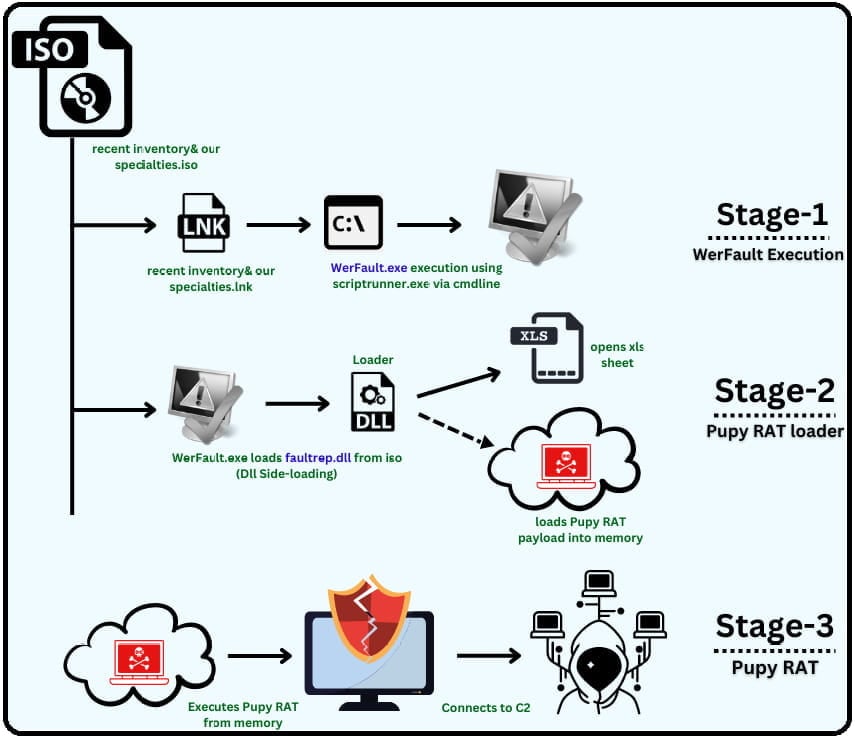
Атака начинается с электронного письма, содержащего вложение в виде ISO-файла. При двойном клике на образе он монтирует накопитель, а внутри содержится исполняемый файл WerFault.exe, библиотека faultrep.dll, XLS-файл File.xls и ярлык “inventory & our specialties.lnk“.


Стоит жертве запустить ярлык, начинается цепочка заражения. Файл scriptrunner.exe выполняет WerFault.exe, который отвечает за отслеживание ошибок в Windows 10 и 11, а также отправке сообщений о них Microsoft.

Различные антивирусы, как правило, доверяют WerFault, поскольку эта исполняшка подписана Microsoft. После запуска инструмента вредонос использует известную уязвимость для загрузки DLL — faultrep.dll, который можно найти в ISO.

В целом faultrep.dll — вполне безобидная системная библиотека, хранящаяся в C:\Windows\System, и она необходима для корректной работы WerFault. Злоумышленники же используют вредоносную копию, часть кода которой запускает пейлоад.

После загрузки DLL создаются два потока, один из которых загружает троян Pupy в память, а другой — открывает XLS-таблицу для создания видимости легитимности процесса. Pupy может открыть оператору удалённый доступ к устройству жертвы.

Подпишитесь на новости

Сбер подтвердил атаку на дата-центр: банк сообщает о штатной работе систем

Сбербанк подтвердил атаку на свой дата-центр. По заявлению первого зампреда правления Александра Ведяхина, все системы банка работают в штатном режиме, сотрудники не пострадали.

Комментарий руководителя получил РБК от пресс-службы компании. Ранее СМИ сообщали об ударе по центру обработки данных Сбера в Балаково Саратовской области.

Банк подтвердил сам факт атаки, но в приведенном комментарии не раскрыл характер и масштаб возможных повреждений. Заявленная штатная работа систем также не позволяет судить о состоянии отдельной площадки.

Губернатор Саратовской области Роман Бусаргин утром сообщил об атаке на регион и гибели одного человека. При этом связывать погибшего именно с дата-центром по представленным сведениям нельзя. Сбер отдельно заявил, что среди его сотрудников пострадавших нет.

Для клиентов главный практический факт сейчас — банк не сообщает о перебоях. По его заявлению, системы продолжают работать штатно после атаки.

Подробностей о последствиях для самой площадки пока мало. Поэтому делать выводы о том, что объект не получил повреждений или что именно обеспечило непрерывность работы, преждевременно.

RSS: Новости на портале Anti-Malware.ru