



Баг умной колонки Google Home позволял шпионить за пользователями

Баг умной колонки Google Home позволял шпионить за пользователями

Баг умной колонки Google Home позволял шпионить за пользователями

В «умной» колонке Google Home обнаружился баг, позволяющий установить аккаунт-бэкдор. С помощью этого вектора атаки злоумышленники могли удалённо контролировать девайс и получать данные с его микрофона.

Об уязвимости представителям Google сообщил исследователь Мэтт Канз, заработав таким образом 107 500 долларов. Несмотря на то что Канз нашёл брешь в прошлом году, технические детали он раскрыл только на этой неделе.

Всё началось с того, что специалист проводил тесты на собственной колонке Google Home. В ходе этих экспериментов выяснилось, что новые аккаунты, созданные через приложение Google Home, могут отправлять команды удалённо с помощью облачного API.

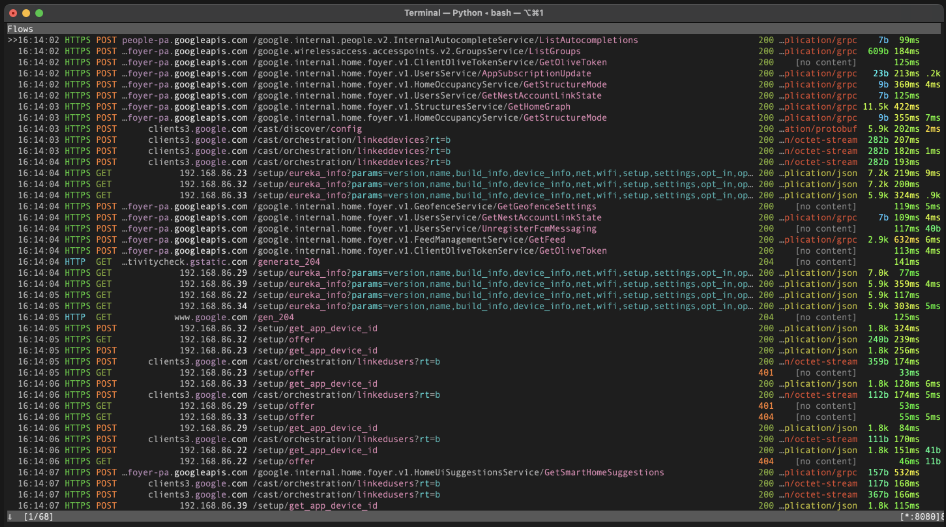
Вооружившись Nmap, Канз нашёл порт для локального API HTTP девайса и поднял прокси для захвата зашифрованного HTTPS-трафика. Задача была — попытаться перехватить токен аутентификации пользователя.


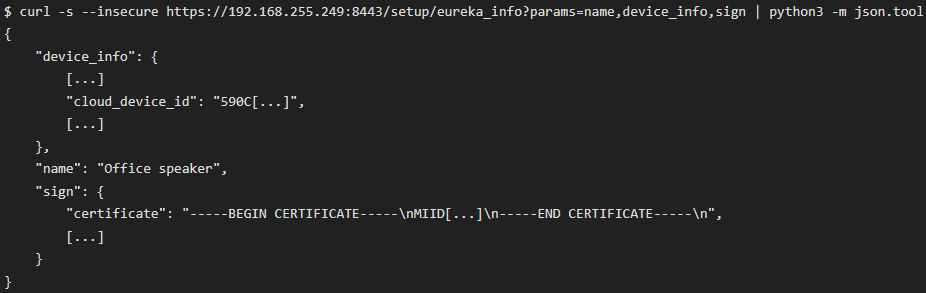
Канз пришёл к выводу, что создать нового юзера на атакуемом устройстве можно в два шага. Для этого требуется имя, сертификат и облачный идентификатор из локального API. С этими данными вы легко можете отправить запрос на сервер Google.


Согласно посту в блоге исследователя, алгоритм атаки выглядит следующим образом:

  1. Атакующий обнаруживает Google Home с помощью прослушки MAC-адресов (помогут соответствующие префиксы — E4:F0:42 и т. п.).
  2. Атакующий отправляет пакеты деаутентификации, чтобы отключить устройство от сети.
  3. Атакующий подключается к колонке и запрашивает информацию: имя, сертификат, облачный идентификатор.
  4. Атакующий подключается к Сети и использует полученные данные для связи своего аккаунта с девайсом.
  5. Теперь атакующий может шпионить за жертвой с помощью Google Home.

Канз опубликовал PoC на GitHub.

Подпишитесь на новости

Техсбор на маркированные смартфоны и ноутбуки снизят на 33%

Производители и импортёры электроники могут получить скидку на технологический сбор, если вовремя познакомят свою продукцию с «Честным знаком». Для смартфонов и ноутбуков, зарегистрированных в государственной системе маркировки, платёж обсуждается на 33% ниже базовой ставки.

Как сообщает «Коммерсантъ» со ссылкой на источники, размер сбора хотят рассчитывать с применением коэффициента товарного знака и модели.

Если конкретного устройства в ГИС мониторинга оборота товаров не окажется, заплатить придётся, наоборот, на 33% больше. Обязательная маркировка радиоэлектроники действует с 1 мая 2026 года.

Под неё попали смартфоны, ноутбуки, печатные платы, реле и даже розетки. Технологический сбор начнут взимать с юридических лиц и ИП при импорте или производстве техники с 1 декабря.

Базовую ставку должен установить Минпромторг. Её рассчитают на основе медианной таможенной стоимости импортированных в 2025 году товаров с учётом целевой инфляции в 4%. Итоговую сумму после применения коэффициентов округлят до целого числа.

Параллельно власти и производители обсуждают синхронизацию «Честного знака» с ГИСП — реестром локализованной промышленной продукции. Это позволит проследить происхождение устройства и проще подтвердить его российское производство. Предполагается, что скидка подтолкнёт компании не только активнее маркировать технику, но и заниматься локализацией.

Минпромторг рассчитывает собрать за шесть лет около 136 млрд рублей. Деньги обещают направить на поддержку радиоэлектроники и микроэлектроники.

На цену техники одновременно давят НДС, комплектующие, логистика и валютный курс. Для дорогого ноутбука новый платёж может затеряться в ценнике, а вот бюджетному устройству даже небольшая надбавка прилетит заметнее.

RSS: Новости на портале Anti-Malware.ru