



Баг умной колонки Google Home позволял шпионить за пользователями

Баг умной колонки Google Home позволял шпионить за пользователями

Баг умной колонки Google Home позволял шпионить за пользователями

В «умной» колонке Google Home обнаружился баг, позволяющий установить аккаунт-бэкдор. С помощью этого вектора атаки злоумышленники могли удалённо контролировать девайс и получать данные с его микрофона.

Об уязвимости представителям Google сообщил исследователь Мэтт Канз, заработав таким образом 107 500 долларов. Несмотря на то что Канз нашёл брешь в прошлом году, технические детали он раскрыл только на этой неделе.

Всё началось с того, что специалист проводил тесты на собственной колонке Google Home. В ходе этих экспериментов выяснилось, что новые аккаунты, созданные через приложение Google Home, могут отправлять команды удалённо с помощью облачного API.

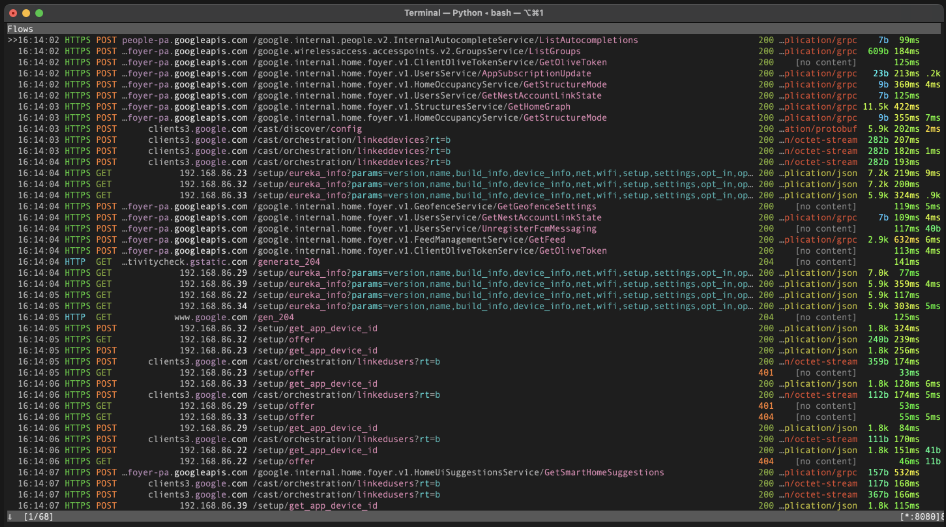
Вооружившись Nmap, Канз нашёл порт для локального API HTTP девайса и поднял прокси для захвата зашифрованного HTTPS-трафика. Задача была — попытаться перехватить токен аутентификации пользователя.


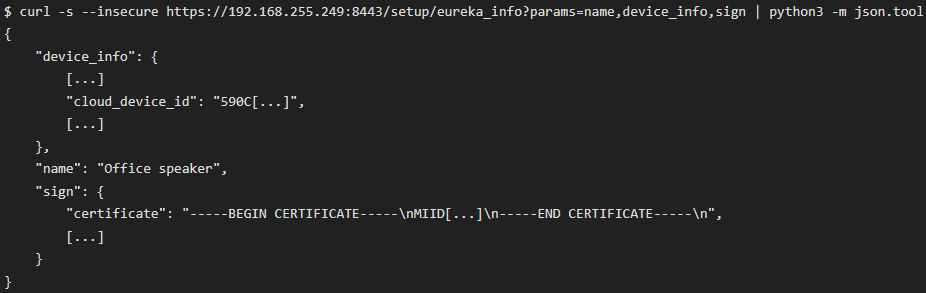
Канз пришёл к выводу, что создать нового юзера на атакуемом устройстве можно в два шага. Для этого требуется имя, сертификат и облачный идентификатор из локального API. С этими данными вы легко можете отправить запрос на сервер Google.


Согласно посту в блоге исследователя, алгоритм атаки выглядит следующим образом:

  1. Атакующий обнаруживает Google Home с помощью прослушки MAC-адресов (помогут соответствующие префиксы — E4:F0:42 и т. п.).
  2. Атакующий отправляет пакеты деаутентификации, чтобы отключить устройство от сети.
  3. Атакующий подключается к колонке и запрашивает информацию: имя, сертификат, облачный идентификатор.
  4. Атакующий подключается к Сети и использует полученные данные для связи своего аккаунта с девайсом.
  5. Теперь атакующий может шпионить за жертвой с помощью Google Home.

Канз опубликовал PoC на GitHub.

Подпишитесь на новости

Мошенники пугают россиян кредитами и присылают фотографии их домов

Компания «Эфшесть/F6» обнаружила новую многоступенчатую схему мошенничества: жертву сначала заманивают на фальшивый сайт госведомства, затем изображают взлом Госуслуг, пугают кредитом на миллионы и добивают фотографией дома. Всё ради одной цели — заставить человека самостоятельно позвонить в мошеннический кол-центр.

Атака начинается с сообщения о якобы неисполненных налоговых обязательствах.

Аккаунт неизвестного украшен государственной символикой, текст старательно изображает официальное уведомление, а кнопка проверки скрывает сокращённую ссылку. Она ведёт на поддельный сайт без нормального домена, иногда просто на IP-адрес.

Страница показывает шестизначный код и тут же просит ввести его в соседнее поле. Затем разыгрывается спектакль: пользователю сообщают, что код якобы перехватили преступники, а аккаунт на Госуслугах взломан. Для срочного спасения предлагают позвонить по номеру техподдержки.


Если человек не клюнул, начинается вторая серия. С нескольких аккаунтов приходят уведомления об удалении профиля, выгрузке паспорта, СНИЛС и электронной трудовой книжки.

Финальный аргумент — заявка на кредит, например на 2 200 200 рублей, финансовую ответственность за который обещают повесить на владельца кабинета.


После провала подключаются фальшивые хакеры: переходят на мат, грозят вечными долгами и присылают фотографию дома жертвы. По данным F6, снимки берут из открытых источников, а адреса — из утёкших баз и мошеннических CRM. Никакой слежки у подъезда обычно нет, но выглядит убедительно.

Обратный звонок нужен преступникам для обхода антифрод-систем, блокирующих подозрительные входящие вызовы. Дальше сценарий может перейти к спасению денег, обвинениям в финансировании терроризма или заданиям от липовых спецслужб.

Помните, что госорганы не устраивают поддержку через случайные аккаунты в мессенджерах и не требуют перезванивать по номерам из пугающих сообщений.

RSS: Новости на портале Anti-Malware.ru