



В тысячах серверов Citrix не закрыты критические уязвимости

В тысячах серверов Citrix не закрыты критические уязвимости

В тысячах серверов Citrix не закрыты критические уязвимости

В Citrix ADC и Gateway (ранее выпускались под брендом NetScaler) недавно устранили четыре уязвимости, позволяющие получить несанкционированный доступ к устройству и даже захватить контроль над ним. Проведенная Fox IT проверка показала, что несколько тысяч установок по всему миру до сих пор открыты для эксплойта.

Для исследования были отобраны две наиболее опасные уязвимости — CVE-2022-27510 и CVE-2022-27518. Обе допускают удаленную эксплуатацию, вторую злоумышленники начали использовать еще до выхода патча, поэтому эксперты решили выяснить ситуацию с латанием дыр на местах и ускорить процесс, опубликовав результаты.

Проблема CVE-2022-27510 (9,8 балла по шкале CVSS) классифицируется как обход аутентификации. Эксплуатация возможна в тех случаях, когда служба работает с настройками SSL VPN, CVPN, ICA-прокси или RDP-прокси, и позволяет атакующему получить доступ к устройству.

Соответствующие заплатки для контроллеров доставки приложений и защищенных шлюзов Citrix выпустила 8 ноября. В состав обновлений были также включены патчи к CVE-2022-27513 (захват контроля над устройством через фишинг) и CVE-2022-27516 (обход защиты от брутфорса).

Эксплойт CVE-2022-27518 (9,8 балла CVSS) позволяет без аутентификации удаленно выполнить любой код в системе, что грозит захватом контроля над устройством. Исправление доступно с 13 декабря.

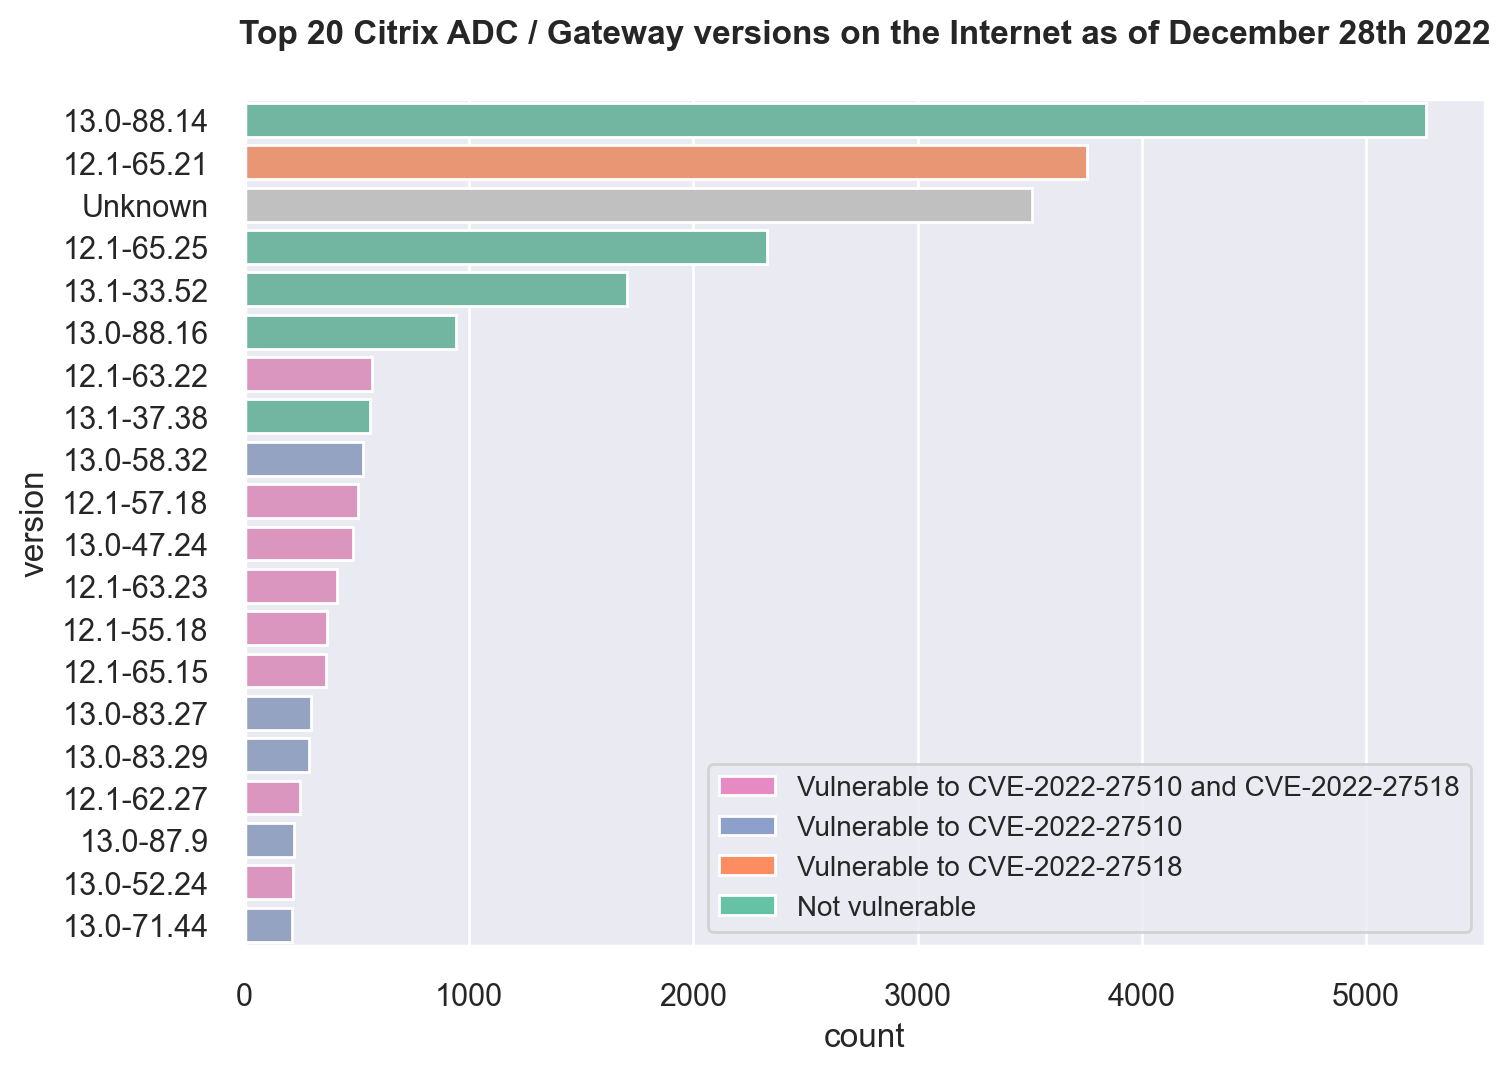
В прошлом месяце в Fox IT провели сканирование интернета и обнаружили 28 тыс. серверов Citrix. Установить версию софта удалось далеко не во всех случаях; большинство экземпляров по оставшейся выборке используют версию 13.0-88.14, для которой CVE-2022-27510 и CVE-2022-27518 не страшны.

Второй по популярности версией оказалась 12.1-65.21, подверженная CVE-2022-27518. Поскольку эксплойт возможен лишь в том случае, когда сервис используется как SAML-совместимый провайдер (SAML SP или IdP), уязвимых экземпляров может оказаться меньше, чем найдено.

Более 1 тыс. серверов нуждаются в патче к CVE-2022-27510, порядка 3 тыс. содержат обе уязвимости. 


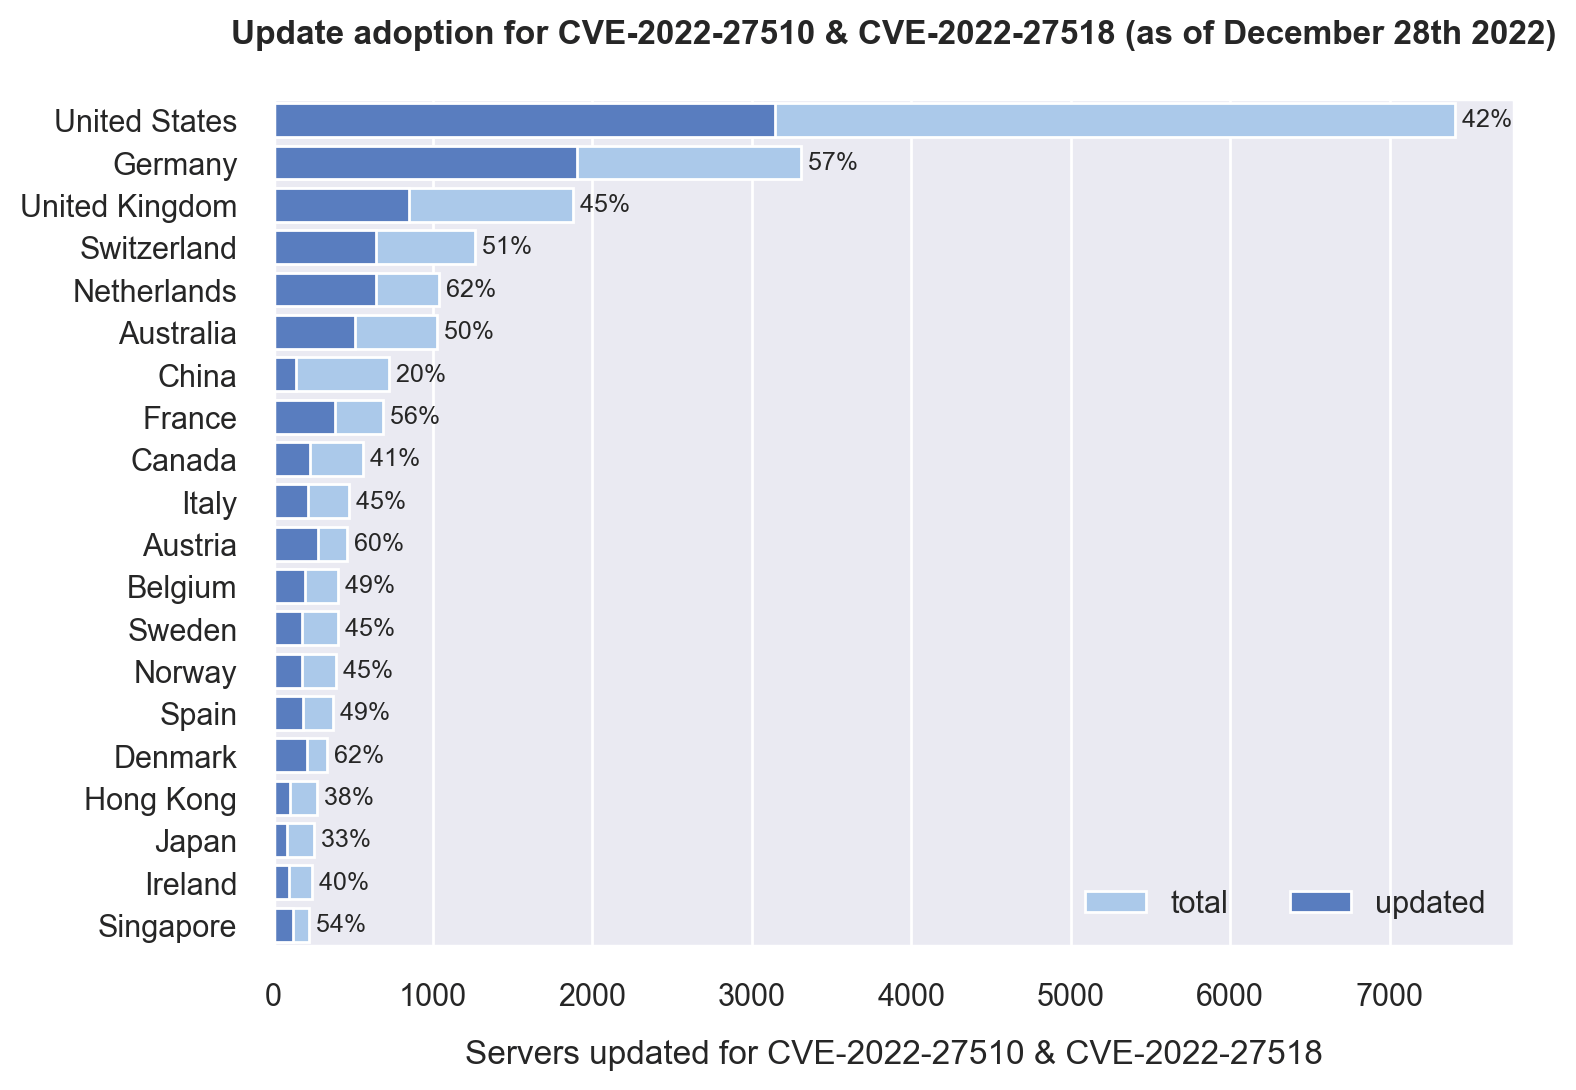
Повторные сканы показали, что число уязвимых серверов заметно сократилось — видимо, пользователей подстегнули второй бюллетень Citrix (о CVE-2022-27518) и предупреждение АНБ (PDF) об APT-атаках, использующих Citrix ADC как точку входа в целевую сеть. Лучше всего обстоит дело с патчингом в Нидерландах, Дании, Австрии, Франции, Сингапуре и Швейцарии — там уже вылечили больше половины уязвимого парка.

Подпишитесь на новости

Хакеры стали взламывать автомобили через зарядные станции и каршеринг

Злоумышленники осваивают новые способы проникновения в автомобильные системы. Раньше машины взламывали в основном через Bluetooth, Wi-Fi или неофициальные прошивки, теперь точками входа становятся зарядные станции, сигнализации, сервисы каршеринга и автопарки.

По оценке АО «ГЛОНАСС», с января по октябрь 2026 года на автомобильные системы пришлось около 120-130 кибератак, а за весь 2025 год их было 430. Об этом пишут «Известия» со ссылкой на участников рынка.

Владимир Педанов из «ГЛОНАСС» рассказал, что угонщики ретранслируют сигнал ключа или подключаются к CAN-шине через проводку фары либо разъем OBD. Электроника машины в этом случае принимает ключ, хотя он находится далеко.

Главный риск для электромобилей, по словам Никиты Новикова из Angara Security, создают зарядные станции: они часто обмениваются данными с серверами без шифрования и строгой аутентификации. В России около 10 тыс. таких станций, больше 3 тыс. из них в Москве.

В 2026 году описали уязвимость, при которой злоумышленник выдавал себя за легитимную станцию и перехватывал сессии зарядки. Вмешательство в систему управления батареей грозит уже физической безопасностью водителя.

Александр Карпов из «АйТи Бастиона» предупреждает, что взлом каршеринга открывает доступ к персональным данным клиентов и системам удаленного управления машинами.

Среди недавних инцидентов издание называет атаку на владельцев кроссоверов Li Auto: злоумышленники захватили мастер-аккаунты и требовали выкуп, пострадали не менее 20 человек.

В 2027 году аналитики ожидают роста как успешных атак, так и попыток взлома.

RSS: Новости на портале Anti-Malware.ru