



Brave запустил систему запросов к БД, заточенную на конфиденциальность

Brave запустил систему запросов к БД, заточенную на конфиденциальность

Brave запустил систему запросов к БД, заточенную на конфиденциальность

Разработчики браузера Brave создали новую систему запросов к базе данных, получившую имя FrodoPIR. Задача нововведения — извлекать данные с серверов, не раскрывая при этом содержимое пользовательских запросов.

Согласно замыслу Brave Software, систему FrodoPIR будут использовать во встроенной в браузер функциональности проверки скомпрометированных учётных данных. Напомним, готовящаяся к релизу функция позволит проверить логины и пароли по базам слитых кредов. При этом на сервере проверяемые связки не будут раскрываться.

Девелоперы подчёркивают, что FrodoPIR специально разрабатывалась с учётом применения практически в любом сценарии. Помимо простой проверки данных, система пригодится для целого спектра различных задач.

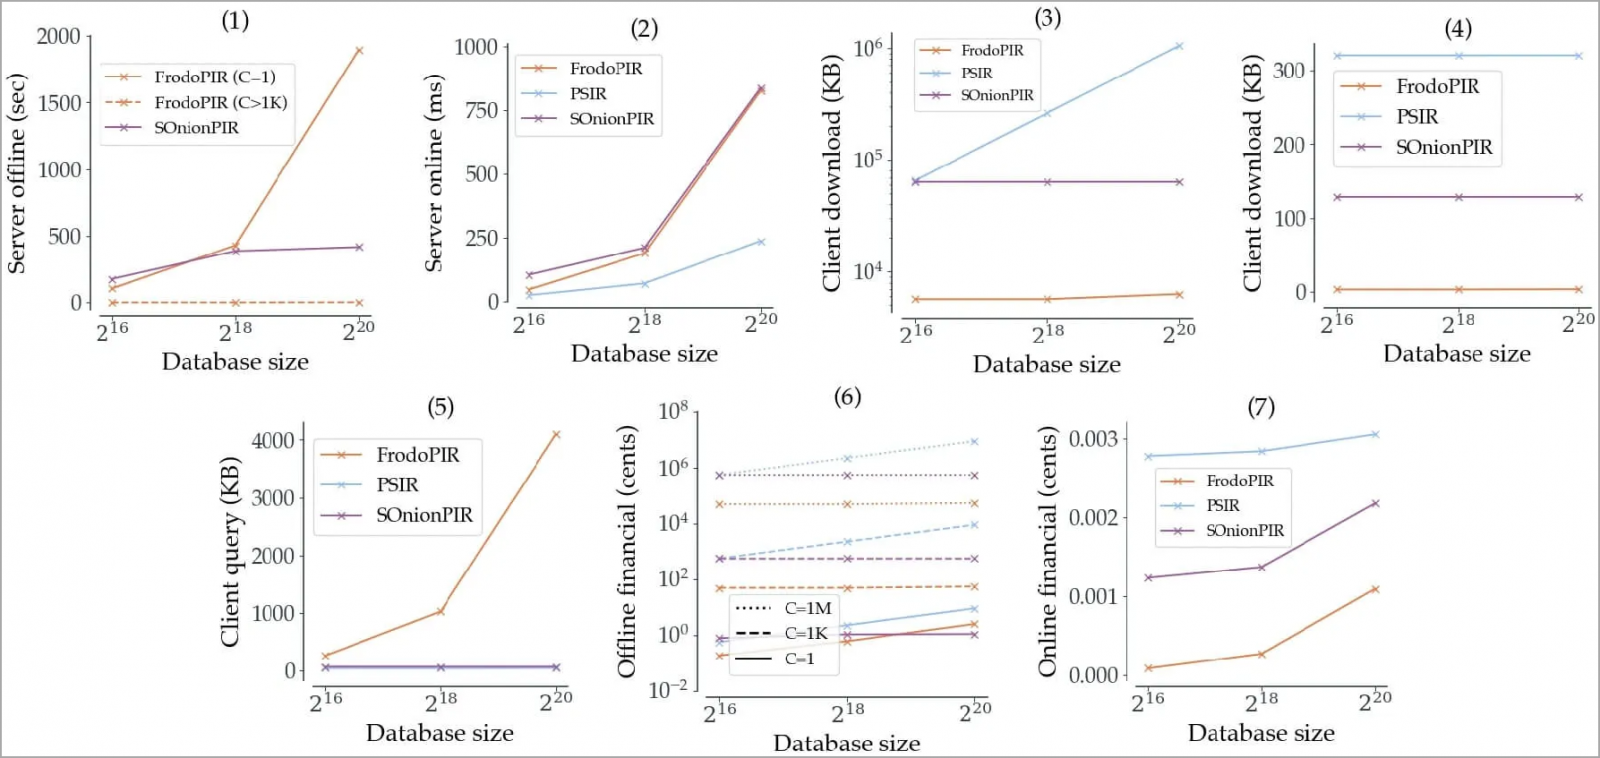
Если сравнивать с аналогами от других разработчиков, FrodoPIR реализована гораздо проще, её легче масштабировать.


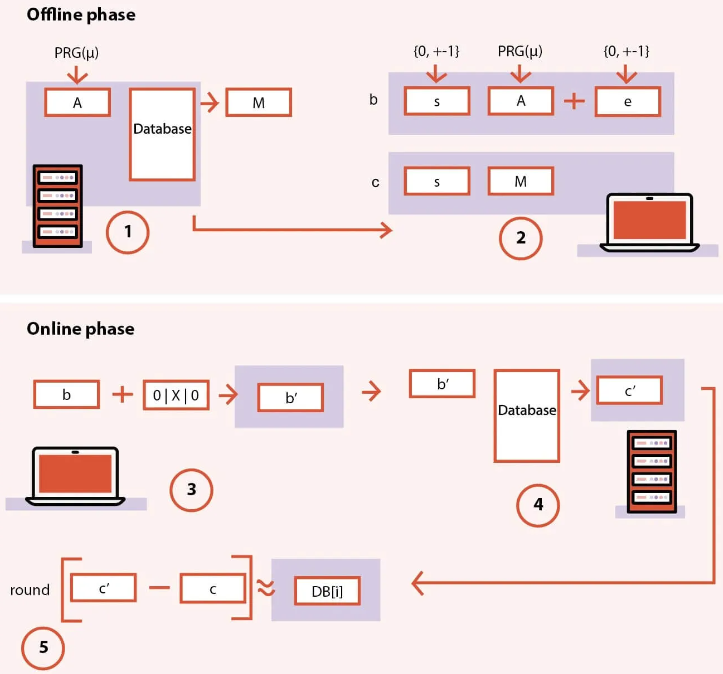
Функциональность FrodoPIR разбита на две фазы — автономная (офлайн) и онлайн. Первая нужна для подготовительной работы, а вторая позволяет осуществлять «скрытый» запрос на сервер. Подробнее разработчики представили на инфографике:


«Каждый запрос клиента представляет собой “зашумленный вектор“, который сервер воспринимает как рандом. Сторона сервера никогда не узнает, какое значение запрашивал пользователь, но при этом она возвращает корректный ответ», — пишут представители Brave.

Если вам интересны технические детали FrodoPIR, их можно найти в специальном документе (PDF).

Подпишитесь на новости

Яндекс Станцию взломали без вскрытия, корпорация уже выпускает патч

Энтузиасты нашли способ получить root-доступ к собственной «Яндекс Станции» через ошибку в системе доверенных сертификатов. Разбирать колонку для этого не понадобилось. Алису попросили включить музыку, а владельцы заодно решили разобраться, кто здесь администратор.

Яндекс подтвердил уязвимость в комментарии «Код.ру». Техногигант уже распространяет обновление, которое должно закрыть найденный способ доступа.

Root — это права суперпользователя, позволяющие менять программное обеспечение устройства с гораздо меньшими ограничениями. Для любителей экспериментов такая находка открывает больше возможностей, чем стандартные настройки умной колонки.

При этом в Яндексе подчёркивают: описанный способ позволял получить контроль именно над собственной Станцией. По оценке компании, доступ к чужому устройству до обновления был почти невозможен, а после установки исправления исключён. Поэтому объявлять все колонки готовыми устройствами для удалённой прослушки оснований нет.

Представители Яндекса также отметили, что владельцы и раньше могли экспериментировать со своими устройствами — разобрать колонку и установить собственную прошивку. Новая находка позволила обойтись без вскрытия корпуса.

Отдельно компания работает над сценарием со сбросом до заводских настроек. Его подробности в публикации не раскрыты, поэтому считать этот вопрос окончательно закрытым пока рано.

RSS: Новости на портале Anti-Malware.ru