



Ботнет Glupteba воспрял после трепки, которую ему задала Google

Ботнет Glupteba воспрял после трепки, которую ему задала Google

Ботнет Glupteba воспрял после трепки, которую ему задала Google

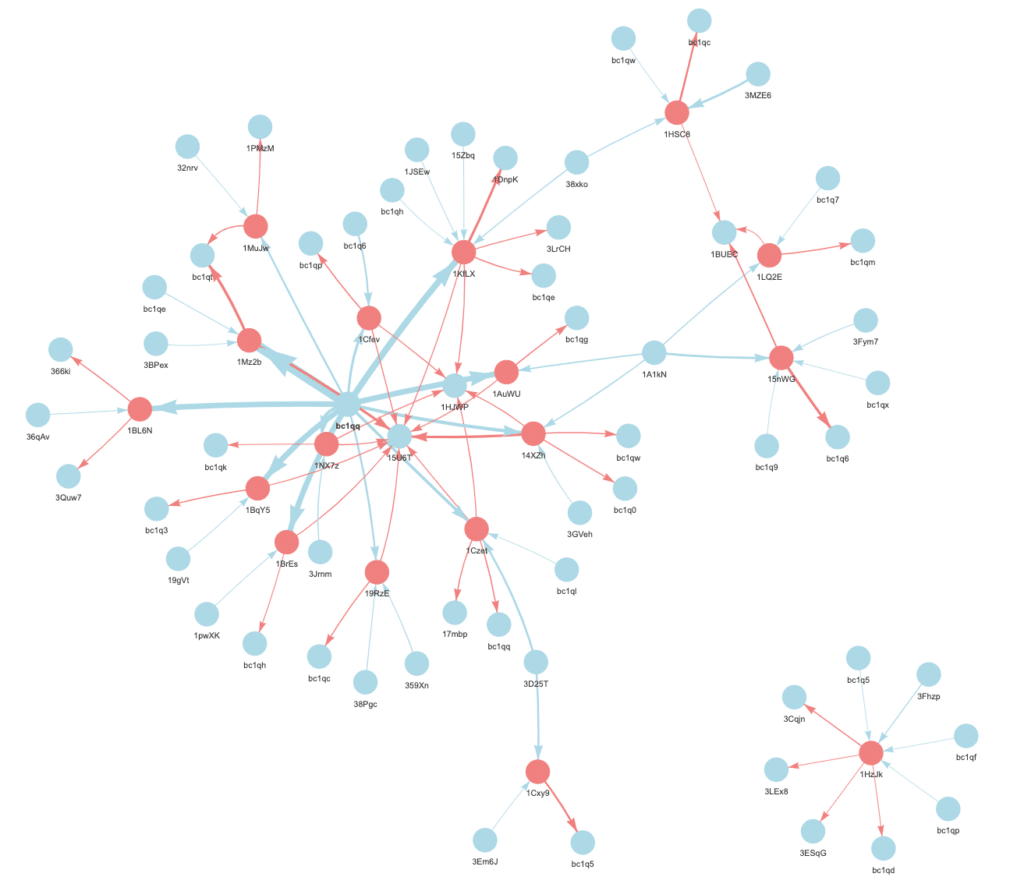
В Nozomi Networks фиксируют новый всплеск вредоносной активности, ассоциируемой с ботнетом Glupteba. Значительно увеличилось количество биткоин-адресов, используемых для обновления конфигурации и раздачи полезной нагрузки; в 10 раз возросло число скрытых сервисов Tor, через которые резидентный троян отыскивает командные серверы.

Ботнет Glupteba примечателен тем, что построен на блокчейне; подобная организация помогает скрыть внутренние коммуникации и повысить жизнестойкость вредоносной сети. Операторы передают актуальные для резидентных зловредов данные (адреса C2, дополнительных модулей) путем проведения биткоин-транзакций.

Лежащий в основе ботнета вредонос с функциями бэкдора обычно распространяется через кряки и вредоносную рекламу по схеме PPI (pay-per-install, с оплатой за каждую установку). Из дополнительных модулей трояну могут отдать инфостилер, криптомайнер, инструмент проксирования трафика или набор эксплойтов для сетевых устройств — таких как роутеры MikroTik и Netgear.

В конце прошлого года Google при поддержке других провайдеров удалось отключить C2-серверы Glupteba; на тот момент в состав ботнета, по оценкам экспертов, входило более 1 млн Windows-устройств. Корпорация также выдвинула обвинения против двух россиян, Александра Филиппова и Дмитрия Старовикова, которые, по ее мнению, являлись создателями бот-сети (в прошлом месяце суд штата Нью-Йорк постановил наложить на ответчиков взыскание, о котором ходатайствовала Google).

Новая Glupteba-кампания, по данным Nozomi, была запущена в июне и продолжается до сих пор. Наблюдатели обнаружили 18 новых C2-доменов в различных TLD-зонах, в том числе .ru, .su и .moscow. Количество сервисов Tor, задействованных в командной инфраструктуре ботнета, по оценкам, увеличилось в десять раз в сравнении с прошлогодними показателями.

Удалось также выявить 17 биткоин-адресов, ассоциируемых с воспрянувшей бот-сетью. Один из них активен с 1 июня; на его счету 11 транзакций. Спрятанные в них данные использовали 1197 образцов Glupteba, последний раз этот адрес засветился 8 ноября.


Из провайдеров криптоуслуг ботоводы наиболее часто используют blockchain.com и blockstream.info. Передаваемые в биткоин-транзакциях данные ранее шифровались по AES-GCM (ключ вшивался в код семпла); сейчас для защиты используется простой XOR с общим ключом cheesesauce. 

Для защиты от вернувшейся угрозы эксперты советуют заблокировать используемые Glupteba блокчейн-сервисы и C2-домены (полный список приведен в блог-записи Nozomi). Рекомендуется также поставить на контроль DNS-логи и обновление антивирусов.

Подпишитесь на новости

Киберполигон без привязки к вузу: Ampire Cloud теперь для личных тренировок

«Перспективный мониторинг» представил Ampire Cloud — облачный сервис для самостоятельного обучения кибербезопасности на практике. Теперь для тренировок не обязательно ждать корпоративных учений или поступать в вуз с собственным киберполигоном.

О запуске бета-версии на конференции Ampire 360° сообщил генеральный директор AM Live Илья Шабанов, присутствующий на площадке.

Сервис развивает возможности киберполигона Ampire, который используется для подготовки специалистов по обнаружению атак и устранению их последствий.

Ampire Cloud предназначен для физических лиц и доступен через интернет круглосуточно. При этом вход модерируется: разработчики рассматривают каждую заявку.

По представленным слайдам, сервис предлагает тренировки в формате CSIRT. В конфигураторе доступны 35 уязвимых узлов и 230 уязвимостей и последствий. Среди инструментов называются AM TIP, ViPNet IDS NS и SecOnion. Также предусмотрены база знаний, отчеты, статистика и техническая поддержка.

По словам представителей компании, пользователи работают с виртуальными машинами и журналами событий, а сценарии атак приближены к реальным. Предстоит разбираться с инфраструктурой и следами атак, а не только выбирать правильный ответ в тесте.


 

Сейчас доступ бесплатный. После завершения бета-периода полугодовой бесплатный доступ обещают тем, кто активно дает конструктивную обратную связь. На слайдах эта льгота не заявлена для всех зарегистрировавшихся.

В дальнейшем предполагается подписочная модель; стоимость пока не раскрыта. Статус беты означает, что в работающем сервисе еще могут встречаться ошибки.

Для начинающих специалистов это возможность тренироваться самостоятельно. Для опытных — проверить навыки в учебной инфраструктуре, где цена неверного решения значительно приятнее, чем в рабочем контуре.

RSS: Новости на портале Anti-Malware.ru