



Названы самые популярные логины и пароли для брутфорса IoT-устройств

Названы самые популярные логины и пароли для брутфорса IoT-устройств

Названы самые популярные логины и пароли для брутфорса IoT-устройств

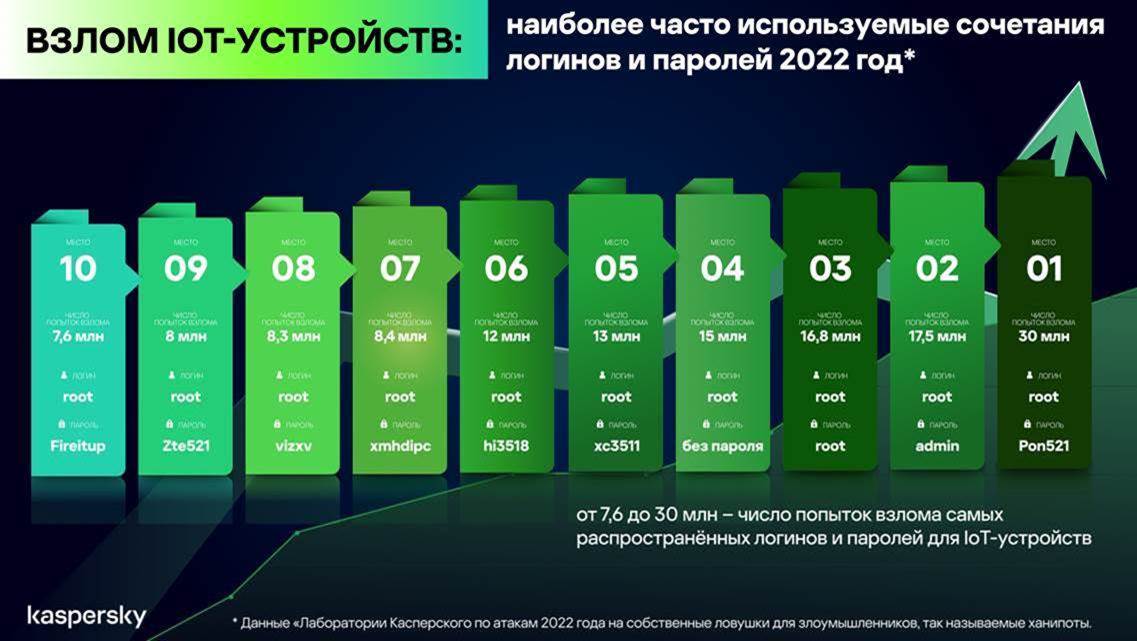
Ханипоты «Лаборатории Касперского» зафиксировали достаточное число атак злоумышленников, чтобы эксперты смогли собрать интересную статистику. В Kaspersky рассказали, какие логины и пароли киберпреступники вводят чаще всего в атаках на IoT-устройства.

Анализ показал, что атакующие часто прибегают к брутфорсу (перебор паролей). Самой распространённой связкой логин-пароль оказалась «root-Pon521» (фигурировала в 30 млн случаев). Вторая по популярности — «root-admin» (17,5 млн). Третье место досталось «root-root» (16,8 млн).


Специалисты Kaspersky также указывают на важную составляющую работы «умных» устройств — сетевые протоколы (в частности, Telnet и SSH). С начала 2022 года ханипоты «Лаборатории Касперского» зафиксировали более миллиона брутфорс-атак на Telnet и около 60 тыс. — на SSH.

Эксперты рекомендуют менять учётные данные, установленные по умолчанию непосредственно перед использованием IoT-устройства.

Подпишитесь на новости

Заблокировать 95% VPN с помощью ИИ собирались власти в России

Искусственному интеллекту подыскали ещё одну работу — вычислять VPN, которые не поймали обычными средствами. При подготовке национального плана внедрения ИИ до 2030 года обсуждалось применение нейросетей для повышения эффективности блокировок до 95%.

Как выяснил «Коммерсантъ», в проекте предлагалось анализировать с помощью ИИ признаки 70% блокируемых VPN-сервисов.

Однако Минцифры заявило, что в актуальной версии документа этой меры нет. По словам источника издания, сейчас трафик уже проверяют интеллектуальные алгоритмы, но к ИИ они не относятся.

Нейросеть могла бы искать VPN по косвенным признакам соединений. Проблема в том, что похожим образом могут выглядеть корпоративные подключения, облачные сервисы и голосовая связь.

Одна ошибка фильтра, и вместо обходного сервиса отваливается рабочий инструмент. Эксперты предупреждают: на больших объёмах трафика даже небольшая доля ошибок способна затронуть множество легитимных соединений.

Поэтому один из предложенных подходов — поручить модели поиск подозрительных узлов, а блокировать их после отдельной проверки.

RSS: Новости на портале Anti-Malware.ru