



Новый слив данных Uber произошел в результате атаки на ИТ-провайдера

Новый слив данных Uber произошел в результате атаки на ИТ-провайдера

Новый слив данных Uber произошел в результате атаки на ИТ-провайдера

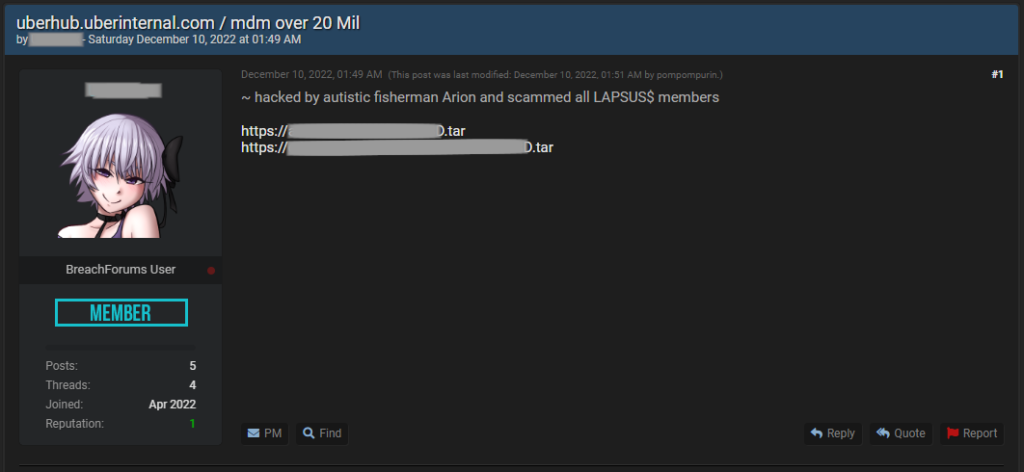
В минувший уикенд на одном из хакерских форумов появилось сообщение о новой утечке в Uber. В подтверждение своих слов автор выложил дамп на 20 млн записей — якобы внутренние данные пострадавшей компании.

В комментарии для RestorePrivacy представитель Uber признал факт утечки, подчеркнув, что она никак не связана с сентябрьским инцидентом. Как оказалось, сливу предшествовал взлом клиентской базы ИТ-провайдера Teqtivity, услугами которого пользуется перевозчик.

Просмотр выложенного архива выявил таблицы с данными ИТ-активов, а также ПДн и пользовательские данные порядка 77 тыс. сотрудников Uber. Тот же автор опубликовал еще один tar-файл — в нем оказались какие-то исходные коды, информация об API и некоем веб-приложении.

В SecurityWeek тоже изучили содержимое слитого tar-файла весом 600 Мбайт и выяснили, что он содержит исходники, информацию по управлению задачами, ключи шифрования, а также более десятка документов с email-адресами.

Таблица, именуемая report, представляет собой список имен и имейлы более 16 тыс. служащих Uber, в таблице users представлены имена, email и ID сотрудника более 5000 тыс. человек. Еще один архивный файл, поменьше, содержит данные тестирования, ассоциируемые с сервисом доставки Uber Eats.


Компания Teqtivity опубликовала заявление, подтвердив взлом своих систем. Как оказалось, неизвестные хакеры получили доступ к ее бэкапу в облаке Amazon. На сервере хранились копии исходников и файлы с клиентскими данными.

Скомпрометированная информация включает сведения об устройствах (серийный номер, марка, модель, технические характеристики), а также ФИО, рабочий адрес электронной почты и место работы пользователей. Жертва взлома уже сообщила об инциденте в правоохранительные органы и проводит расследование.

Подпишитесь на новости

ЦОД судного дня предложили разместить в Арктике

У отработанных арктических шахт может появиться новая специальность — хранить данные вместо полезных ископаемых. Такие подземные сооружения предложили использовать для ЦОДа судного дня, который поможет восстанавливать сервисы при потере основной инфраструктуры.

Идею в разговоре с РИА Новости озвучил координатор экспертного совета проектного офиса развития Арктики, доцент РАНХиГС Александр Воротников. Среди потенциальных площадок он выделил шахты Воркуты.

По мнению эксперта, под землей можно размещать не только резервные, но и основные дата-центры. В частности, они могли бы обслуживать задачи Северного морского пути — помогать отслеживать и контролировать обстановку.

Еще один аргумент Воротникова — арктический холод, который способен сократить эксплуатационные расходы.

Поводом для обсуждения стало заявление зампреда правления «Ростелекома» Валерия Ермакова о необходимости резервной площадки судного дня — места, откуда можно восстановить работу сервисов, если основные мощности станут недоступны.

В приведённом сообщении нет ни выбранной шахты, ни бюджета, ни сроков строительства. Пригодность конкретных объектов ещё предстоит оценить.

RSS: Новости на портале Anti-Malware.ru