



COVID-bit — новый способ кражи данных из изолированных систем

COVID-bit — новый способ кражи данных из изолированных систем

COVID-bit — новый способ кражи данных из изолированных систем

Новый метод кибератаки на изолированные системы, получивший имя COVID-bit, использует электромагнитные волны для передачи данных. В результате атакующему нужно находиться приблизительно в двух метрах для получения информации с закрытых систем.

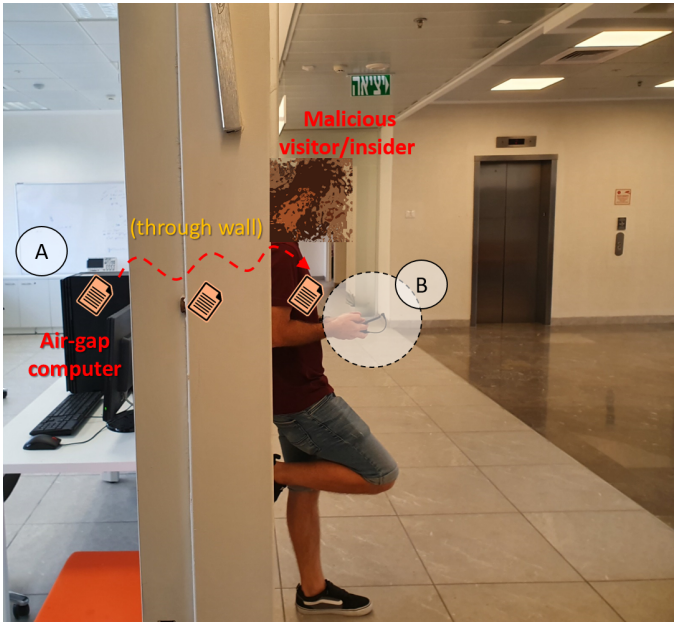
Злоумышленнику нужно «вооружиться» смартфоном или ноутбуком, который поможет принять данные, даже если между ним и атакуемым устройством находится стена.

Технику COVID-bit разработал специалист университета им. Бен-Гуриона в Негеве, Израиль, Мордехай Гури. В прошлом этот же эксперт рассказывал о способе обхода air gap с помощью SATA-кабеля, который использовался как радиоантенна.

Поскольку физически изолированные компьютеры работают на критически важных объектах (госсектор, энергетическая инфраструктура и т. п.), их отключают от публичных сетей из соображений безопасности. Именно поэтому способы кражи информации с таких устройств интересны как для исследователей, так и для хорошо подготовленных киберпреступников.

Как правило, для успешной атаки злоумышленник сначала должен получить физический доступ к изолированному компьютеру и установить в систему кастомную вредоносную программу. Среди ярких примеров подобных кибератак можно привести кампании Stuxnet.

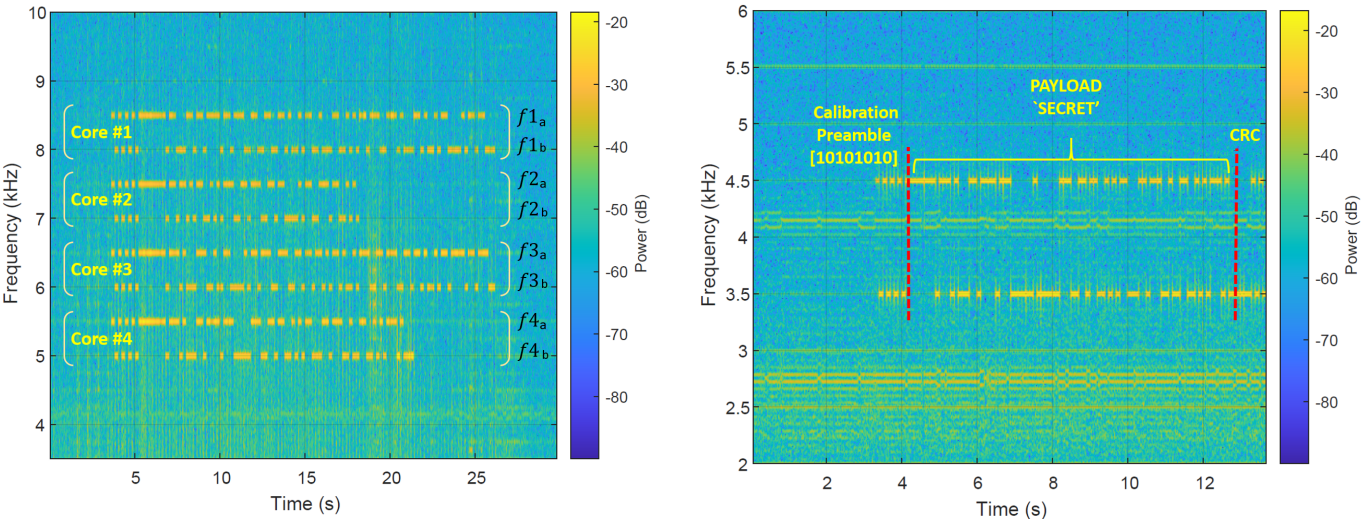
Для реализации COVID-bit атакующему нужно создать программу, способную регулировать нагрузку центрального процессора и частоту его ядер. Причём это необходимо делать таким образом, чтобы заставить блоки питания компьютеров с воздушным зазором выдавать электромагнитное излучение в низкочастотном диапазоне (0–48 кГц).

«Основным источником электромагнитного излучения в стабилизаторе напряжения является внутренняя конструкция и характеристики переключения», — пишет Мордехай Гури в отчёте (PDF).

«При преобразовании переменного тока в постоянный (AC-DC) и постоянного тока с одного уровня напряжения на другой (DC-DC) компоненты MOSFET включаются и выключаются на определенных частотах, что создаёт меандр (сигнал прямоугольной формы)».

При этом волна может нести пейлоад или необработанные данные за последовательностью из восьми битов, означающих начало передачи.


Получателем такой информации может стать смартфон с небольшой рамочной антенной, подключенной к аудиоразъему 3,5 мм (можно сделать в виде наушников), или ноутбук. С помощью девайса может перехватить передачу данных, далее — воспользоваться фильтром шумоподавления, демодулировать «сырые» данные и расшифровать их.


Защита от COVID-bit очевидна: необходима жёстко ограничить доступ к изолированному компьютеру, чтобы ни у кого не было возможности установить вредоносную программу.

Подпишитесь на новости

Популярный блокировщик рекламы для Chrome оказался шпионом

Два миллиона пользователей, рейтинг 4,8, больше 81 тыс. отзывов, зелёный значок Featured и статус проверенного издателя от Google. Выглядит солидно, если не считать того, что расширение Poper Blocker, по данным исследователей, собирает историю браузера, делает скриншоты и утаскивает переписки с нейросетями.

О результатах расследования Bay Area Labs сообщает Dark Reading. Исследователи утверждают, что расширение записывает полные адреса всех посещённых страниц, извлекает с них данные и собирает приблизительное местоположение пользователя.

Особое внимание Poper Blocker уделяет ChatGPT, Claude и Gemini. Расширение может сохранять запросы, ответы, названия диалогов, выбранные модели и даже тип подписки. Пользователям также назначаются идентификаторы, позволяющие связать активность на разных устройствах.

В политике конфиденциальности разработчик упоминает сбор информации о посещаемых сайтах и возможность передачи данных партнёрам. Однако при отказе от такого обмена расширение показывает предупреждение на каждой странице и заявляет, что расширенные функции блокировки не заработают. Переключатель при этом зеленеет именно при согласии.

Чтобы не спугнуть проверяющих, вредоносная функциональность активируется не сразу. Расширение ждёт 24 часа, затем загружает инструкции с управляющего сервера и выполняет их через встроенный интерпретатор. Код обфусцирован, команды обозначены числами, а адрес сервера можно менять. Такая схема прямо запрещена правилами Manifest V3.

Poper Blocker — не одиночка. Расширения того же разработчика CrxMouse и BlockSite также остаются в Chrome Web Store и вместе обслуживают почти 4 млн пользователей. Все имеют статус Established Publisher. Причём связанные с ними претензии появились ещё в 2018 году.

Bay Area Labs также заявила, что в автоматических тестах каждый пятый блокировщик рекламы с аудиторией более 100 тыс. человек передавал историю браузера наружу.

RSS: Новости на портале Anti-Malware.ru