



COVID-bit — новый способ кражи данных из изолированных систем

COVID-bit — новый способ кражи данных из изолированных систем

COVID-bit — новый способ кражи данных из изолированных систем

Новый метод кибератаки на изолированные системы, получивший имя COVID-bit, использует электромагнитные волны для передачи данных. В результате атакующему нужно находиться приблизительно в двух метрах для получения информации с закрытых систем.

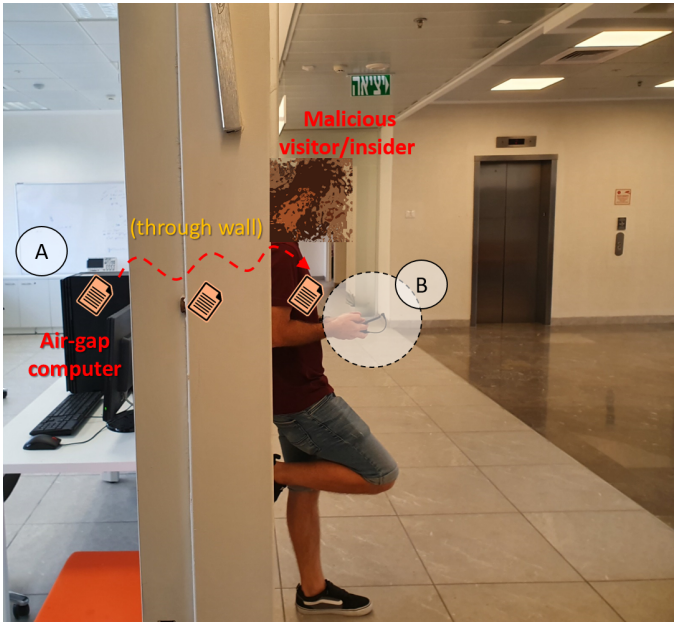
Злоумышленнику нужно «вооружиться» смартфоном или ноутбуком, который поможет принять данные, даже если между ним и атакуемым устройством находится стена.

Технику COVID-bit разработал специалист университета им. Бен-Гуриона в Негеве, Израиль, Мордехай Гури. В прошлом этот же эксперт рассказывал о способе обхода air gap с помощью SATA-кабеля, который использовался как радиоантенна.

Поскольку физически изолированные компьютеры работают на критически важных объектах (госсектор, энергетическая инфраструктура и т. п.), их отключают от публичных сетей из соображений безопасности. Именно поэтому способы кражи информации с таких устройств интересны как для исследователей, так и для хорошо подготовленных киберпреступников.

Как правило, для успешной атаки злоумышленник сначала должен получить физический доступ к изолированному компьютеру и установить в систему кастомную вредоносную программу. Среди ярких примеров подобных кибератак можно привести кампании Stuxnet.

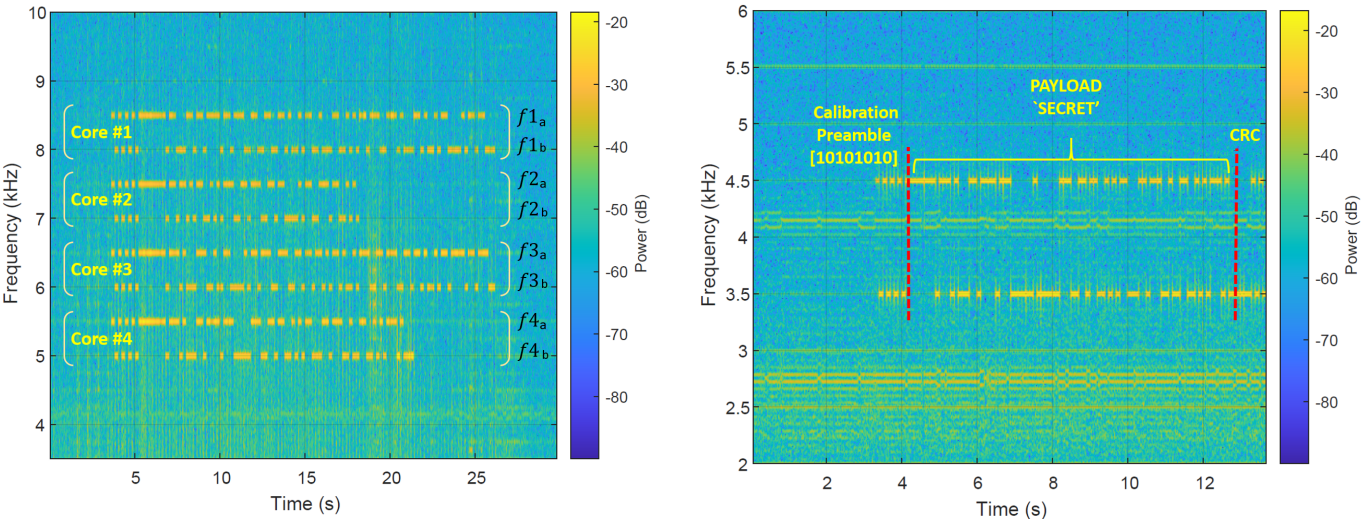
Для реализации COVID-bit атакующему нужно создать программу, способную регулировать нагрузку центрального процессора и частоту его ядер. Причём это необходимо делать таким образом, чтобы заставить блоки питания компьютеров с воздушным зазором выдавать электромагнитное излучение в низкочастотном диапазоне (0–48 кГц).

«Основным источником электромагнитного излучения в стабилизаторе напряжения является внутренняя конструкция и характеристики переключения», — пишет Мордехай Гури в отчёте (PDF).

«При преобразовании переменного тока в постоянный (AC-DC) и постоянного тока с одного уровня напряжения на другой (DC-DC) компоненты MOSFET включаются и выключаются на определенных частотах, что создаёт меандр (сигнал прямоугольной формы)».

При этом волна может нести пейлоад или необработанные данные за последовательностью из восьми битов, означающих начало передачи.


Получателем такой информации может стать смартфон с небольшой рамочной антенной, подключенной к аудиоразъему 3,5 мм (можно сделать в виде наушников), или ноутбук. С помощью девайса может перехватить передачу данных, далее — воспользоваться фильтром шумоподавления, демодулировать «сырые» данные и расшифровать их.


Защита от COVID-bit очевидна: необходима жёстко ограничить доступ к изолированному компьютеру, чтобы ни у кого не было возможности установить вредоносную программу.

Подпишитесь на новости

Бесплатный VPN, платный трафик: браузеры россиян сделали прокси-узлами

Хотели открыть RuTracker, YouTube или ChatGPT, а заодно отдали управление браузерным трафиком неизвестному оператору. Исследователи обнаружили 31 русскоязычное расширение для Chrome, которое использует общую кодовую базу и подключает пользователей к централизованно управляемой прокси-инфраструктуре.

Кампания затронула около 356 тыс. человек, сообщили специалисты RiskyPlugins.

Самое популярное расширение — «РуТрекер VPN, расширение для доступа к сайту» — установили примерно 200 тыс. раз. В одной компании с ним оказались VPN for ChatGPT, Total VPN, VPN for Gemini, VPN for Telegram и VPN for Claude.

Все они обещают вернуть доступ к заблокированным сервисам, включая Telegram, Instagram (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), Netflix, Discord, Spotify, LinkedIn и X. Для работы расширения запрашивают весьма щедрые разрешения: управление прокси, доступ ко всем сайтам и обработку сетевой аутентификации.

Маршруты задаются через удалённо загружаемый PAC-сценарий. Это позволяет владельцам после установки менять прокси-серверы и самостоятельно решать, какой трафик направлять через свою инфраструктуру без обновления расширения и нового согласия пользователя.

Конфигурации загружаются с GitHub Pages, Blogspot, Telegram и Google Docs, а их содержимое замаскировано комбинацией Base64 и шифра Цезаря. После расшифровки исследователи обнаружили адреса прокси и общие учётные данные с ежемесячным сроком действия.

Большинство расширений обещает перенаправлять только соединения с отдельными сервисами. Однако Total VPN, по данным RiskyPlugins, пропускает через внешние узлы весь браузерный трафик.

Значит, оператор потенциально видит метаданные посещений и может получить доступ к важным элементам сессий. За VIP-доступ при этом предлагают заплатить 299 рублей.

Кто именно управляет сетью, исследователи установить не смогли. Пользователям советуют удалять подозрительные VPN для одного сайта, особенно если те требуют право проксировать вообще всё. Бесплатный обход блокировок иногда оплачивается не рублями, а собственным браузером.

RSS: Новости на портале Anti-Malware.ru