



Apple выкатила сквозное шифрование для данных пользователей в iCloud

Apple выкатила сквозное шифрование для данных пользователей в iCloud

Apple выкатила сквозное шифрование для данных пользователей в iCloud

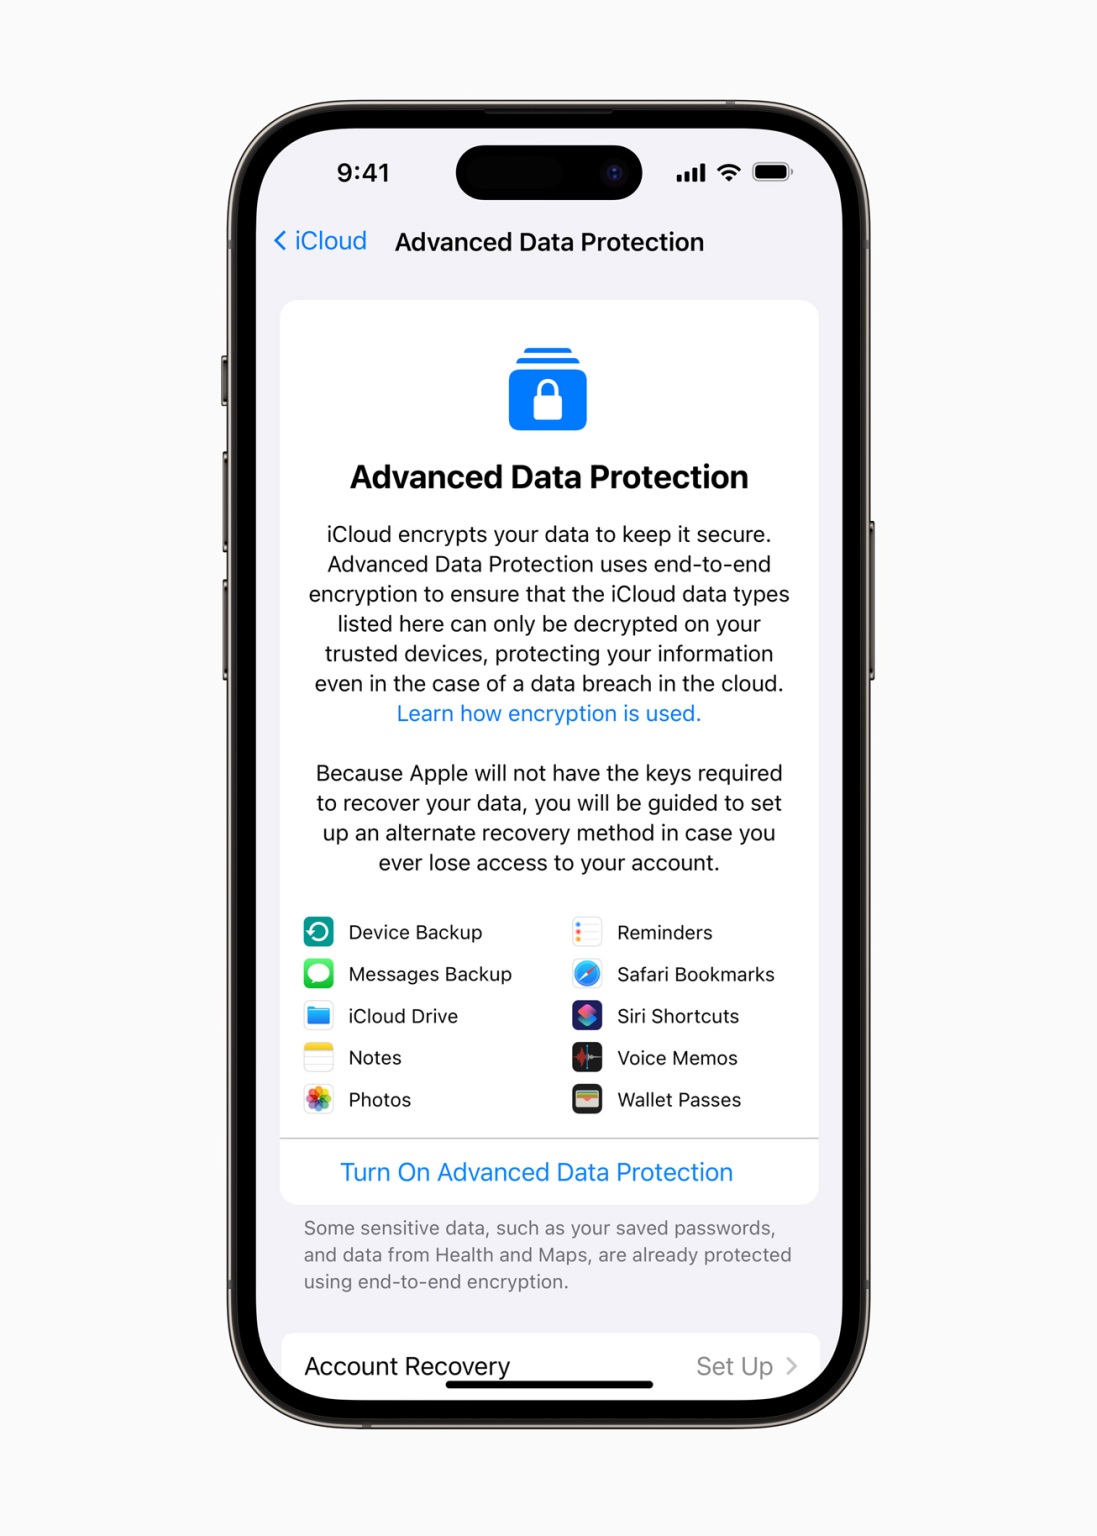
Apple запустила функцию Advanced Data Protection, с помощью которой пользователи могут опционально включить сквозное шифрование (end-to-end encryption, EE2E) для содержимого в iCloud. Таким образом, «недоверенные» девайсы не смогут получить доступ к данным в облаке.

Согласно размещённой информации, содержимое iCloud останется нетронутым даже в том случае, если Apple станет жертвой взлома. Более того, как отметили в Wall Street Journal, сама «яблочная» корпорация даже при желании не сможет добраться до пользовательских данных.

Это раз и навсегда решит деликатный вопрос с передачей правоохранителям доступа к сведениям о подозреваемых. Если сама Apple не может добраться до пользовательских данных, то и правоохранители не получат их.

Кроме того, Advanced Data Protection защитит от краж фото и видео. Об одной из таких историй мы писали летом 2021 года: киберпреступник выдавал себя за сотрудника Apple, благодаря чему ему удалось вытащить 620 000 фото из iCloud.


Стоит отметить, что Advanced Data Protection не работает с инструментами для взаимодействия — iWork, расшаренными альбомами в Photos, iCloud Mail, контактами и календарём. Чтобы активировать новую функцию, пользователь должен включить двухфакторную аутентификацию.

Нововведение станет доступным с выходом iOS 16.2, iPadOS 16.2 и macOS 13.1. Ждать осталось недолго, так как вчера вышли RC — последние бета-версии перед финальным релизом.

Подпишитесь на новости

Хакеры стали взламывать автомобили через зарядные станции и каршеринг

Злоумышленники осваивают новые способы проникновения в автомобильные системы. Раньше машины взламывали в основном через Bluetooth, Wi-Fi или неофициальные прошивки, теперь точками входа становятся зарядные станции, сигнализации, сервисы каршеринга и автопарки.

По оценке АО «ГЛОНАСС», с января по октябрь 2026 года на автомобильные системы пришлось около 120-130 кибератак, а за весь 2025 год их было 430. Об этом пишут «Известия» со ссылкой на участников рынка.

Владимир Педанов из «ГЛОНАСС» рассказал, что угонщики ретранслируют сигнал ключа или подключаются к CAN-шине через проводку фары либо разъем OBD. Электроника машины в этом случае принимает ключ, хотя он находится далеко.

Главный риск для электромобилей, по словам Никиты Новикова из Angara Security, создают зарядные станции: они часто обмениваются данными с серверами без шифрования и строгой аутентификации. В России около 10 тыс. таких станций, больше 3 тыс. из них в Москве.

В 2026 году описали уязвимость, при которой злоумышленник выдавал себя за легитимную станцию и перехватывал сессии зарядки. Вмешательство в систему управления батареей грозит уже физической безопасностью водителя.

Александр Карпов из «АйТи Бастиона» предупреждает, что взлом каршеринга открывает доступ к персональным данным клиентов и системам удаленного управления машинами.

Среди недавних инцидентов издание называет атаку на владельцев кроссоверов Li Auto: злоумышленники захватили мастер-аккаунты и требовали выкуп, пострадали не менее 20 человек.

В 2027 году аналитики ожидают роста как успешных атак, так и попыток взлома.

RSS: Новости на портале Anti-Malware.ru